



Новый Android-троян ворует учетки и 2FA-коды банка BBVA в Испании

Новый Android-троян ворует учетки и 2FA-коды банка BBVA в Испании

Новый Android-троян ворует учетки и 2FA-коды банка BBVA в Испании

В дикой природе обнаружен неизвестный ранее банковский троян для Android, ориентированный на клиентуру поставщика финансовых услуг BBVA. Вредонос, которого в ИБ-компании Cleafy нарекли Revive (из-за способности к перезапуску после останова), пока находится в стадии разработки и раздается только жителям Испании.

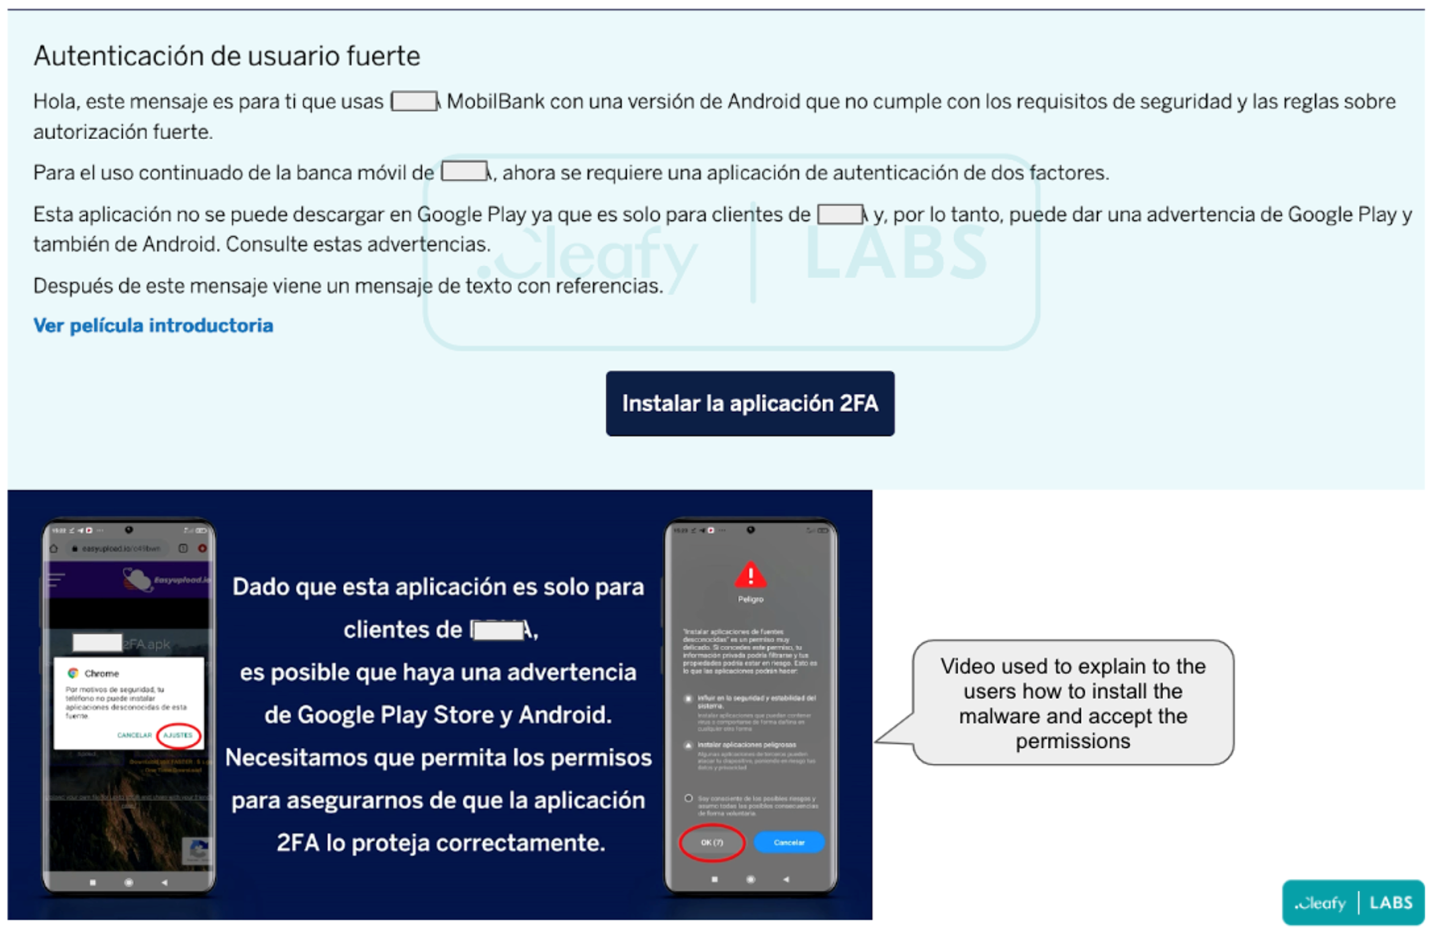
Первые атаки Revive эксперты зафиксировали 15 июня. Зловред распространяется с поддельных сайтов BBVA (bbva.appsecureguide[.]com и bbva.european2fa[.]com) под видом программы для двухфакторной аутентификации (2FA).

Посетителя уверяют, что встроенный в банковский клиент механизм 2FA перестал удовлетворять требованиям безопасности, поэтому банк якобы создал дополнительное приложение. Чтобы повысить вероятность успеха, злоумышленники вставили на сайты видеоролик с подсказками по установке APK и выдаче разрешений.


Проведенный итальянцами анализ вредоносного кода показал сходство с opensource-шпионом Teardroid; создатели Revive придали ему новые механизмы, приспособив для своих нужд. От других аналогов новоявленного банкера отличает узкая специализация: его поддельные страницы заточены только под один банк, BBVA.

В настоящее время Revive способен выполнять три основные задачи:

  • регистрировать пользовательский ввод с помощью модуля-кейлоггера;
  • воровать учетные данные, используя оверлеи;
  • вести перехват входящих СМС-сообщений, в том числе с одноразовыми паролями и кодами 2FA, которые высылает банк.

В обеспечение этих функций зловред, как и многие собратья, запрашивает доступ к спецвозможностям Android — Accessibility Service. Из-за частых злоупотреблений Google решила ограничить доступ к Accessibility API приложениям из неофициальных источников; блокировка должна появиться с выпуском Android 13 (сейчас проходит бета-тестирование). С той же целью в этом году для программ в Google Play был введен запрет на использование Accessibility для записи телефонных звонков.

Получив разрешение на доступ к СМС и звонкам, Revive продолжает работать в фоновом режиме как простой кейлоггер — фиксирует все, что жертва вводит на экране, и периодически отсылает улов на C2. Когда пользователь входит в мобильный банк BBVA, вредонос накладывает поверх окна фишинговую страницу и крадет учетные данные, а потом отображает безликую страницу регистрации с другими ссылками — для перенаправления жертвы на легитимный сайт банка.

Из-за узкой специализации и ограниченной географии новобранец пока плохо детектируется антивирусами. Сегодня днем, 28 июня, VirusTotal показал 8/59 и 8/61 для двух образцов, раздобытых Cleafy.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru