



Новый Android-троян ворует учетки и 2FA-коды банка BBVA в Испании

Новый Android-троян ворует учетки и 2FA-коды банка BBVA в Испании

Новый Android-троян ворует учетки и 2FA-коды банка BBVA в Испании

В дикой природе обнаружен неизвестный ранее банковский троян для Android, ориентированный на клиентуру поставщика финансовых услуг BBVA. Вредонос, которого в ИБ-компании Cleafy нарекли Revive (из-за способности к перезапуску после останова), пока находится в стадии разработки и раздается только жителям Испании.

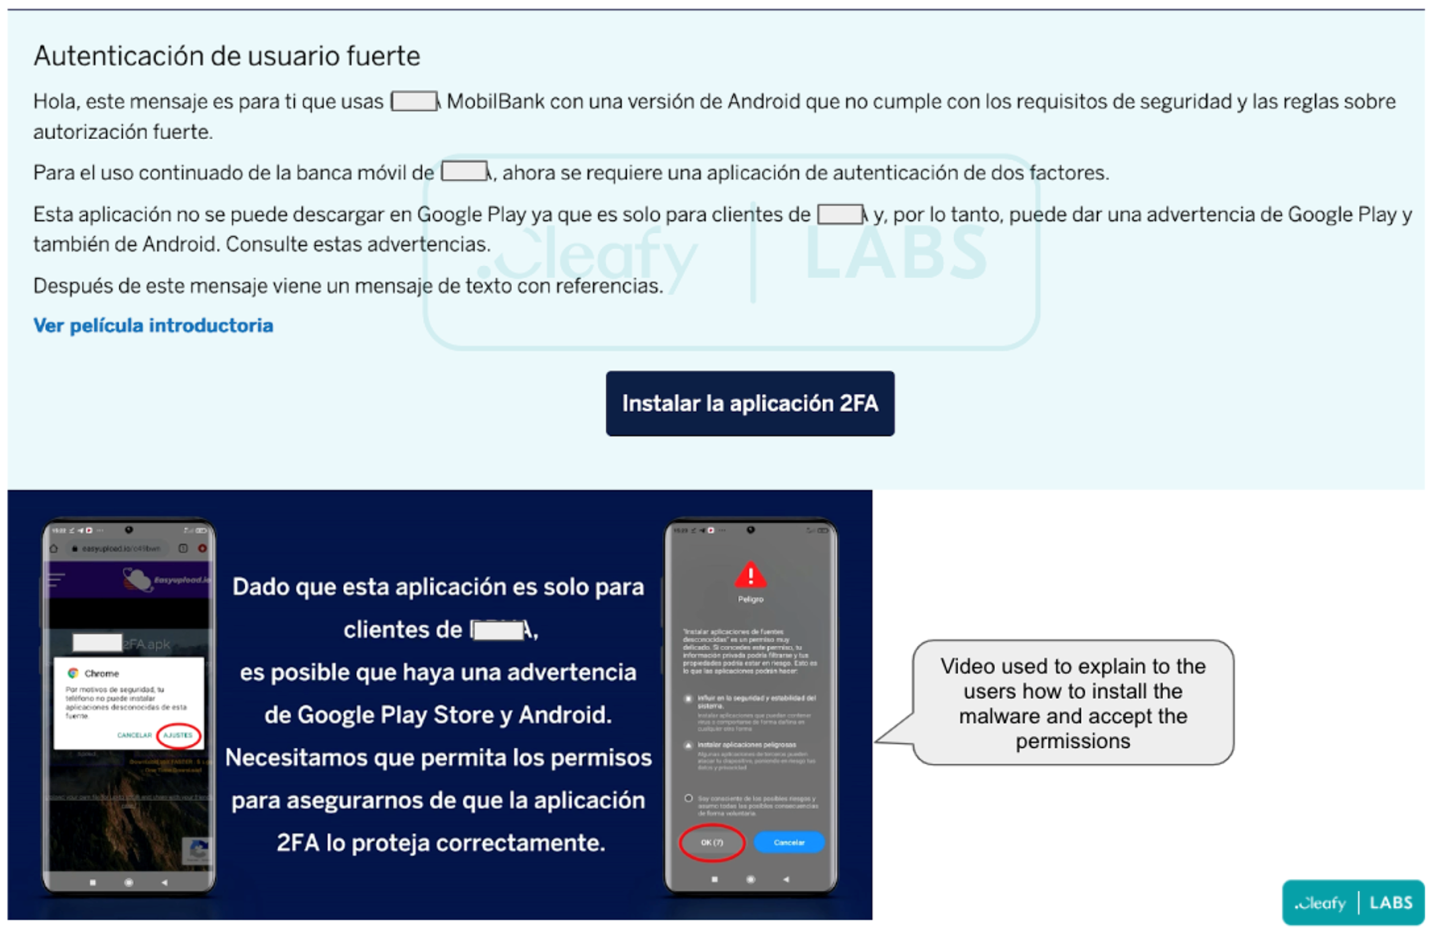
Первые атаки Revive эксперты зафиксировали 15 июня. Зловред распространяется с поддельных сайтов BBVA (bbva.appsecureguide[.]com и bbva.european2fa[.]com) под видом программы для двухфакторной аутентификации (2FA).

Посетителя уверяют, что встроенный в банковский клиент механизм 2FA перестал удовлетворять требованиям безопасности, поэтому банк якобы создал дополнительное приложение. Чтобы повысить вероятность успеха, злоумышленники вставили на сайты видеоролик с подсказками по установке APK и выдаче разрешений.


Проведенный итальянцами анализ вредоносного кода показал сходство с opensource-шпионом Teardroid; создатели Revive придали ему новые механизмы, приспособив для своих нужд. От других аналогов новоявленного банкера отличает узкая специализация: его поддельные страницы заточены только под один банк, BBVA.

В настоящее время Revive способен выполнять три основные задачи:

  • регистрировать пользовательский ввод с помощью модуля-кейлоггера;
  • воровать учетные данные, используя оверлеи;
  • вести перехват входящих СМС-сообщений, в том числе с одноразовыми паролями и кодами 2FA, которые высылает банк.

В обеспечение этих функций зловред, как и многие собратья, запрашивает доступ к спецвозможностям Android — Accessibility Service. Из-за частых злоупотреблений Google решила ограничить доступ к Accessibility API приложениям из неофициальных источников; блокировка должна появиться с выпуском Android 13 (сейчас проходит бета-тестирование). С той же целью в этом году для программ в Google Play был введен запрет на использование Accessibility для записи телефонных звонков.

Получив разрешение на доступ к СМС и звонкам, Revive продолжает работать в фоновом режиме как простой кейлоггер — фиксирует все, что жертва вводит на экране, и периодически отсылает улов на C2. Когда пользователь входит в мобильный банк BBVA, вредонос накладывает поверх окна фишинговую страницу и крадет учетные данные, а потом отображает безликую страницу регистрации с другими ссылками — для перенаправления жертвы на легитимный сайт банка.

Из-за узкой специализации и ограниченной географии новобранец пока плохо детектируется антивирусами. Сегодня днем, 28 июня, VirusTotal показал 8/59 и 8/61 для двух образцов, раздобытых Cleafy.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru