


ИИ не узнал дом британского премьера: на Booking.com сдали Даунинг-стрит

ИИ не узнал дом британского премьера: на Booking.com сдали Даунинг-стрит

ИИ не узнал дом британского премьера: на Booking.com сдали Даунинг-стрит

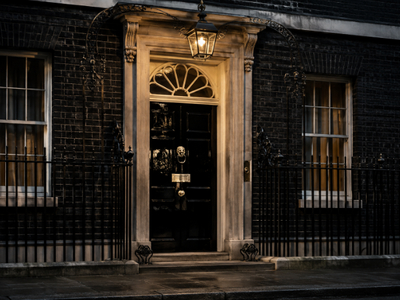
Системы безопасности Booking.com не заметили ничего странного в предложении снять квартиру на Даунинг-стрит, 10 — по адресу официальной резиденции премьер-министра Великобритании. Фальшивое объявление создали исследователи организации Which?, чтобы проверить защиту платформы от мошенников.

В карточке красовались точный адрес, фотография знаменитого здания и описание «однокомнатного жилья в самом центре Лондона», всего в четырёх минутах ходьбы от парламента.

Объявление появилось 18 июня, а возможность бронирования ненадолго открыли специально для теста. И Booking.com не подвёл (правда, совсем не в том смысле).

Платформа обработала платёж за недельное проживание, причём спустя более шести недель деньги исследователю так и не вернули. Следом модерацию почти мгновенно прошёл фальшивый отзыв об исключительном отдыхе и общении с котом Ларри, официальным мышеловом резиденции.

На этом аттракцион доверчивости не закончился. Через внутренний чат Booking.com исследователи отправили внешнюю ссылку с просьбой ввести данные банковской карты якобы для подтверждения брони. Система, которая, по словам компании, умеет блокировать подозрительные адреса, опять решила не вмешиваться.

Объявление окончательно удалили лишь 27 августа. В Which? назвали результаты проверки свидетельством системных сбоев и призвали британского регулятора Ofcom начать расследование.

«Если сложный ИИ Booking.com не понимает, что Даунинг-стрит, 10 — не домик для отпуска, неудивительно, что мошенники так легко используют платформу», — заявил редактор Which? Travel Рори Боланд.

В Booking.com ответили, что эксперимент не отражает опыт миллионов клиентов, а объявление якобы не было публично доступно. Некоторые антифрод-механизмы поэтому не активировались.

Подпишитесь на новости

Хакеры разморозили холодильные установки в супермаркетах Франции

Кибератака на французские супермаркеты обернулась вполне материальным ущербом: злоумышленники нарушили работу холодильных установок, и магазинам пришлось списывать свежие и замороженные продукты. Инцидент затронул сотни торговых точек.

Как сообщает AFP, пострадали 150-200 магазинов Intermarché и почти 100 точек Coopérative U.

Сети подтвердили атаку; парижская прокуратура начала расследование. Также сообщается о возгораниях, связанных с инцидентом. По сообщениям французских СМИ, атакующие добрались до систем управления холодильным оборудованием Danfoss и включили принудительную непрерывную разморозку.

В публикациях фигурирует температурная настройка 50 °C — речь о заданном параметре. Обычная функция обслуживания оборудования превратилась в инструмент саботажа: вместо кратковременного удаления наледи установки продолжали размораживаться.

Для продуктов нарушение холодовой цепи означает потерю пригодности к продаже. Точный совокупный ущерб пока не установлен.

Глава Coopérative U Доминик Шельшер назвал атаку беспрецедентной и сообщил, что команды работают вместе со специалистами по холодильному оборудованию над восстановлением.

Вопросы о способе проникновения и ответственных за атаку еще предстоит выяснить. Но последствия уже видны: поломка цифрового управления заканчивается списанием вполне настоящего товара.

RSS: Новости на портале Anti-Malware.ru