



Новый билдер Quantum помогает атакующим создавать вредоносные LNK-файлы

Новый билдер Quantum помогает атакующим создавать вредоносные LNK-файлы

Новый билдер Quantum помогает атакующим создавать вредоносные LNK-файлы

Исследователи из Cyble обратили внимание на новый инструмент, помогающий киберпреступникам создавать вредоносные файлы-ярлыки в формате .LNK. Далее эти ярлыки используются для доставки пейлоадов на начальных этапах кибератаки.

Все уже давно знают, что LNK-файлы могут содержать вредоносный код, использующий для загрузки легитимные инструменты Windows (по-другому — LOLBins) вроде PowerShell или MSHTA.

Ряд киберпреступников любит использовать ярлыки, особенно это касается фишинговых кампаний. Например, с помощью LNK-файлов распространялись в своё время Emotet, Bumblebee, Qbot и IcedID.

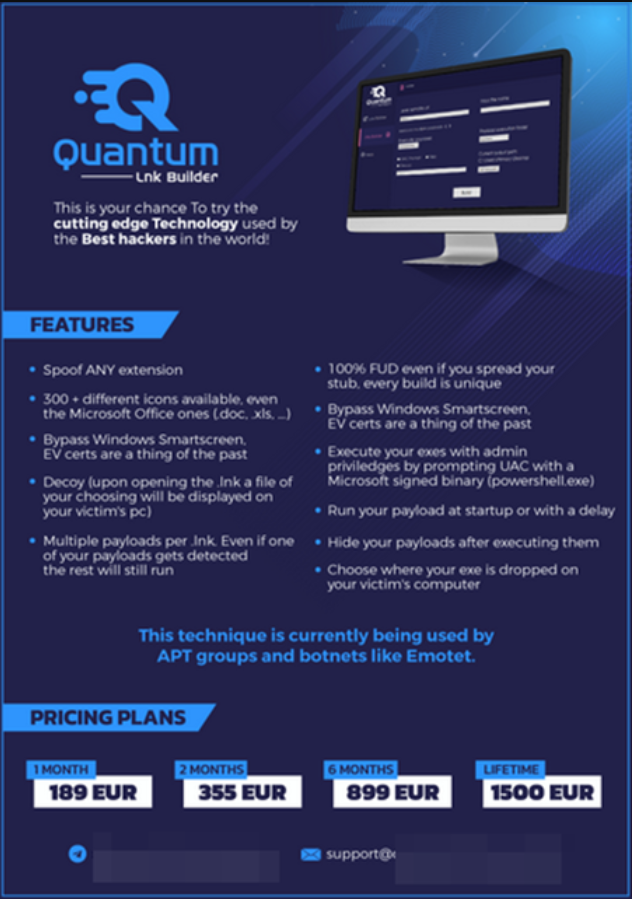
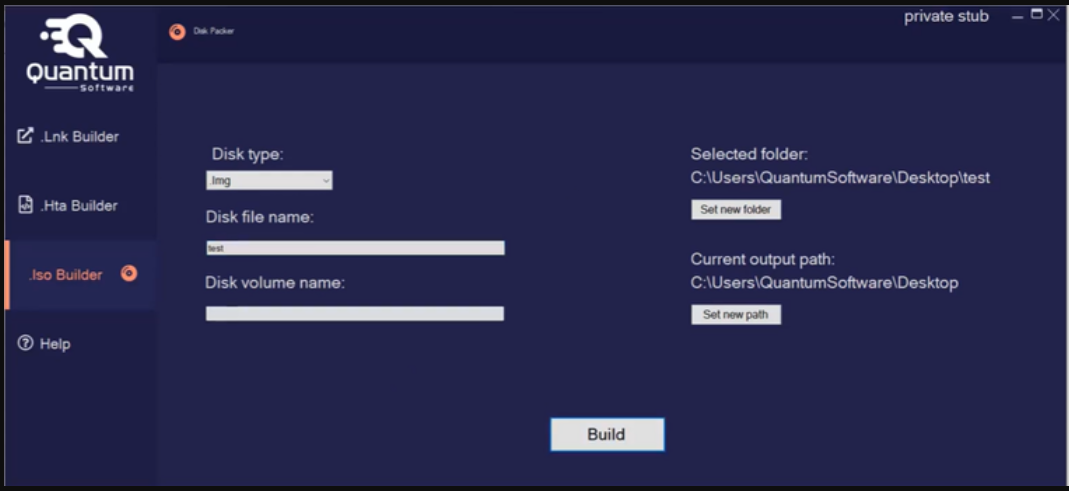
Специалисты компании Cyble наткнулись на новый инструмент-билдер, позволяющий злоумышленникам создавать вредоносные LNK-файлы. Билдер получил имя Quantum, авторы оснастили его графическим интерфейсом и набором полезных для создания файлов функций.

Так, Quantum позволяет выбрать иконку файла из 300 вариантов и установить любое расширение по вкусу пользователя. Месяц использования обойдётся в 189 евро, два месяца — 899 евро, а «пожизненная лицензия» будет стоить 1500 евро.


Кроме того, Quantum позволяет обходить контроль учётных записей (UAC) и Windows Smartscreen, а также загружать сразу несколько пейлоадов в LNK-файл. Злоумышленник может также настроить маскировку в системе и установить выполнение с загрузкой компьютера или отложенный запуск.


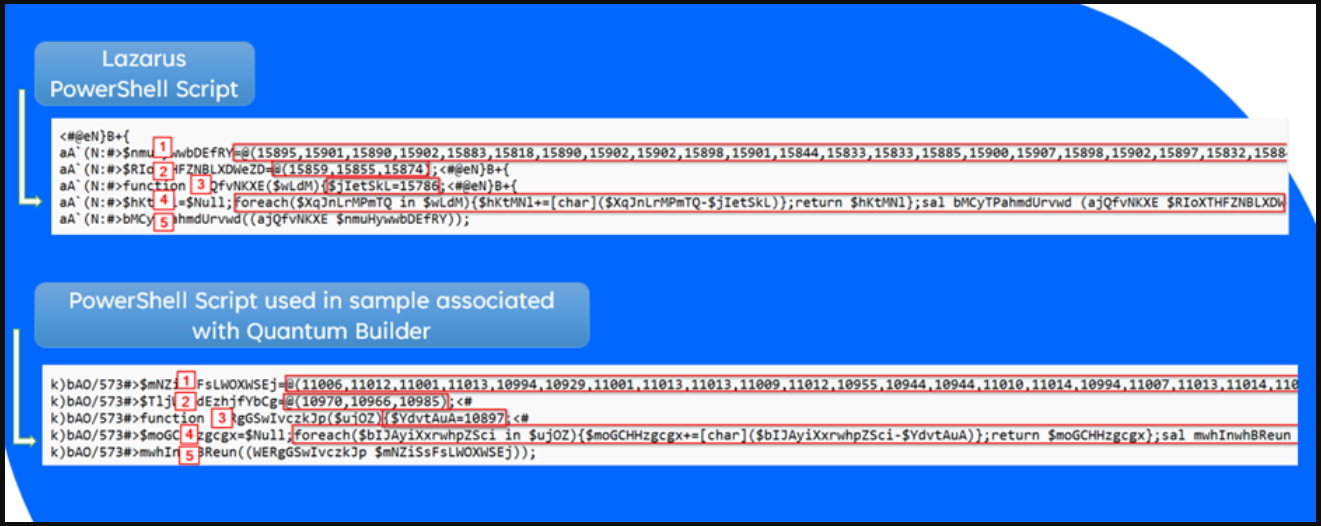
Более того, авторы билдера даже утверждают, что Quantum создаёт файлы, которые «на 100% не детектируется антивирусными программами» и самой операционной системой. Анализ специалистов Cyble показал, что Quantum может быть связан с известной киберпреступной группировкой Lazarus.

Подпишитесь на новости

Как вычислить подделку в Google Play: на что смотреть перед установкой

Знакомая иконка, официальный магазин и сотни тысяч загрузок; казалось бы, что может пойти не так? В октябре поддельные приложения WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и Chrome суммарно набрали более 600 тысяч скачиваний в Google Play. Проверка магазина оказалась недостаточной, чтобы остановить копии.

На фоне этих случаев Android Police разобрал признаки, по которым можно распознать поддельное приложение.

Копия WhatsApp использовала название, скриншоты и описание настоящего мессенджера. Но разработчиком значился Agment Assets sallu вместо WhatsApp LLC. Подделка также попадала в рекламную выдачу — выше оригинала. Платное место, как выяснилось, не превращает приложение в настоящее.


Первое, что стоит проверить перед установкой, — имя издателя. Ещё надёжнее перейти в магазин по ссылке с официального сайта сервиса.

Количество загрузок тоже не индульгенция. Поддельный WhatsApp показывал отметку «500 тысяч+», но не имел публичных отзывов. Режим раннего доступа может объяснять их отсутствие, однако доверять приложению только из-за внушительного счётчика точно не стоит.

Отдельный пункт — разрешения: какие данные и функции телефона потребуются программе.

RSS: Новости на портале Anti-Malware.ru