



Новый билдер Quantum помогает атакующим создавать вредоносные LNK-файлы

Новый билдер Quantum помогает атакующим создавать вредоносные LNK-файлы

Новый билдер Quantum помогает атакующим создавать вредоносные LNK-файлы

Исследователи из Cyble обратили внимание на новый инструмент, помогающий киберпреступникам создавать вредоносные файлы-ярлыки в формате .LNK. Далее эти ярлыки используются для доставки пейлоадов на начальных этапах кибератаки.

Все уже давно знают, что LNK-файлы могут содержать вредоносный код, использующий для загрузки легитимные инструменты Windows (по-другому — LOLBins) вроде PowerShell или MSHTA.

Ряд киберпреступников любит использовать ярлыки, особенно это касается фишинговых кампаний. Например, с помощью LNK-файлов распространялись в своё время Emotet, Bumblebee, Qbot и IcedID.

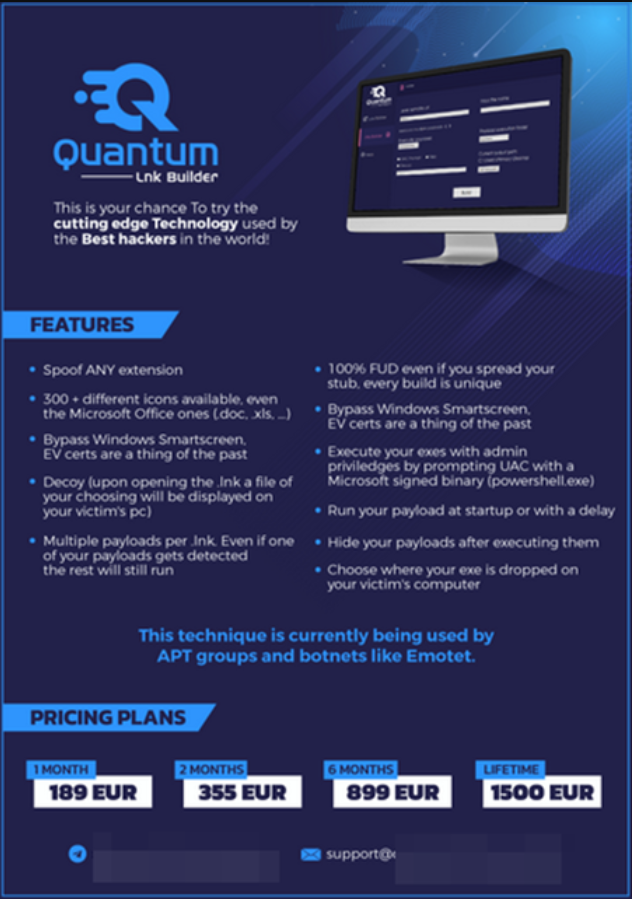
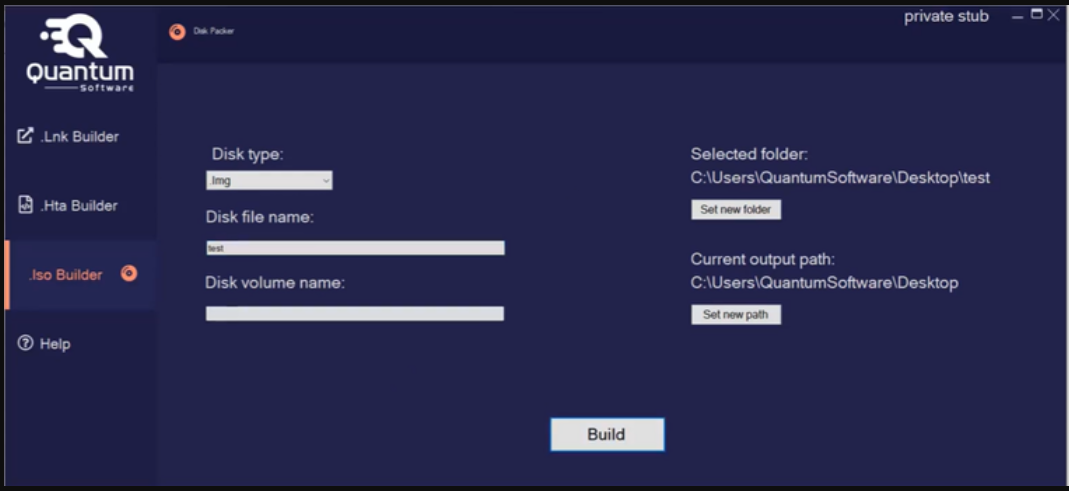
Специалисты компании Cyble наткнулись на новый инструмент-билдер, позволяющий злоумышленникам создавать вредоносные LNK-файлы. Билдер получил имя Quantum, авторы оснастили его графическим интерфейсом и набором полезных для создания файлов функций.

Так, Quantum позволяет выбрать иконку файла из 300 вариантов и установить любое расширение по вкусу пользователя. Месяц использования обойдётся в 189 евро, два месяца — 899 евро, а «пожизненная лицензия» будет стоить 1500 евро.


Кроме того, Quantum позволяет обходить контроль учётных записей (UAC) и Windows Smartscreen, а также загружать сразу несколько пейлоадов в LNK-файл. Злоумышленник может также настроить маскировку в системе и установить выполнение с загрузкой компьютера или отложенный запуск.


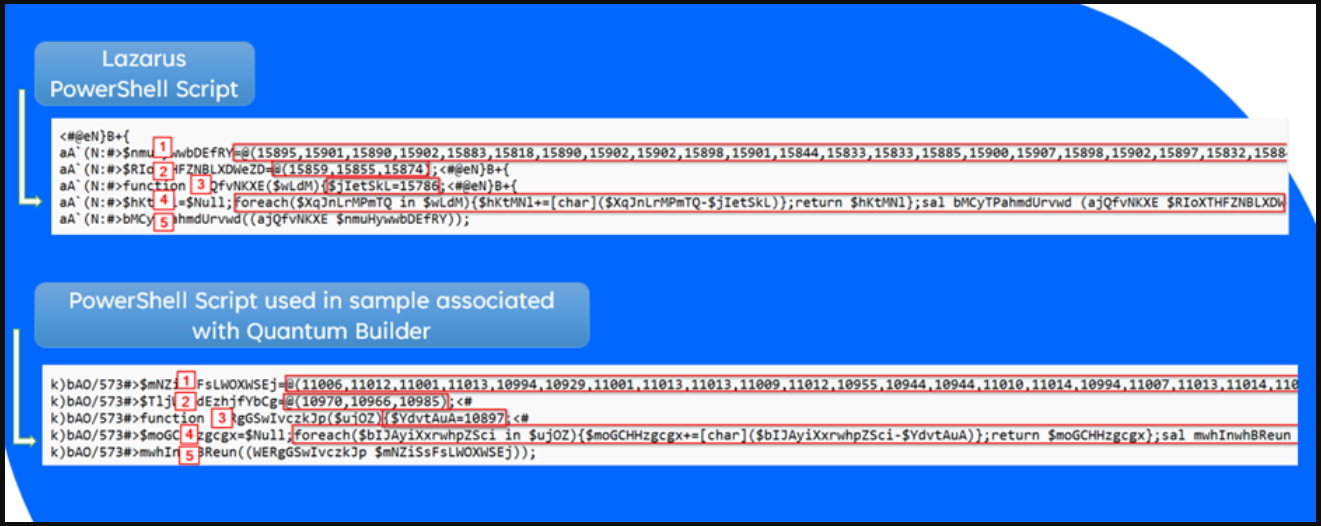
Более того, авторы билдера даже утверждают, что Quantum создаёт файлы, которые «на 100% не детектируется антивирусными программами» и самой операционной системой. Анализ специалистов Cyble показал, что Quantum может быть связан с известной киберпреступной группировкой Lazarus.

Подпишитесь на новости

Android-шпион uCreator пробирается из изменённых сборок Telegram, WeChat

Переписку необязательно красть через поддельный экран входа, ведь можно встроиться в само приложение. Исследователь Ovi разобрал uCreator, также известную как YingGai, — коммерческую Android-платформу для слежки и управления приложениями. В изученных образцах есть функции перехвата сообщений, кодов и данных аккаунтов без получения root.

Технические находки и ограничения анализа автор опубликовал в исследовании uCreator.

Один путь заражения — изменённые сборки Telegram, WeChat и GCash, устанавливаемые из сторонних источников. Другой — контейнер Onion Box, внутри которого запускается нужное приложение. Дополнительные модули могут загружаться уже после установки.

Дальше вредоносный код работает внутри процесса приложения. В Telegram он способен обращаться к открытой базе сообщений через интерфейсы самого клиента. В коде также обнаружены возможности перехвата пароля двухэтапной проверки и сокрытия собственной сессии.


За мобильными компонентами стоит инфраструктура с облачной панелью для разных заказчиков. Открытый GitLab позволил изучить часть серверного кода и историю разработки.

Число пострадавших неизвестно. Работоспособность всей цепочки на Android 17 тоже не подтверждена: у захваченного движка есть проблемы совместимости.

Обычный мессенджер при этом может выглядеть вполне обычно. Поэтому улучшенный Telegram из случайного APK — очень красный флаг.

RSS: Новости на портале Anti-Malware.ru