



Из-за паузы Raccoon эксплойт-пак RIG перешел на доставку трояна Dridex

Из-за паузы Raccoon эксплойт-пак RIG перешел на доставку трояна Dridex

Из-за паузы Raccoon эксплойт-пак RIG перешел на доставку трояна Dridex

Согласно наблюдениям Bitdefender, стартовавшая в январе кампания по распространению Raccoon с помощью набора эксплойтов RIG актуальна и поныне. В марте операторы RIG были вынуждены переориентировать его на другую полезную нагрузку — вместо инфостилера жертвам теперь отдается банкер Dridex.

Смена целевого зловреда произошла после приостановки работы MaaS-сервиса Raccoon (инфостилер предоставлялся в пользование как услуга). Как позднее выяснилось, из-за гибели главного разработчика вредоносный код пришлось переписывать заново; работоспособная версия объявилась в интернете лишь в начале текущего месяца.

Банковский троян Dridex, он же Bugat, Cridex и Feodo, давно уже не используется по прямому назначению, а сдается в аренду для загрузки других вредоносных программ. Зловред имеет модульную структуру, и его функциональность можно с легкостью расширить по своему усмотрению.

Неувядаемый RIG до сих пор используется в массовых, многоступенчатых атаках. Его арсенал постоянно обновляется, пополняясь новыми эксплойтами — в основном для браузеров, и такой способ доставки вполне устраивает, например, распространителей инфостилеров.

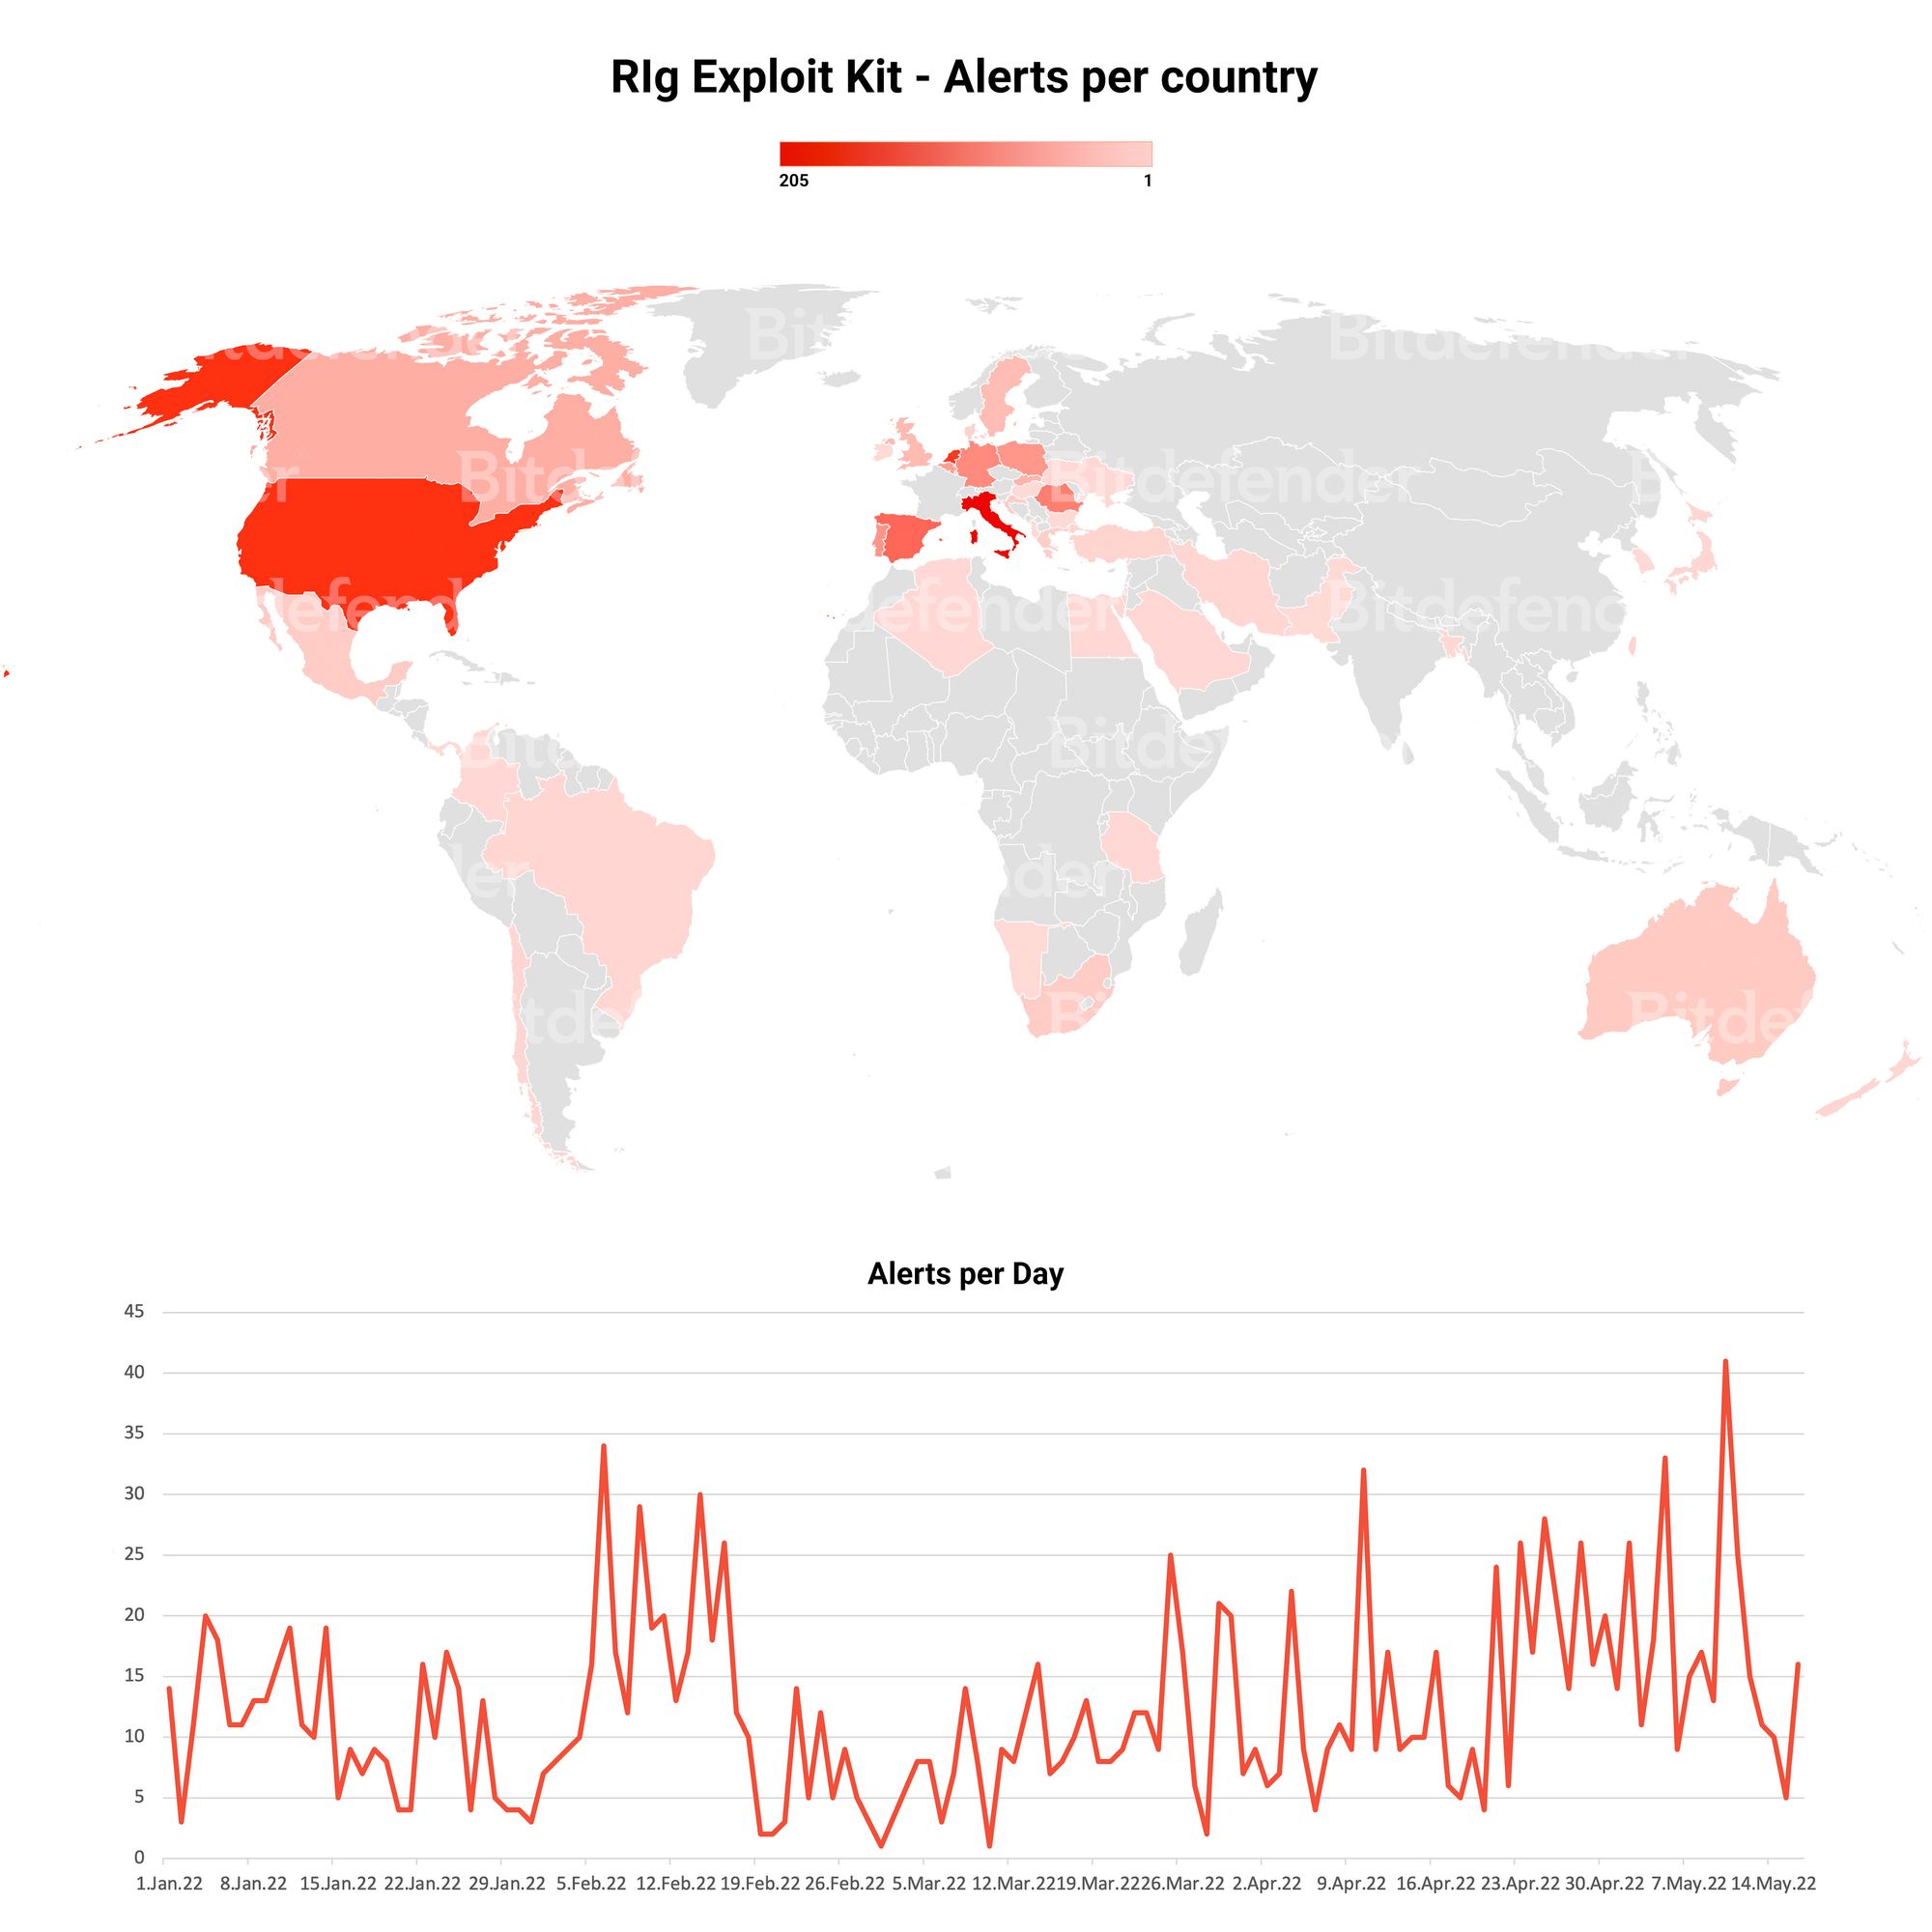
В рамках текущей Dridex-кампании Bitdefender ежедневно регистрирует по своей клиентской базе до 40 попыток эксплойта. Вредоносная активность наиболее высока в Италии, США, Нидерландах и Испании.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru