



Из-за паузы Raccoon эксплойт-пак RIG перешел на доставку трояна Dridex

Из-за паузы Raccoon эксплойт-пак RIG перешел на доставку трояна Dridex

Из-за паузы Raccoon эксплойт-пак RIG перешел на доставку трояна Dridex

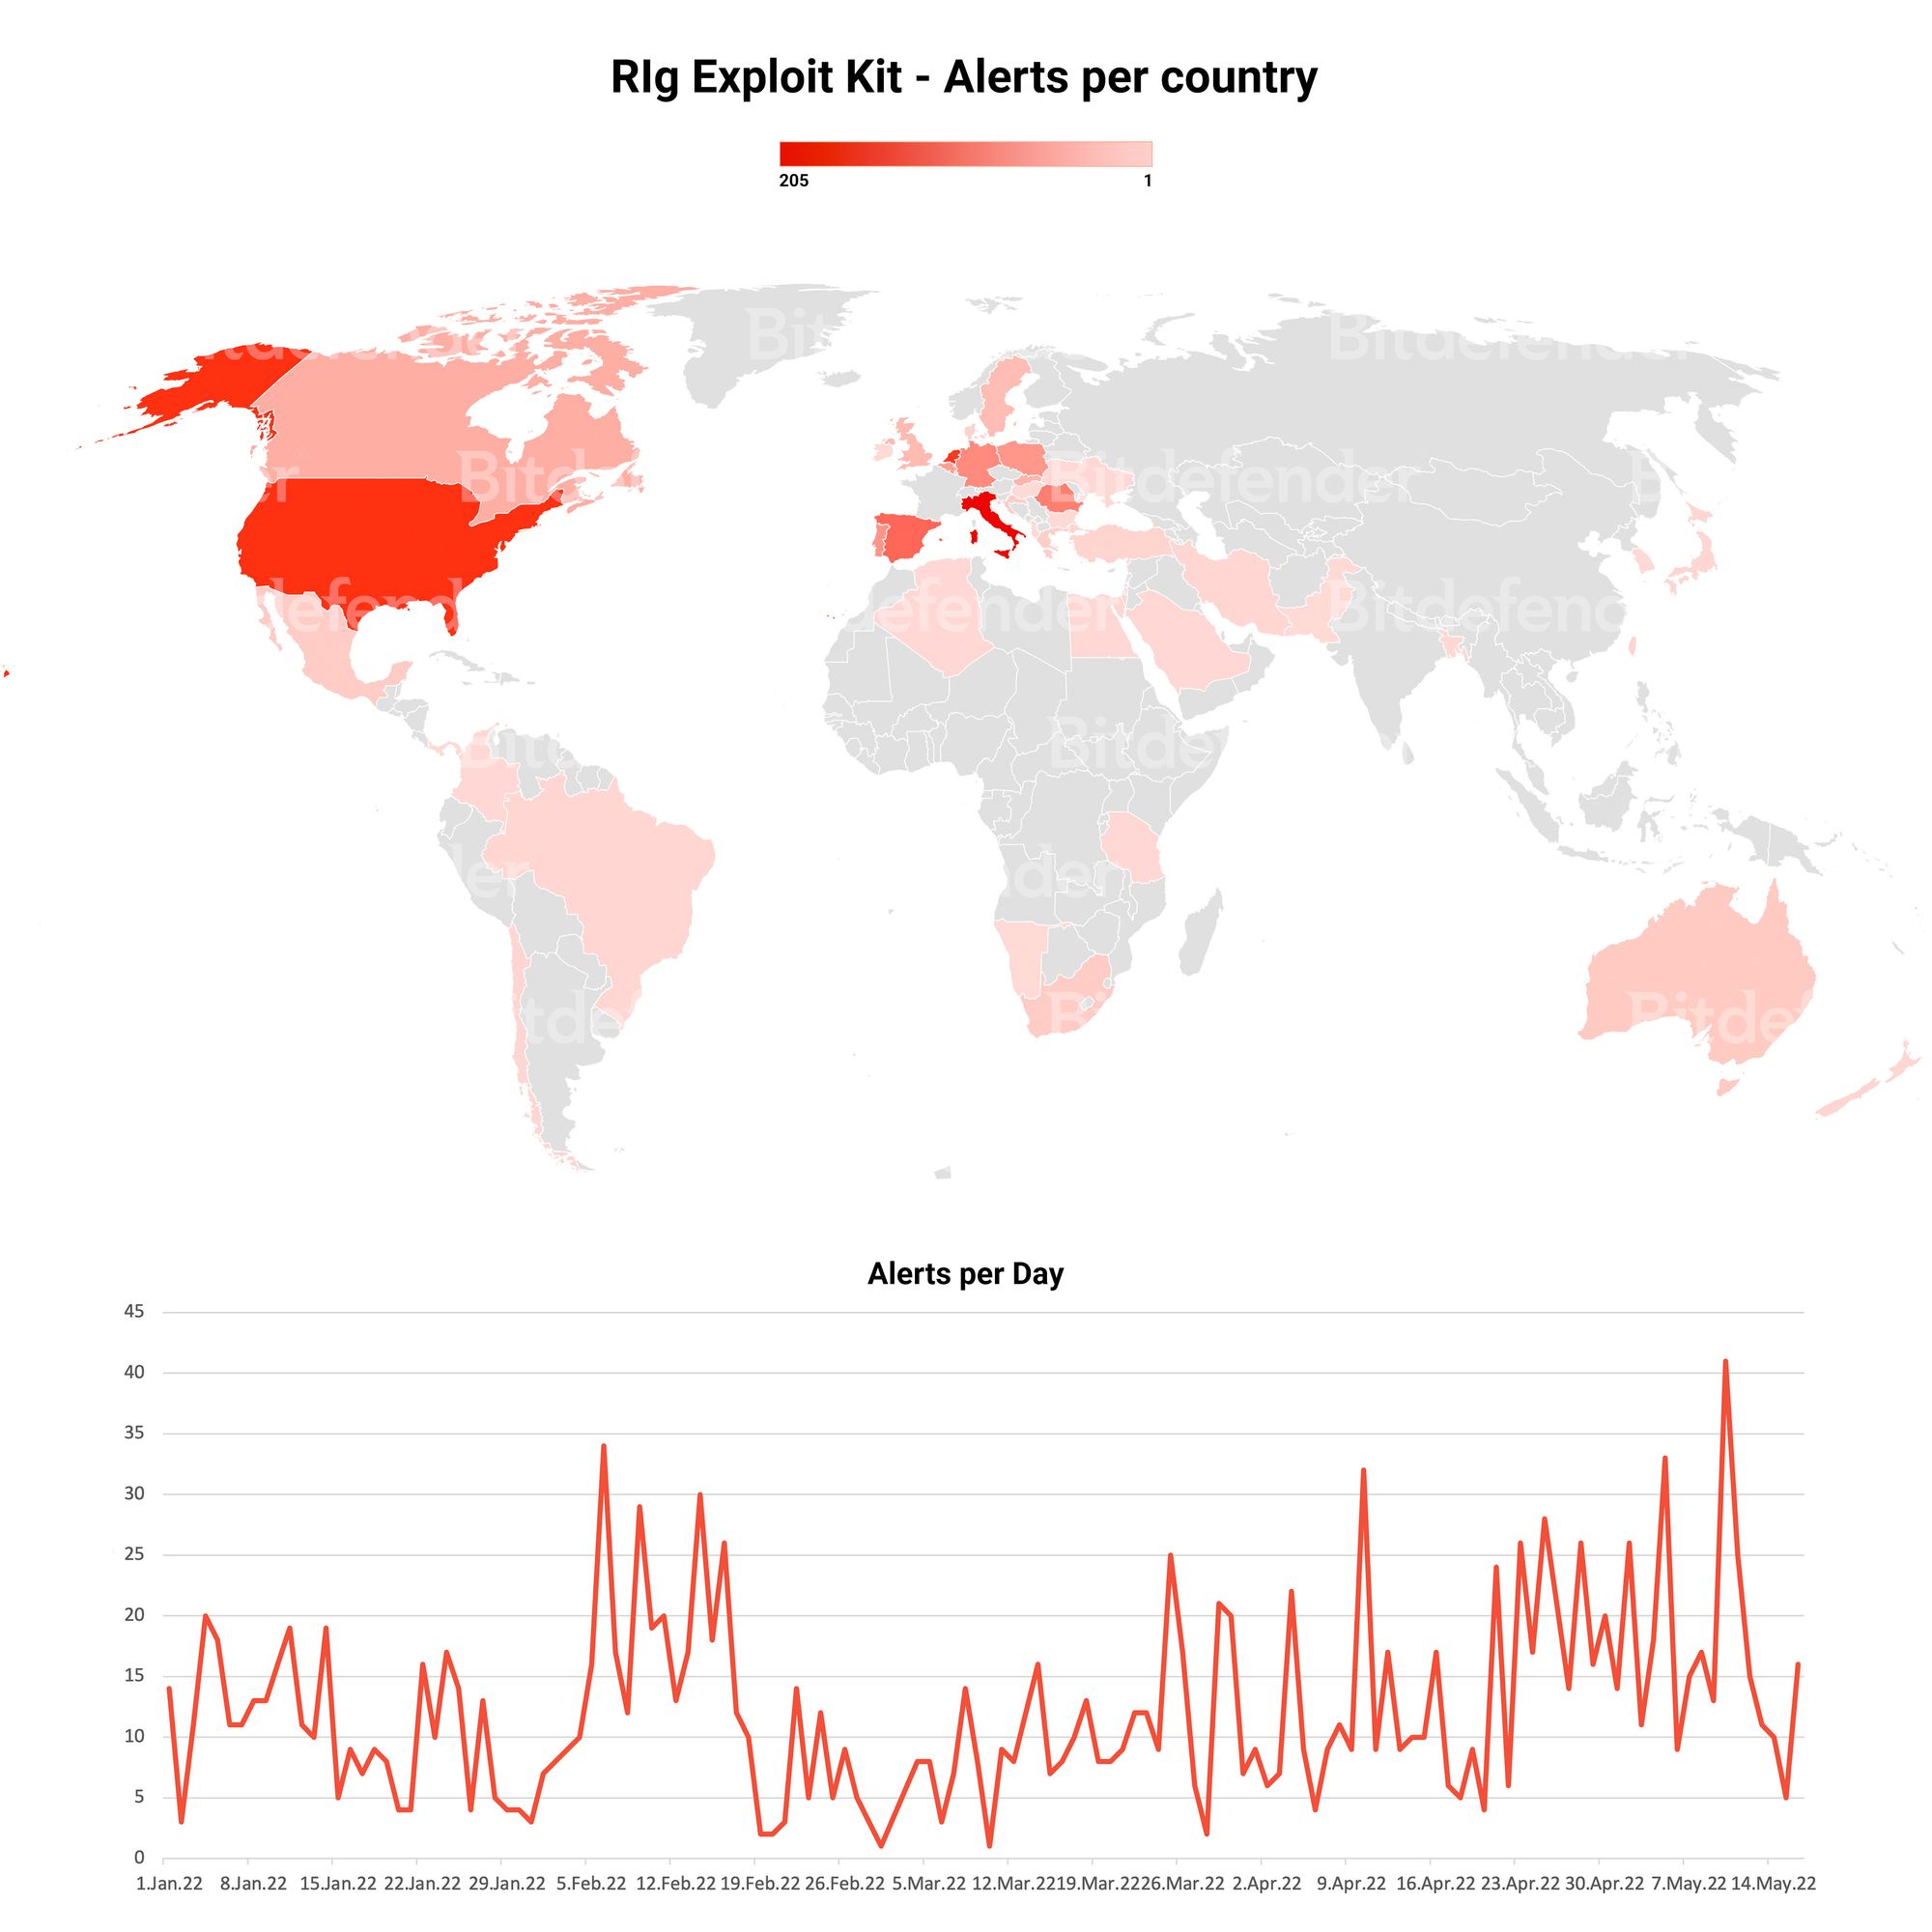
Согласно наблюдениям Bitdefender, стартовавшая в январе кампания по распространению Raccoon с помощью набора эксплойтов RIG актуальна и поныне. В марте операторы RIG были вынуждены переориентировать его на другую полезную нагрузку — вместо инфостилера жертвам теперь отдается банкер Dridex.

Смена целевого зловреда произошла после приостановки работы MaaS-сервиса Raccoon (инфостилер предоставлялся в пользование как услуга). Как позднее выяснилось, из-за гибели главного разработчика вредоносный код пришлось переписывать заново; работоспособная версия объявилась в интернете лишь в начале текущего месяца.

Банковский троян Dridex, он же Bugat, Cridex и Feodo, давно уже не используется по прямому назначению, а сдается в аренду для загрузки других вредоносных программ. Зловред имеет модульную структуру, и его функциональность можно с легкостью расширить по своему усмотрению.

Неувядаемый RIG до сих пор используется в массовых, многоступенчатых атаках. Его арсенал постоянно обновляется, пополняясь новыми эксплойтами — в основном для браузеров, и такой способ доставки вполне устраивает, например, распространителей инфостилеров.

В рамках текущей Dridex-кампании Bitdefender ежедневно регистрирует по своей клиентской базе до 40 попыток эксплойта. Вредоносная активность наиболее высока в Италии, США, Нидерландах и Испании.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru