



Imperva отразила вымогательскую DDoS-атаку в 2,5 млн запросов в секунду

Imperva отразила вымогательскую DDoS-атаку в 2,5 млн запросов в секунду

Imperva отразила вымогательскую DDoS-атаку в 2,5 млн запросов в секунду

Калифорнийская ИБ-компания Imperva сообщила о новом успехе: ее прокси-фильтры в рекордные сроки погасили DDoS-поток прикладного уровня, на пике достигший 2,5 млн запросов в секунду (rps). Нападавшие использовали ботнет и требовали плату за прекращение атаки.

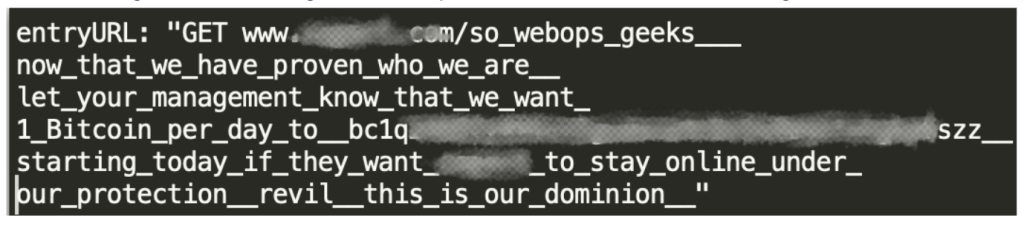
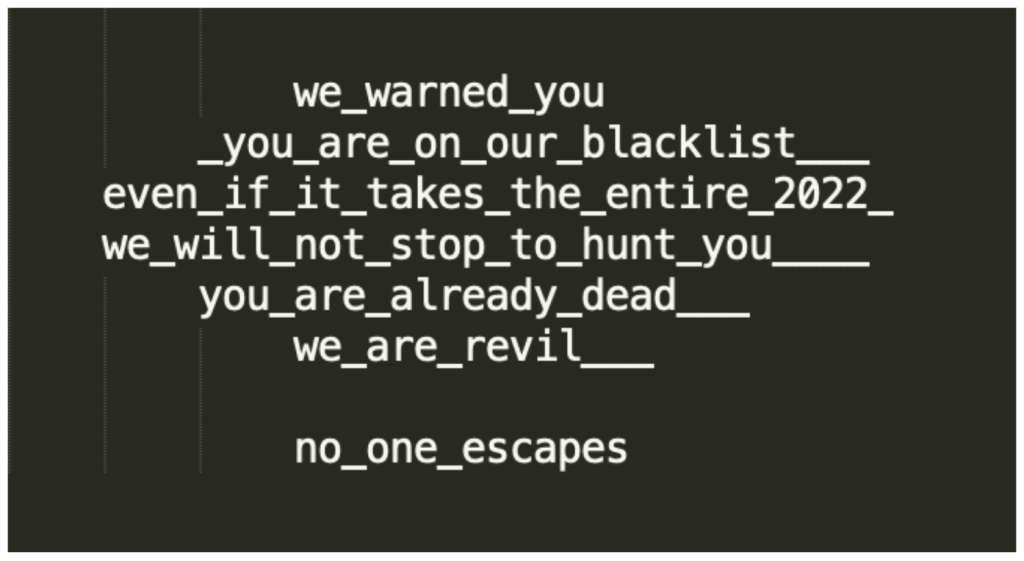
Этот инцидент также примечателен тем, что требование выкупа было озвучено не только перед началом атаки, но и многократно — в составе URL вредоносных запросов, подаваемых на сервер жертвы (клиента Imperva).


За два дня эксперты насчитали более 27 млн мусорных запросов с подобными вставками. Иногда URL содержали ссылку на файл с аналогичным текстом, загруженный на notepad.com. Избранная тактика преследовала единственную цель — заставить жертву платить под угрозой потери репутации и в итоге позиций на фондовом рынке.

Имя REvil вымогатели, видимо, упоминали, чтобы придать больше веса свои словам, хотя эксперты не исключают, что автором DDoS могла быть и сама печально известная группировка.


Наблюдаемые залпы дидосеров были очень короткими. Самый сильный из них (до 2,5 Mrps) длился меньше минуты; за это время защитные решения Imperva суммарно заблокировали более 64 млн вредоносных запросов.

Под удар попал не только основной сайт мишени, но и множество второстепенных. Атаки, создававшие дополнительную нагрузку на TCP-каналы до 1,5 Гбит/с,  продолжались несколько дней. Вымогатели меняли векторы для обхода защиты, увеличивали сумму выкупа, поторапливая жертву, но ничего так и не добились.

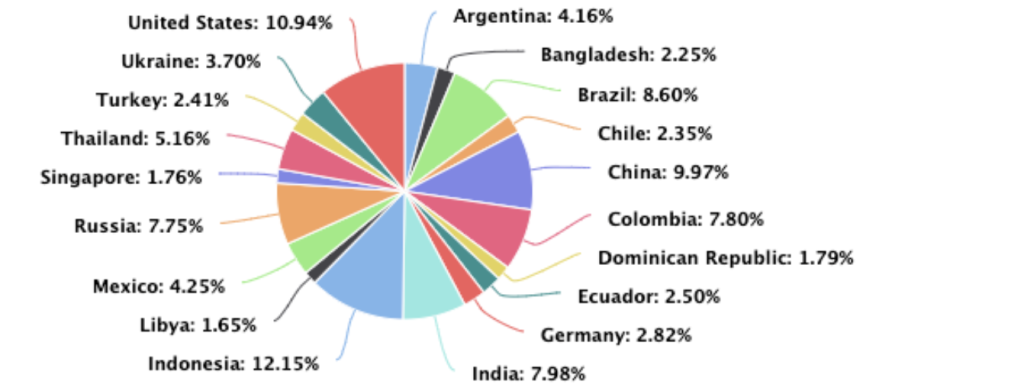
Согласно наблюдениям, мусорный трафик создавали 34 815 источников, выдававших себя за браузер пользователя или Google-бот. Наибольшую активность проявляли участники DDoS из США, Китая, Бразилии, Индии, Колумбии и России; засветившиеся IP-адреса в этих странах в среднем отослали по 2 млн вредоносных запросов.


В Imperva с большой долей уверенности предположили, что вымогатели использовали ботнет Mēris, способный создавать и более внушительные DDoS-потоки. Позднее были зафиксированы еще несколько похожих атак — на ритейлеров и операторов связи в США и Европе. Для уплаты выкупа каждой жертве назначался свой биткоин-кошелек.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru