



Imperva отразила вымогательскую DDoS-атаку в 2,5 млн запросов в секунду

Imperva отразила вымогательскую DDoS-атаку в 2,5 млн запросов в секунду

Imperva отразила вымогательскую DDoS-атаку в 2,5 млн запросов в секунду

Калифорнийская ИБ-компания Imperva сообщила о новом успехе: ее прокси-фильтры в рекордные сроки погасили DDoS-поток прикладного уровня, на пике достигший 2,5 млн запросов в секунду (rps). Нападавшие использовали ботнет и требовали плату за прекращение атаки.

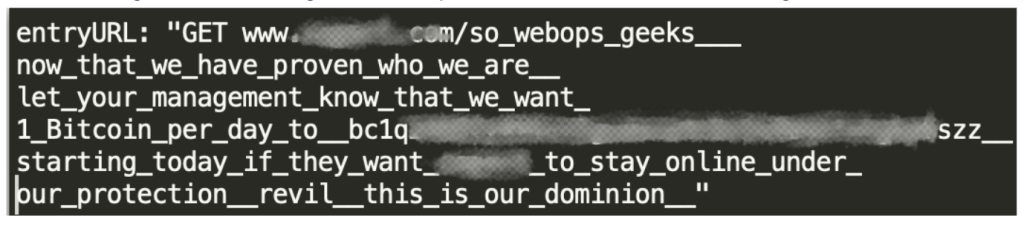
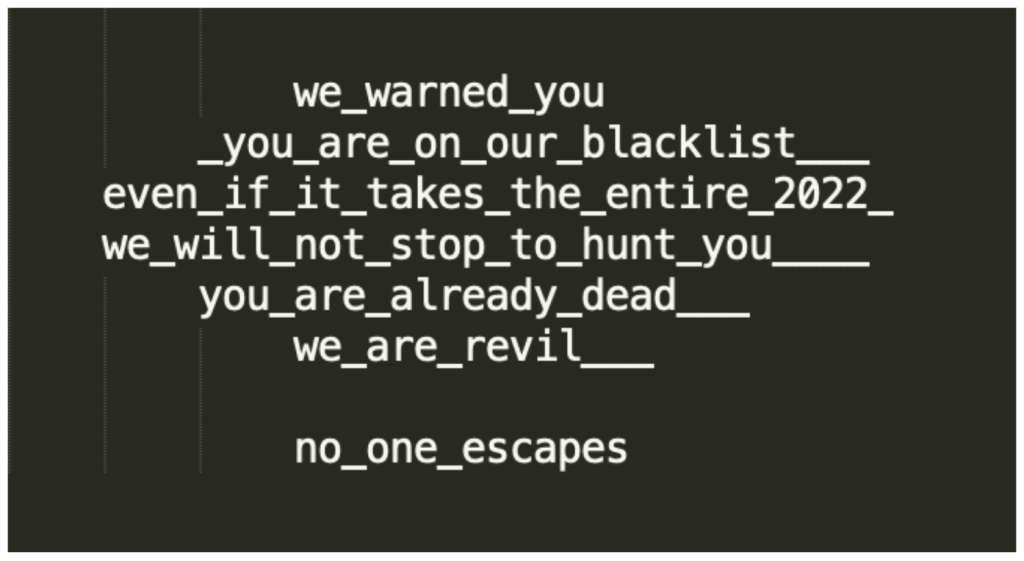
Этот инцидент также примечателен тем, что требование выкупа было озвучено не только перед началом атаки, но и многократно — в составе URL вредоносных запросов, подаваемых на сервер жертвы (клиента Imperva).


За два дня эксперты насчитали более 27 млн мусорных запросов с подобными вставками. Иногда URL содержали ссылку на файл с аналогичным текстом, загруженный на notepad.com. Избранная тактика преследовала единственную цель — заставить жертву платить под угрозой потери репутации и в итоге позиций на фондовом рынке.

Имя REvil вымогатели, видимо, упоминали, чтобы придать больше веса свои словам, хотя эксперты не исключают, что автором DDoS могла быть и сама печально известная группировка.


Наблюдаемые залпы дидосеров были очень короткими. Самый сильный из них (до 2,5 Mrps) длился меньше минуты; за это время защитные решения Imperva суммарно заблокировали более 64 млн вредоносных запросов.

Под удар попал не только основной сайт мишени, но и множество второстепенных. Атаки, создававшие дополнительную нагрузку на TCP-каналы до 1,5 Гбит/с,  продолжались несколько дней. Вымогатели меняли векторы для обхода защиты, увеличивали сумму выкупа, поторапливая жертву, но ничего так и не добились.

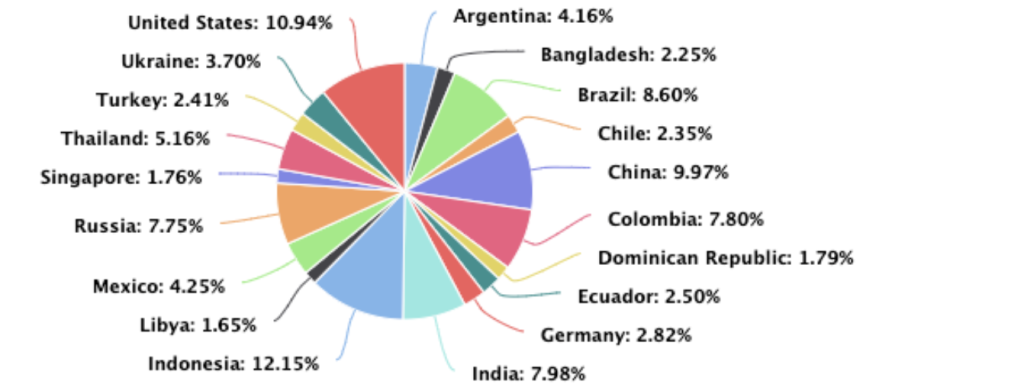
Согласно наблюдениям, мусорный трафик создавали 34 815 источников, выдававших себя за браузер пользователя или Google-бот. Наибольшую активность проявляли участники DDoS из США, Китая, Бразилии, Индии, Колумбии и России; засветившиеся IP-адреса в этих странах в среднем отослали по 2 млн вредоносных запросов.


В Imperva с большой долей уверенности предположили, что вымогатели использовали ботнет Mēris, способный создавать и более внушительные DDoS-потоки. Позднее были зафиксированы еще несколько похожих атак — на ритейлеров и операторов связи в США и Европе. Для уплаты выкупа каждой жертве назначался свой биткоин-кошелек.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru