



Imperva отразила вымогательскую DDoS-атаку в 2,5 млн запросов в секунду

Imperva отразила вымогательскую DDoS-атаку в 2,5 млн запросов в секунду

Imperva отразила вымогательскую DDoS-атаку в 2,5 млн запросов в секунду

Калифорнийская ИБ-компания Imperva сообщила о новом успехе: ее прокси-фильтры в рекордные сроки погасили DDoS-поток прикладного уровня, на пике достигший 2,5 млн запросов в секунду (rps). Нападавшие использовали ботнет и требовали плату за прекращение атаки.

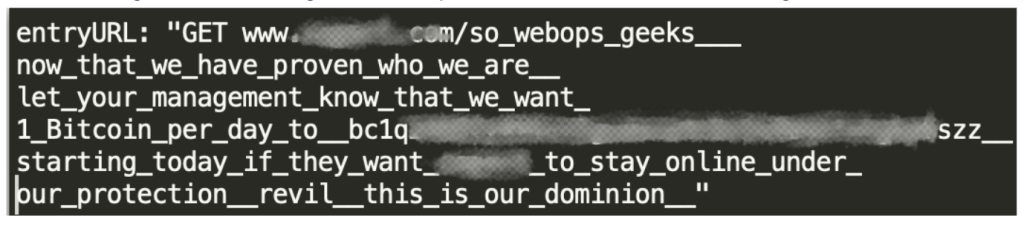
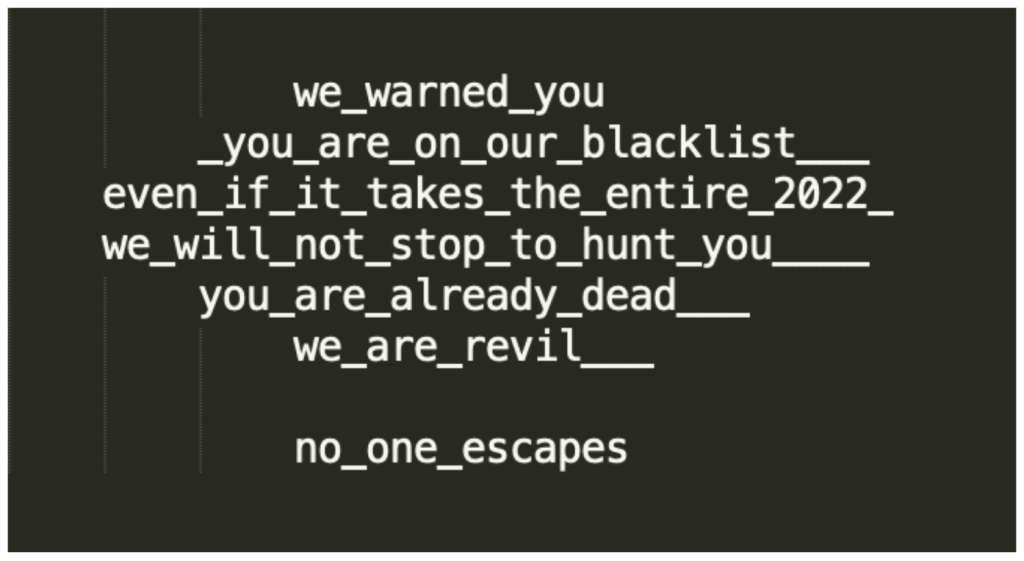
Этот инцидент также примечателен тем, что требование выкупа было озвучено не только перед началом атаки, но и многократно — в составе URL вредоносных запросов, подаваемых на сервер жертвы (клиента Imperva).


За два дня эксперты насчитали более 27 млн мусорных запросов с подобными вставками. Иногда URL содержали ссылку на файл с аналогичным текстом, загруженный на notepad.com. Избранная тактика преследовала единственную цель — заставить жертву платить под угрозой потери репутации и в итоге позиций на фондовом рынке.

Имя REvil вымогатели, видимо, упоминали, чтобы придать больше веса свои словам, хотя эксперты не исключают, что автором DDoS могла быть и сама печально известная группировка.


Наблюдаемые залпы дидосеров были очень короткими. Самый сильный из них (до 2,5 Mrps) длился меньше минуты; за это время защитные решения Imperva суммарно заблокировали более 64 млн вредоносных запросов.

Под удар попал не только основной сайт мишени, но и множество второстепенных. Атаки, создававшие дополнительную нагрузку на TCP-каналы до 1,5 Гбит/с,  продолжались несколько дней. Вымогатели меняли векторы для обхода защиты, увеличивали сумму выкупа, поторапливая жертву, но ничего так и не добились.

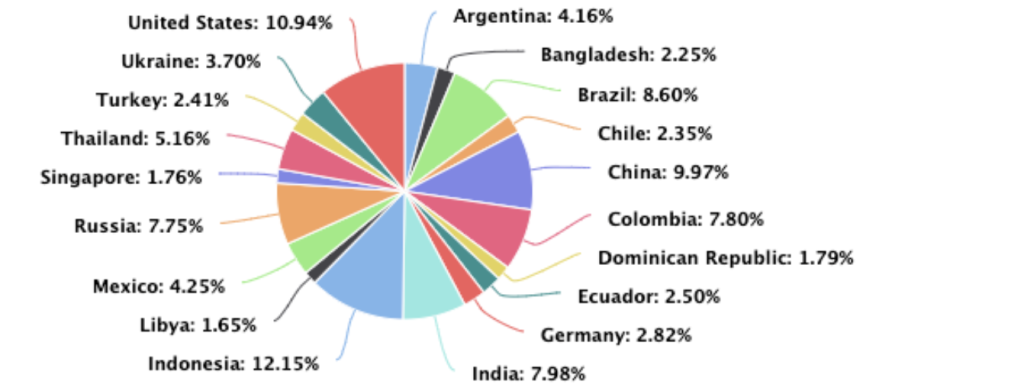
Согласно наблюдениям, мусорный трафик создавали 34 815 источников, выдававших себя за браузер пользователя или Google-бот. Наибольшую активность проявляли участники DDoS из США, Китая, Бразилии, Индии, Колумбии и России; засветившиеся IP-адреса в этих странах в среднем отослали по 2 млн вредоносных запросов.


В Imperva с большой долей уверенности предположили, что вымогатели использовали ботнет Mēris, способный создавать и более внушительные DDoS-потоки. Позднее были зафиксированы еще несколько похожих атак — на ритейлеров и операторов связи в США и Европе. Для уплаты выкупа каждой жертве назначался свой биткоин-кошелек.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru