


AutoRun по-прежнему представляет угрозу под Windows

AutoRun по-прежнему представляет угрозу под Windows

Sophos, McAfee, Symantec и ряд других антивирусных компаний опубликовали предупреждение об угрозе нового червя, который эксплуатирует функцию автозапуска со сменных носителей под операционной системой Windows. Хотя компания Microsoft давно борется с этой угрозой, её так и не удалось устранить полностью, потому что очень большое количество пользователей не устанавливает последние патчи для ОС.

В феврале 2011 года компания Microsoft выпустила патчи для XP, 2003 и Vista, которые отключают автоматическое исполнение инструкций в файле autorun.inf по умолчанию. Дополнительно, выпущен мастер FixIt, с помощью которого можно отключить AutoRun без установки патчей. Опубликована инструкция, как сделать это самостоятельно. Хотя общее число заражений из-за AutoRun.inf снизилось в 2011 году, значительное количество пользователей до сих пор подвергаются опасности, пишет xakep.ru.

Новый червь в классификации Sophos называется W32/VBNA-X, у других компаний он известен как W32/Autorun.worm.aaeb, W32.ChangeUp, а также под другими названиями. Как сообщается, последняя версия этого зловреда стала особенно агрессивной.

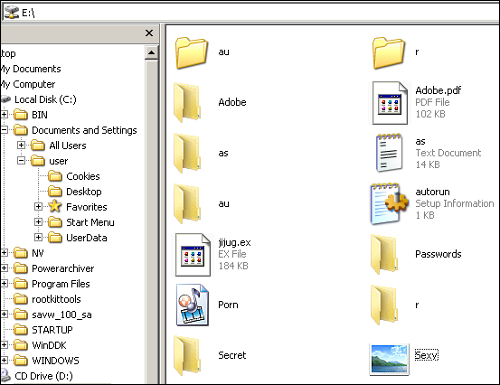
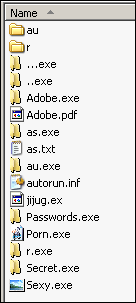
Кроме записи стандартного файла Autorun.inf, червь использует тактику социальной инженерии, а именно — сканирует названия оригинальных папок на диске, делает их скрытыми, а свои вредоносные файлы переименовывает в соответствии с названиями папок, с соответствующими иконками. Таким образом, пользователь может случайно щёлкнуть по значку папки, не подозревая, что тем самым запускает файл .exe.

Вот как выглядит содержимое зараженного диска для пользователя:


То же самое в режиме отображения расширений файлов.


Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru