


Российскую энергетику атакует цепкий шпионский троян Unicorn

Российскую энергетику атакует цепкий шпионский троян Unicorn

Российскую энергетику атакует цепкий шпионский троян Unicorn

В начале текущего месяца защитные решения «Лаборатории Касперского» зафиксировали новые вредоносные рассылки, нацеленные на кражу данных у российских компаний. Анализ выявил неизвестного ранее трояна — шпионскую программу, нареченную Unicorn.

В отличие от собратьев данный зловред не удаляет себя после кражи, а продолжает жить в системе, воруя файлы по мере их появления или обновления — пока его не поймают за руку. Атакам подвергаются энергетические компании, заводы, разработчики и поставщики электронных компонентов.

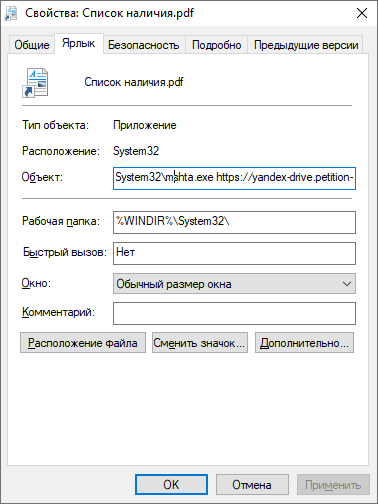
Вредоносные письма содержат вложение или ссылку на RAR-файл на Яндекс.Диске. Архив содержит файл с двойным расширением .pdf.lnk — ярлык с командой на скачивание и запуск HTA, замаскированного под PDF.


При активации HTA выполняется скрипт VBS, который создает на диске update.vbs и upgrade.vbs и прописывает их на автозапуск. Вредонос также генерирует дополнительные ключи реестра (в HKCU\Software\ReaItek\Audio\) с зашифрованным VBS-кодом.

При запуске update.vbs создается папка %USERPROFILE%\AppData\Local\ReaItek, куда копируются файлы из домашнего каталога пользователя (txt, pdf, doc, docx, xls, xlsx, png, rtf, jpg, zip, rar весом менее 50 Мбайт, а также содержимое папки %USERPROFILE%\AppData\Roaming\Telegram Desktop\tdata).

Скрипт upgrade.vbs с помощью расшифрованного кода из реестра отправляет добычу на C2-сервер. Чтобы не повторяться, оба VBS создают себе памятку — ids.txt и oids.txt соответственно, куда записываются данные о скопированных / отправленных файлах, а также даты последних изменений этих объектов.

«Особенность этих атак заключается в том, что после кражи данных вредоносные скрипты остаются в системе, — подчеркнул эксперт Kaspersky Олег Купреев. — Вместо того чтобы один раз украсть данные и замести следы, вредоносное ПО продолжает передавать злоумышленникам новые или обновлённые файлы, пока его не обнаружат и не примут меры, что потенциально увеличивает масштаб возможных потерь».

Защитные решения ИБ-компании детектируют нового зловреда с вердиктом Trojan-Spy.VBS.Unicorn.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru