



Российскому бизнесу не хватает надежных и производительных NGFW

Российскому бизнесу не хватает надежных и производительных NGFW

Российскому бизнесу не хватает надежных и производительных NGFW

Согласно результатам опроса, проведенного Positive Technologies, россияне при выборе межсетевого экрана нового поколения (NGFW) в основном обращают внимание на функциональность, надежность и производительность.

С уходом зарубежных производителей NGFW с российского рынка бизнес-структурам пришлось рассматривать отечественные аналоги, планировать переход, внедрять их и использовать. У PT тоже имеется такое решение, и, прежде чем выпустить его на рынок, разработчики решили узнать, что важно для потребителей в продуктах такого класса и каких проблем они хотели бы избежать.

Опрос проводился в период с апреля по июль с использованием профильных СМИ и телеграм-каналов. В нем приняли участие порядка 250 ИТ- и ИБ-специалистов российских компаний разного профиля и разной величины.

Как оказалось, NGFW используют 56% опрошенных, иногда вместе с дополнительными системами защиты периметра (классическими файрволами, прокси-серверами, бесплатными инструментами). Чаще всего NGFW можно встретить в ИТ-компаниях, малых и средних кредитно-финансовых организациях, промышленном бизнесе среднего размера.

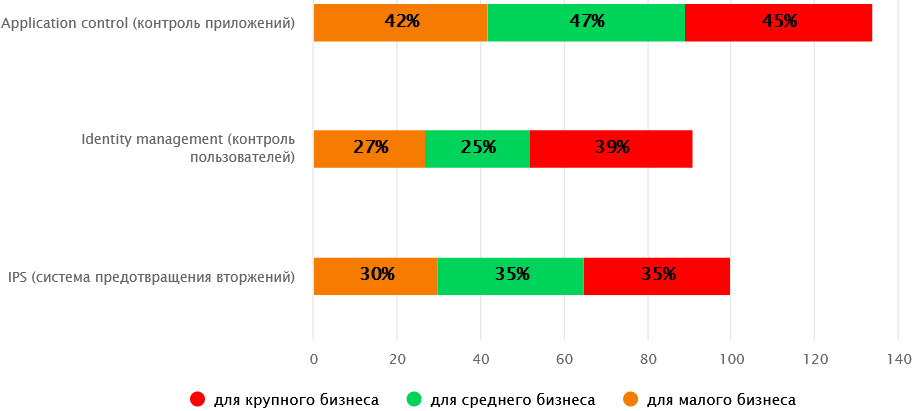
Больше всего в NGFW ценятся такие функции безопасности, как контроль приложений, контроль пользователей и предотвращение вторжений.


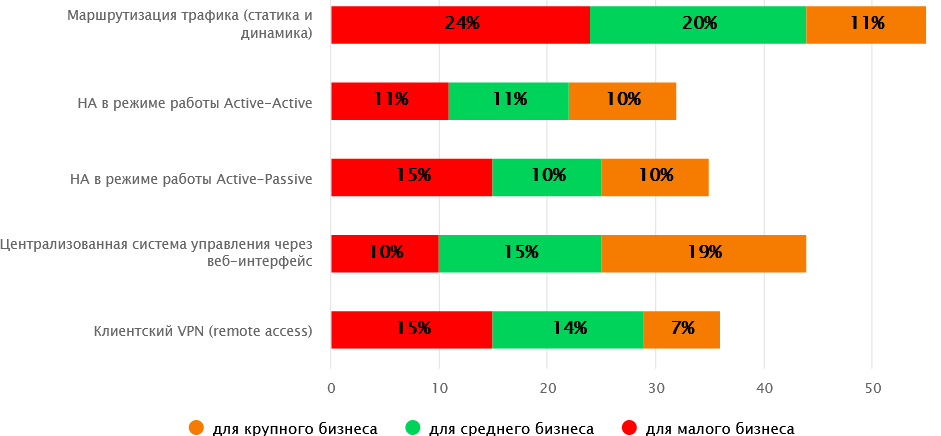
Из ИТ-функций наиболее популярны маршрутизация трафика, централизованное управление и поддержка отказоустойчивой конфигурации.


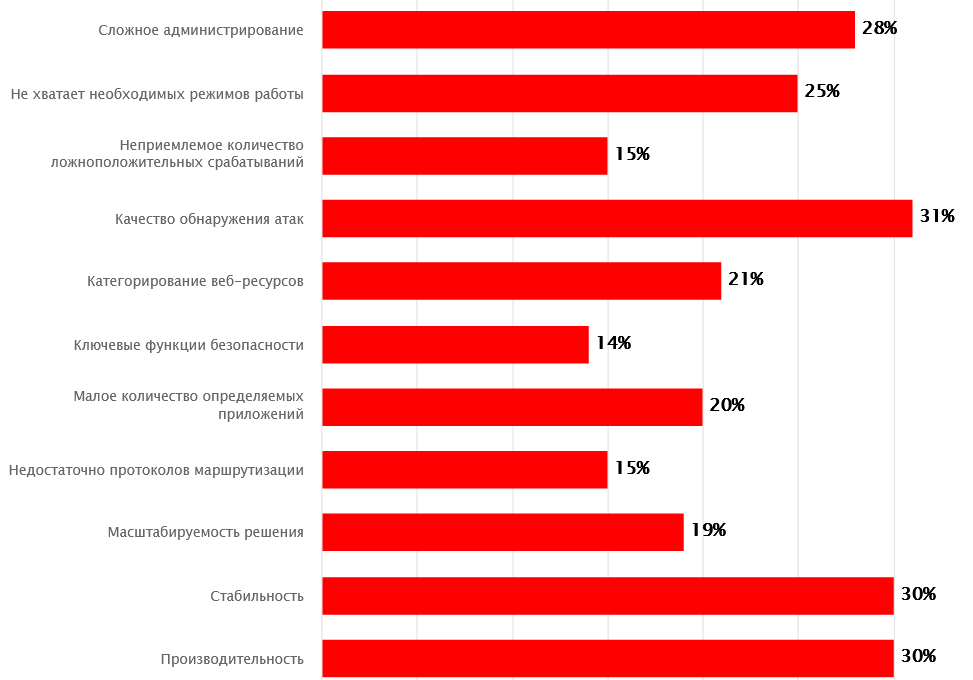
В идеале NGFW, по словам экспертов, должен быть незаметен для обычного пользователя, однако отсутствие проблем отметили лишь 16% участников опроса.

Около трети респондентов пожаловались на низкую производительность, чуть больше недовольны качеством обнаружения сетевых угроз из-за отсутствия коробочной экспертизы. Четверть респондентов не устраивает количество поддерживаемых режимов работы и протоколов маршрутизации, еще столько же — сложность администрирования.


Кроме того, выяснилось, что 75% компаний используют аппаратный межсетевой экран, а 50% — ещё и виртуальные машины. Облачные NGFW пока непопулярны, хотя крупный бизнес уже готовится к переходу, и спрос на такие услуги будет расти. Это означает, что продукт должно поставляться в нескольких формфакторах, чтобы у клиентов был выбор.

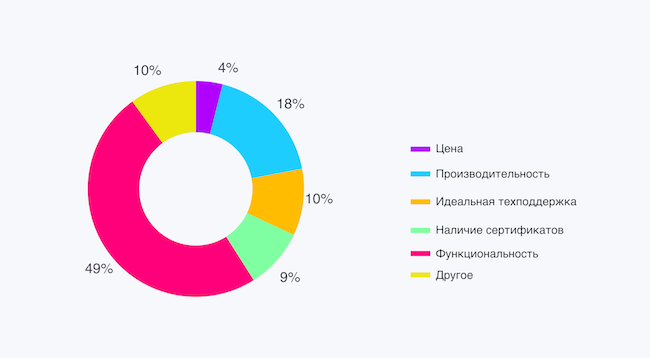
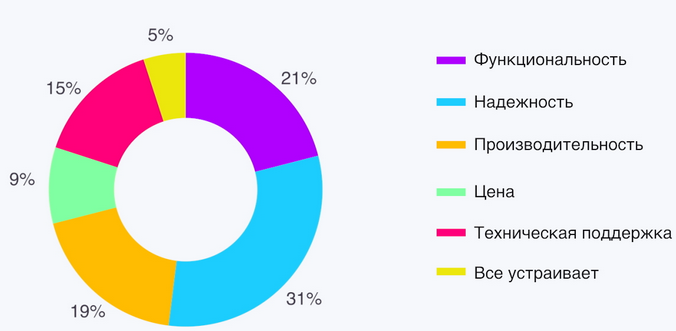
Об NGFW недавно и в очередной раз говорили также в студии AM Live. Опрос, проведенный среди слушателей эфира, показал, что для половины решающим фактором при выборе такого продукта является функциональность.


В российских NGFW, коих уже около двух десятков на рынке, зрителей AM Live меньше всего устраивает надежность, функциональность и производительность.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru