



Итоги пилотных MaxPatrol VM: в 100% компаний не закрыты опасные уязвимости

Итоги пилотных MaxPatrol VM: в 100% компаний не закрыты опасные уязвимости

Итоги пилотных MaxPatrol VM: в 100% компаний не закрыты опасные уязвимости

Компания Positive Technologies огласила результаты проверок защищенности активов российских компаний, проведенных в этом году. Известные уязвимости высокой степени риска (эксперты называют их трендовыми) обнаружены во всех исследованных инфраструктурах; одна из дыр — в Microsoft .NET Framework — присутствовала в системах 48% организаций.

Неутешительные данные были представлены на пресс-мероприятии «Как дела с уязвимостями? Взгляд вендоров программного обеспечения, ИБ-компаний и пользователей», проведенном сегодня, 22 ноября, в рамках кибербитвы Standoff. В Топ-10 распространенных проблем ошли атакуемые уязвимости в продуктах Microsoft, в том числе дыры двух-трехлетней давности.

Исследование проведено по результатам 27 крупнейших пилотных проектов MaxPatrol VM. В среднем в пределах пилотной зоны выявлялось около 600 уязвимостей высокой и критической степени опасности, которые вендоры продуктов уже закрыли.

Что хуже, десятая часть трендовых уязвимостей присутствовала в активах высокой степени значимости. На каждые 100 активов в среднем приходится 47 таких уязвимостей, а на каждый актив высокой степени значимости — в среднем две.

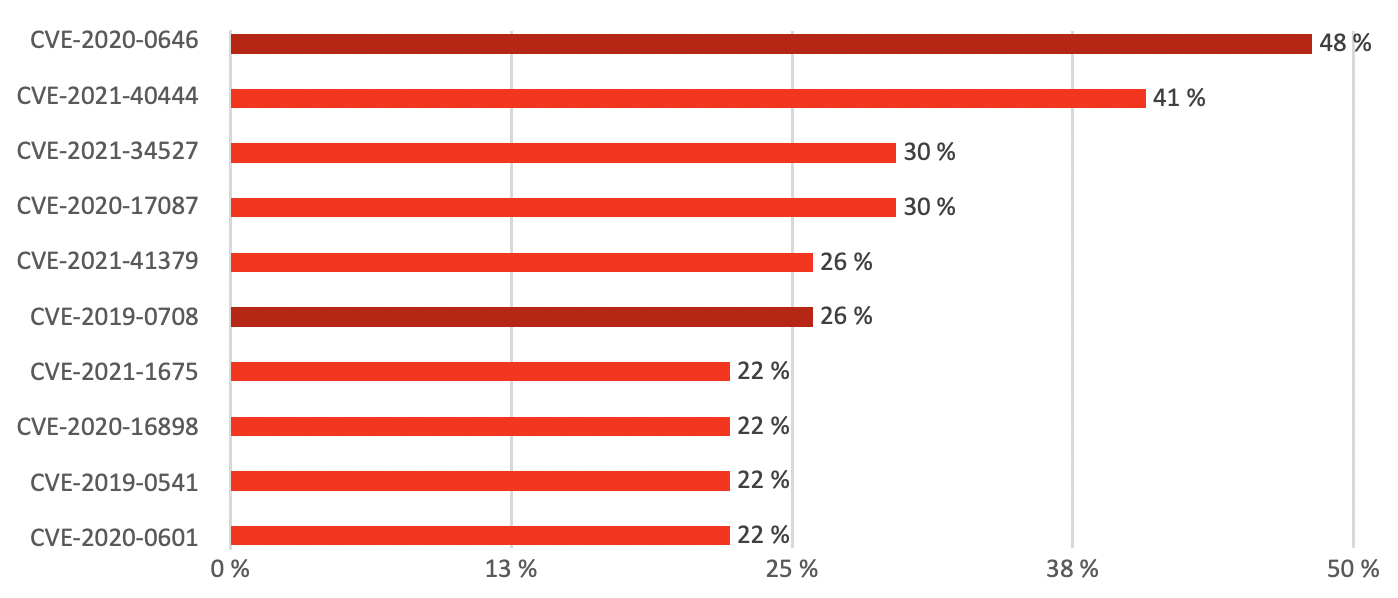
В Топ-10 трендовых проблем, выявленных в ходе проверок, вошли известные уязвимости в компонентах Windows и пакетах Microsoft Office. Так, CVE-2020-0646 в платформе .NET Framework была найдена у 48% компаний, CVE-2021-40444 в движке MSHTML — у 41% организаций. Эти же уязвимости до сих пор составляют угрозу для активов высокой степени значимости.


«По нашим данным, самые опасные уязвимости (мы их называем трендовые) распространены повсеместно во всех отраслях, в том числе на критически важных активах, — подчеркнул Эльман Бейбутов, директор PT по развитию продуктового бизнеса. — В ситуации, когда установить все доступные обновления ПО невозможно, а экспертов, готовых работать с уязвимостями (приоритизировать, устранять, проверять установку обновлений или вводить другие компенсационные меры) мало, компаниям нужны отечественные решения, которые помогут построить эффективный процесс vulnerability management (VM) и будут взаимодействовать со смежными системами для достижения оптимального результата».

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru