

Google закрыла в Android 180 уязвимостей, некоторые не требуют даже клика

Google закрыла в Android 180 уязвимостей, некоторые не требуют даже клика

Google закрыла в Android 180 уязвимостей, некоторые не требуют даже клика

После двух почти месяцев без новых уязвимостей в бюллетенях Android компания Google вернулась сразу с тяжёлой артиллерией. Сентябрьское обновление безопасности закрывает 180 дыр, включая критические проблемы с удалённым выполнением кода без участия пользователя.

Обновление традиционно разделили на два уровня. Патч 2026-09-01 устраняет 95 уязвимостей в Android Runtime, Framework, System, Setup Wizard и компонентах Project Mainline, часть которых обновляется через Google Play.

Самые неприятные находки засели в компоненте System, отвечающем за значительную часть базовых функций смартфона. Здесь закрыли 56 уязвимостей, причём 23 из них получили статус критических.

Эксплуатация некоторых ошибок могла привести к удалённому выполнению кода, повышению привилегий или отказу в обслуживании. Пользователю при этом необязательно нажимать подозрительную кнопку, в отдельных сценариях атакующему хватило бы самой уязвимости.

Ещё 37 проблем исправили во Framework, включая три критические, и одну — в Android Runtime.

Вторая часть обновления с уровнем патча 2026-09-05 устраняет ещё 85 уязвимостей в ядре Android и компонентах Arm, Qualcomm, MediaTek, Unisoc, Imagination Technologies, Tsingteng Micro и других производителей. Именно этот уровень содержит полный сентябрьский комплект исправлений.

Эксперты отдельно выделили CVE-2026-28662 — ошибку повреждения памяти, связанную с Wi-Fi. По их оценке, она потенциально позволяет удалённо выполнить код без дополнительных привилегий и действий владельца устройства.

Отдельных бюллетеней для Wear OS, Android XR и Android Automotive OS в сентябре нет, однако их обновления включают исправления из общего списка.

Подпишитесь на новости

Телевизоры Samsung собирают аудиоданные и скриншоты, заявил исследователь

Исследователь под псевдонимом log4j решил выяснить, почему его телевизор Samsung 2025 года показывает подозрительно точную рекламу. Получил root-доступ, изучил систему и заявил, что обнаружил механизмы сбора аудиоданных, снимков экрана и информации о просмотре. Полного технического разбора пока нет, поэтому обвинения требуют проверки.

О находках автор рассказал в своей публикации в X; подробности его заявлений приводит Tom’s Hardware.

По словам исследователя, в системе есть модель ИИ для анализа контента и механизмы, позволяющие учитывать просмотренные видео, пропущенную рекламу и положение воспроизведения. Он также утверждает, что телевизор может использовать подключённые микрофоны — например, в звуковом оборудовании.
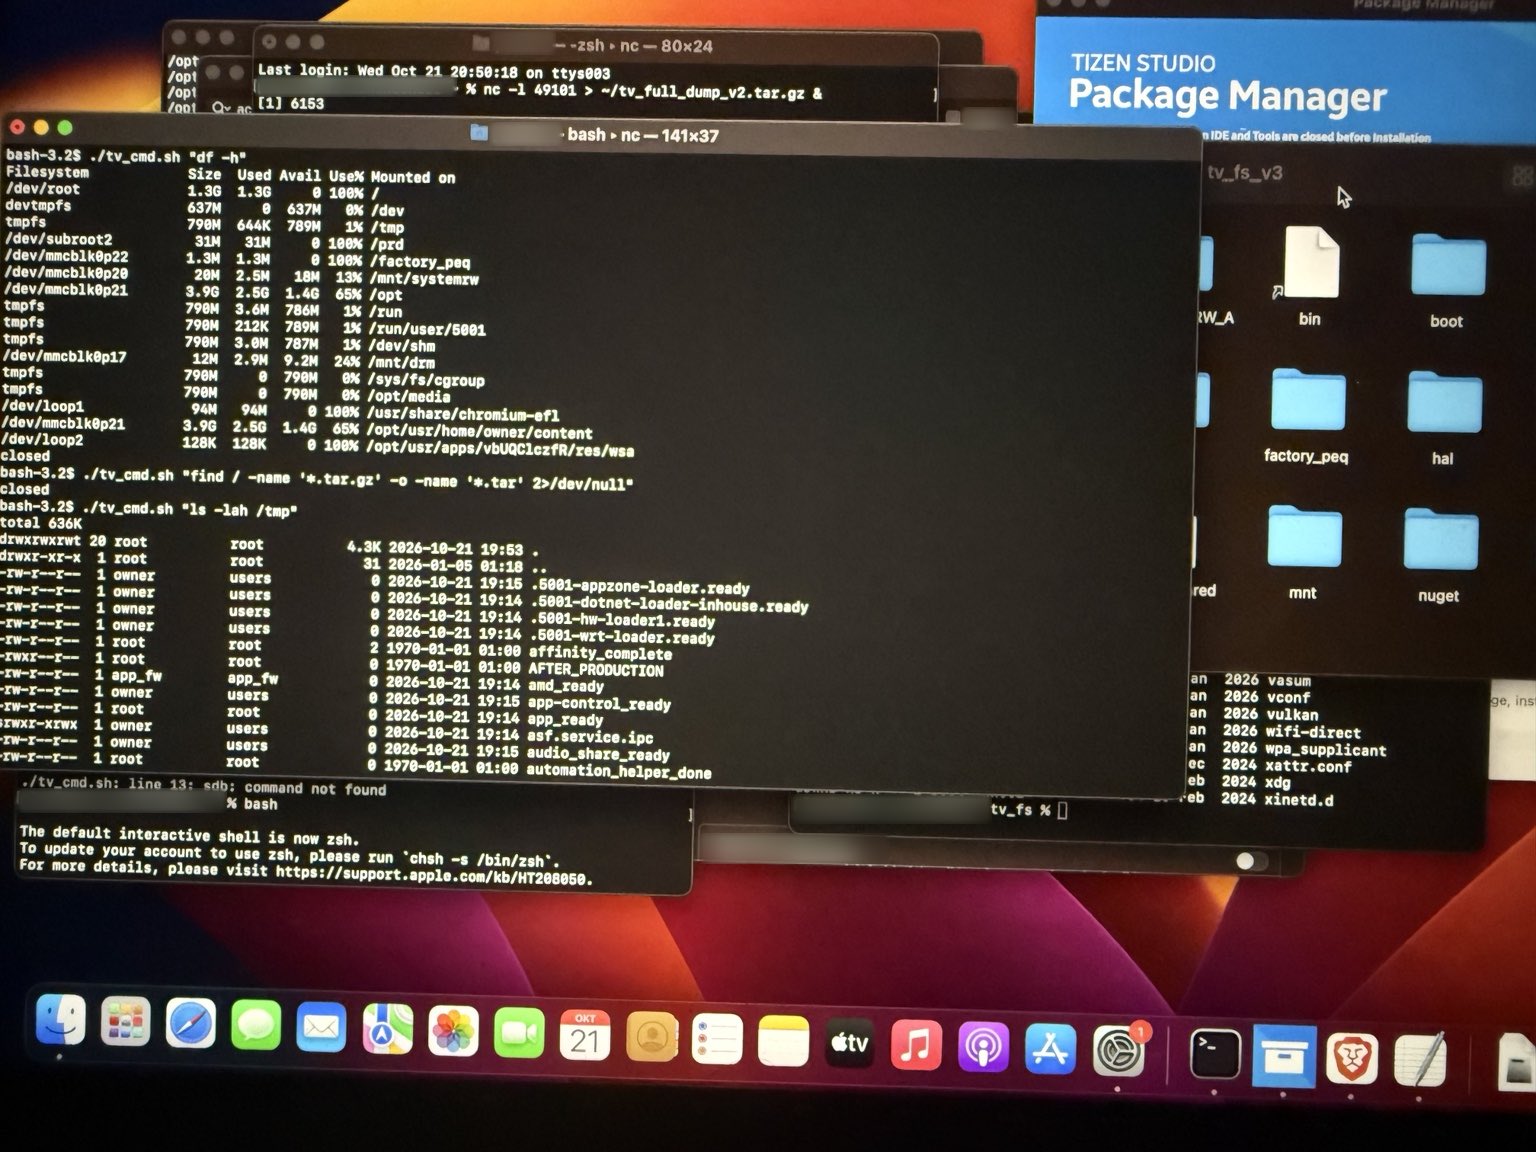

Но наличие соответствующих компонентов ещё не доказывает, что устройство непрерывно записывает комнату и отправляет записи рекламщикам. В отдельной проверке другой специалист зафиксировал кратковременное включение микрофона, после которого тот несколько часов оставался неактивным. Этот опыт тоже не даёт окончательного ответа для всех устройств и настроек.

У истории есть продолжение: log4j сообщил о блокировке своего аккаунта OpenAI за некие неправомерные действия. По его версии, инструменты он использовал для анализа собственного телевизора. Независимого подтверждения причин блокировки нет.

RSS: Новости на портале Anti-Malware.ru