

ИИ нашёл 84 уязвимости в сетях 4G и 5G, 23 до сих пор не исправлены

ИИ нашёл 84 уязвимости в сетях 4G и 5G, 23 до сих пор не исправлены

ИИ нашёл 84 уязвимости в сетях 4G и 5G, 23 до сих пор не исправлены

Исследователи из Наньянского технологического университета натравили ИИ-агентов на ПО, управляющее сетями 4G и 5G. Система iFinder обнаружила 84 ранее неизвестные уязвимости. Разработчики подтвердили 83 находки, 81 получила идентификатор CVE. Исправлены пока только 58 проблем, а 23 подтверждённые уязвимости с номерами CVE всё ещё ждут патчей.

Самая опасная брешь позволяет перехватить сеанс передачи данных абонента. Атакующий отправляет сетевому компоненту правило с уже занятым идентификатором, но более высоким приоритетом.

Проверки уникальности нет, поэтому сеть послушно выбирает поддельную команду и направляет трафик жертвы злоумышленнику вместо интернета.

Атаку полностью воспроизвели (PDF) на открытом ядре OpenAirInterface, а затем подтвердили в двух коммерческих сетях 5G. Один поставщик уже выпустил исправление для CVE-2026-8233, второй пока работает над ним.

Добраться до внутренних интерфейсов можно не только из облака с неудачной конфигурацией. Исследователи спрятали управляющие команды в трафике обычного телефона с действующей сим-картой. Трюк сработал в пяти из семи проверенных открытых ядер.

Сам iFinder действует втроём. Первый ИИ-агент ищет входящие данные без проверки, второй сверяется со стандартами 3GPP, третий пишет эксплойт, запускает его и переделывает после ошибок. Магии, впрочем, не завезли: из 22 известных уязвимостей инструмент нашёл 15, а примерно четверть его сигналов оказалась ложной. Поэтому все результаты специалисты проверяли вручную и подкрепляли рабочими PoC.

Проекты отреагировали по-разному. Open5GS, SD-Core и free5GC занялись исправлениями, а три из семи команд не выпустили ни одного патча.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

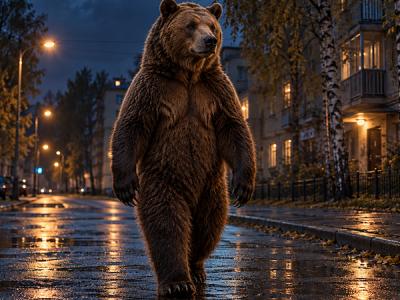
Жительница Магдагачей в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru