


Android-смартфоны Xiaomi могут получить ИИ-защиту от мошеннических звонков

Android-смартфоны Xiaomi могут получить ИИ-защиту от мошеннических звонков

Android-смартфоны Xiaomi могут получить ИИ-защиту от мошеннических звонков

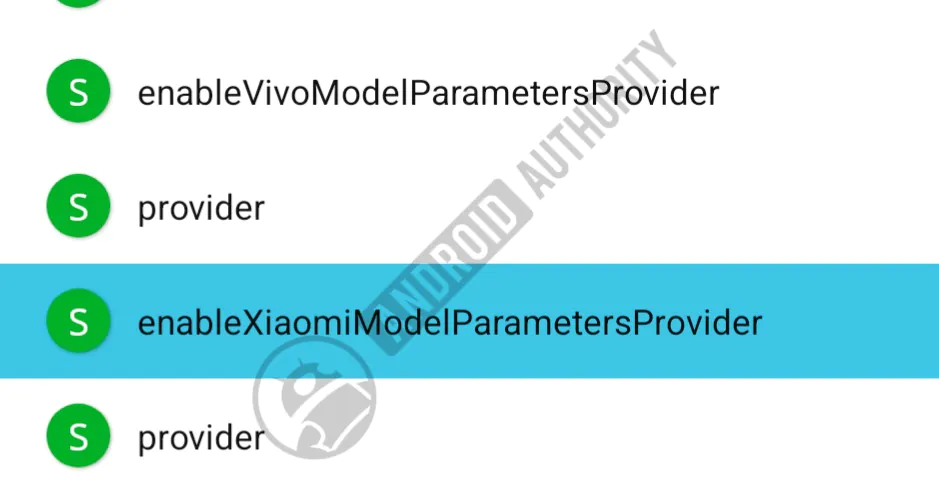
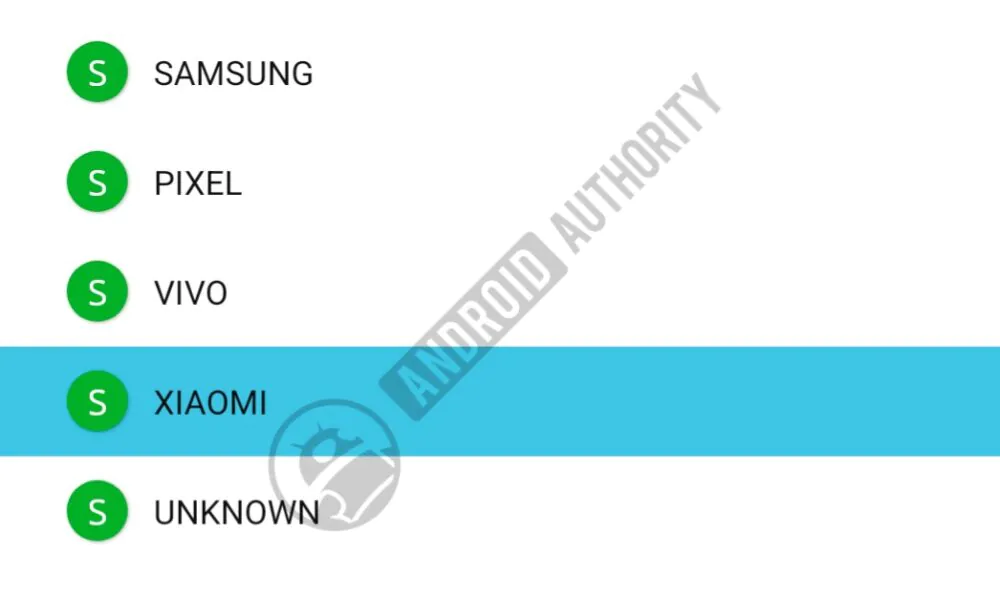
Google готовится расширить географию охоты на телефонных мошенников. В коде свежей бета-версии приложения Google Phone обнаружили признаки появления функции Scam Detection на смартфонах Xiaomi. Название китайского производителя добавили в список компаний, устройства которых могут поддерживать технологию.

Сейчас Scam Detection уже работает на смартфонах Pixel и серии Samsung Galaxy S26, а ранее упоминание функции нашли и для устройств vivo.

Scam Detection анализирует телефонный разговор с помощью ИИ непосредственно на смартфоне. Если собеседник начинает демонстрировать характерные признаки мошенничества — требует срочно перевести деньги, назвать код подтверждения или выполнить другое подозрительное действие, — система может предупредить пользователя прямо во время звонка.

Локальная обработка означает, что разговор не должен отправляться в облако ради проверки. По крайней мере, так задумано: смартфон самостоятельно слушает беседу и решает, не пахнет ли происходящее социальной инженерией.

Какие именно модели Xiaomi получат защиту, пока неизвестно. Одним из кандидатов мог бы стать складной Xiaomi 18 Fold, однако устройство пока заявлено только для китайского рынка. Вероятнее, Google начнёт с одного из глобальных флагманов бренда.

Официального анонса от Google или Xiaomi ещё не было. Упоминание обнаружили во время APK-разбора публичной бета-версии Google Phone 237.0.973536915, поэтому функция может измениться, задержаться или вообще не добраться до релиза.


Сама Scam Detection тоже остаётся бета-технологией и не всегда безошибочно распознаёт подозрительные разговоры.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru