


Шпионы PhantomCore просят российский бизнес одобрить ТЗ на пожаротушение

Шпионы PhantomCore просят российский бизнес одобрить ТЗ на пожаротушение

Шпионы PhantomCore просят российский бизнес одобрить ТЗ на пожаротушение

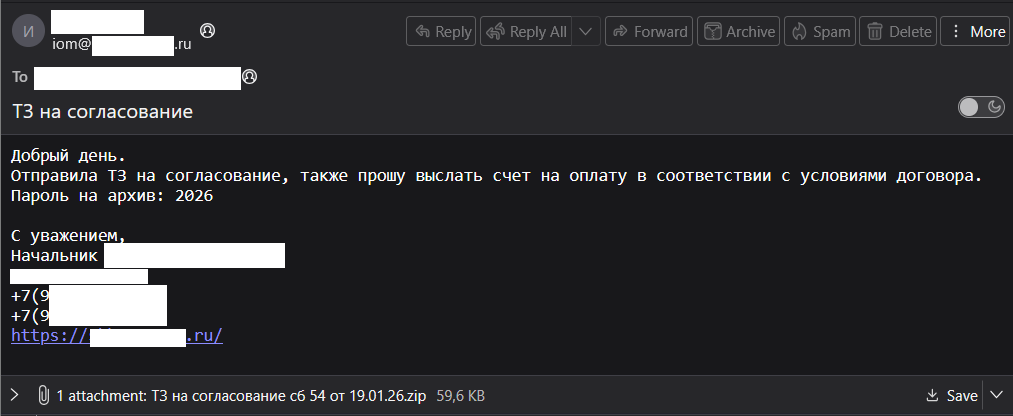
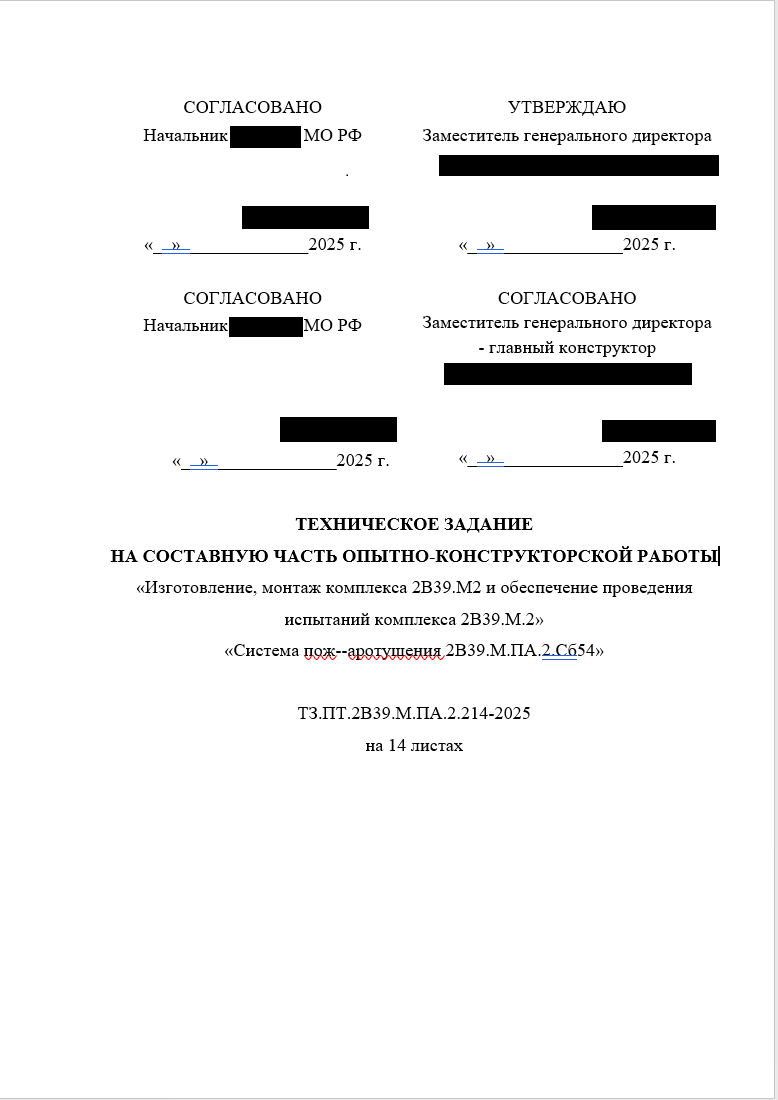
В этом месяце специалисты F6 зафиксировали новые атаки кибергруппы PhantomCore по имейл. Вредоносные письма, разосланные в российские компании, предлагали ознакомиться с ТЗ на создание и тестирование системы пожаротушения.

Рассылка проводилась на адреса организаций разного профиля и затронула такие сферы, как ЖКХ, финансы, муниципальные услуги, аэрокосмическая отрасль, химическая промышленность, строительство, B2C, производство потребительских товаров, ретейл.

Для отправки провокационных посланий PhantomCore использовала легитимные адреса имейл — по всей видимости, результат компрометации аккаунтов.


Анализ показал, что вложенный ZIP содержит два файла:

  • ТЗ на согласование сб 54 от 19.01.26.doc;
  • ТЗ на согласование сб 54 от 19.01.26.docx.lnk.

Первый на поверку оказался RAR-архивом, в котором сокрыта одноименная папка с файлами реального документа. Вредоносный LNK при активации выполняет cmd-команду на загрузку по URL скрипта PowerShell и запуск его на исполнение.

Этот сценарий предусматривает загрузку и отображение документа-приманки в формате .docx.


Скрипт также скачивает с взломанного хоста исполняемый в памяти PowerShell-бэкдор — вариант PhantomRemote. Для его закрепления в системе в планировщике Windows создается задача на ежедневный запуск зловреда с интервалом в 61 с.

В ходе исследования эксперты суммарно обнаружили десять RU-ресурсов с вредоносными скриптами второй стадии атаки.

В Positive Technologies тоже отслеживают шпионские атаки PhantomCore на территории России и обнаружили, что половина инфраструктуры этой кибергруппы расположена за рубежом.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru