


Для NFC-атак на Android созданы сотни фейков Банка России и Госуслуг

Для NFC-атак на Android созданы сотни фейков Банка России и Госуслуг

Для NFC-атак на Android созданы сотни фейков Банка России и Госуслуг

За полтора года эксперты Zimperium обнаружили более 770 поддельных Android-программ, использующих NFC и HCE (Host Card Emulation, возможность эмуляции карт на телефоне) для кражи платежных данных и проведения мошеннических транзакций.

Особенно много таких находок, обычно выдаваемых за приложения банков России, Белоруссии, Бразилии, Польши, Чехии, Словакии, объявилось минувшим летом.

Для маскировки злоумышленники суммарно используют имена двух десятков организаций и сервисов, в основном российских. Список включает Банк России, Т-Банк, ВТБ, Госуслуги, Росфинмониторинг и Google Pay.


Исследователи также выявили более 180 командных серверов и источников распространения вредоносных фальшивок. Для координации NFC-атак и эксфильтрации краденых данных инициаторы используют десятки приватных каналов и ботов Telegram.

Применяемые ими зловреды действуют по-разному. Одни (SuperCard X, PhantomCard) работают как сканеры, считывая данные с банковской карты, а принимает их другое Android-устройство, под контролем злоумышленников и с приложением, эмулирующим карту жертвы, что позволяет расплачиваться в магазинах ее деньгами или снимать их со счета.

Создатели новейшей вредоносной модификации NFCGate пошли дальше: их детище умеет эмулировать карты дропов, помогающих авторам атак выводить деньги с чужих счетов. В итоге жертва, думая, что вносит деньги через банкомат на свой счет, отправляет их в карман мошенников. 

Менее сложные вредоносы собирают данные карт и выводят их в заданный телеграм-канал. Оператор при этом автоматически, в реальном времени получает сообщения и постит содержимое в закрытом чате.

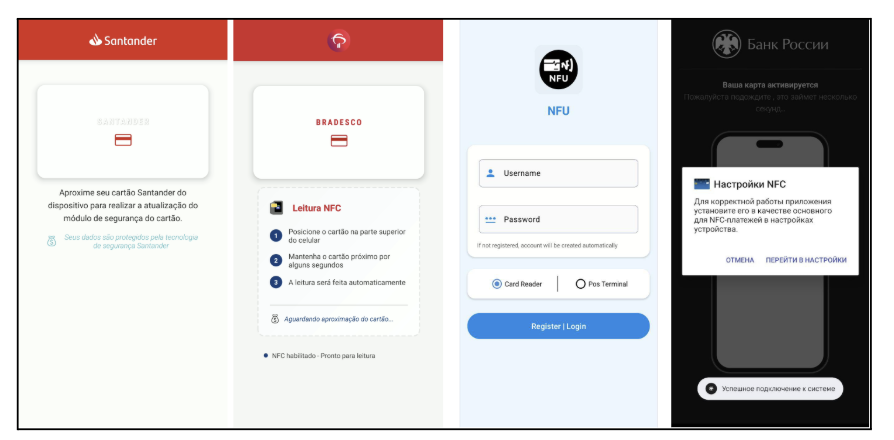
Подобные инструменты атаки требуют минимального взаимодействия с пользователем. Ему обычно в полноэкранном режиме отображается простейшая фейковая страница банка (иногда через WebView) с предложением назначить приложение дефолтным средством NFC-платежей. Вся обработка соответствующих событий при этом выполняется в фоне.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru