


Для NFC-атак на Android созданы сотни фейков Банка России и Госуслуг

Для NFC-атак на Android созданы сотни фейков Банка России и Госуслуг

Для NFC-атак на Android созданы сотни фейков Банка России и Госуслуг

За полтора года эксперты Zimperium обнаружили более 770 поддельных Android-программ, использующих NFC и HCE (Host Card Emulation, возможность эмуляции карт на телефоне) для кражи платежных данных и проведения мошеннических транзакций.

Особенно много таких находок, обычно выдаваемых за приложения банков России, Белоруссии, Бразилии, Польши, Чехии, Словакии, объявилось минувшим летом.

Для маскировки злоумышленники суммарно используют имена двух десятков организаций и сервисов, в основном российских. Список включает Банк России, Т-Банк, ВТБ, Госуслуги, Росфинмониторинг и Google Pay.


Исследователи также выявили более 180 командных серверов и источников распространения вредоносных фальшивок. Для координации NFC-атак и эксфильтрации краденых данных инициаторы используют десятки приватных каналов и ботов Telegram.

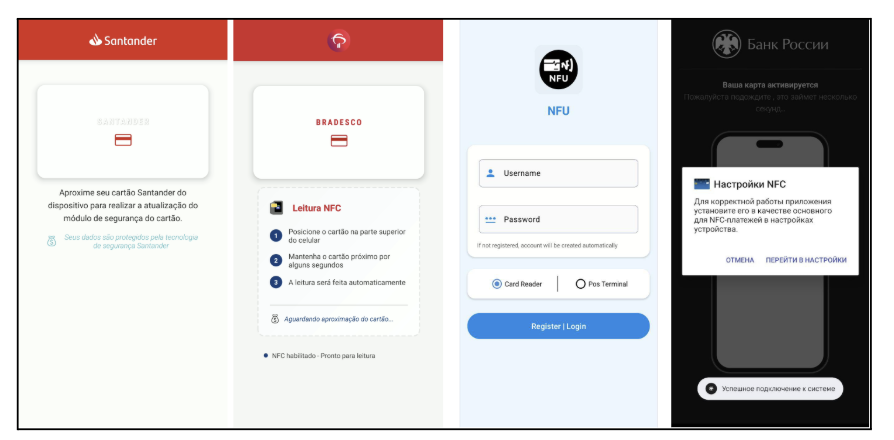
Применяемые ими зловреды действуют по-разному. Одни (SuperCard X, PhantomCard) работают как сканеры, считывая данные с банковской карты, а принимает их другое Android-устройство, под контролем злоумышленников и с приложением, эмулирующим карту жертвы, что позволяет расплачиваться в магазинах ее деньгами или снимать их со счета.

Создатели новейшей вредоносной модификации NFCGate пошли дальше: их детище умеет эмулировать карты дропов, помогающих авторам атак выводить деньги с чужих счетов. В итоге жертва, думая, что вносит деньги через банкомат на свой счет, отправляет их в карман мошенников. 

Менее сложные вредоносы собирают данные карт и выводят их в заданный телеграм-канал. Оператор при этом автоматически, в реальном времени получает сообщения и постит содержимое в закрытом чате.

Подобные инструменты атаки требуют минимального взаимодействия с пользователем. Ему обычно в полноэкранном режиме отображается простейшая фейковая страница банка (иногда через WebView) с предложением назначить приложение дефолтным средством NFC-платежей. Вся обработка соответствующих событий при этом выполняется в фоне.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru