


Банковский Android-троян Klopatra открывает тайный лаз через VNC

Банковский Android-троян Klopatra открывает тайный лаз через VNC

Банковский Android-троян Klopatra открывает тайный лаз через VNC

В Cleafy проанализировали нового Android-зловреда с функциями банкера и RAT, использующего VNC. Свою находку эксперты нарекли Klopatra — по имени сертификата, встроенного в одну из ранних версий трояна.

Суммарно исследователи обнаружили более 40 разных сборок вредоноса (первые датированы мартом 2025), что свидетельствует об активной разработке. Количество заражений Klopatra уже превысило 3000.

Характерной особенностью новобранца является интеграция с Virbox, позволяющая скрыть вредоносную начинку многослойной обфускацией. Коммерческий инструмент защиты исполняемого кода также предоставляет возможность проверок на наличие отладчиков и эмуляторов, а также на целостность.

В комбинации с использованием нативных библиотек (C/C++; обычно основная логика Android-зловредов реализуется на Java/Kotlin) подобная архитектура значительно снижает видимость для статических анализаторов и антивирусных сканеров.

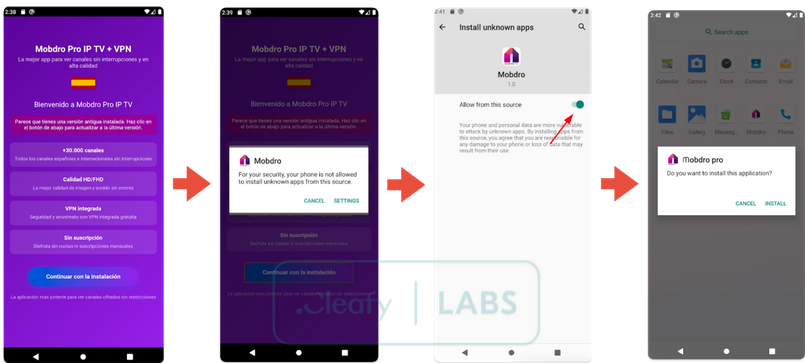
Заражение Klopatra начинается с дроппера, замаскированного под легитимное приложение — к примеру, пиратскую копию Mobdro Pro IP TV + VPN. Внедрившись в систему, вредонос просит разрешения на установку приложений из сторонних источников (REQUEST_INSTALL_PACKAGES).


Для работы основного пейлоада Klopatra требуется доступ к Accessibility Services. Спецвозможности Android позволяют вредоносу совершать следующие действия:

  • мониторить экран и захватывать отображаемый текст, в том числе пароли и баланс банковского счета;
  • фиксировать пользовательский ввод (выполнять функции кейлоггера);
  • имитировать тапы и жесты юзера, чтобы автономно взаимодействовать с банковскими приложениями.

Встроенный VNC-сервер Klopatra работает в двух режимах: стандартном (трансляция экрана и активности жертвы) и скрытном (черный оверлей на экране не позволяет выявить стороннее вмешательство в транзакции).

При открытии жертвой банковского или криптовалютного приложения троян пускает в ход фишинговые оверлеи, получаемые с C2-сервера. Все данные, введенные на поддельных страницах входа в аккаунт, мгновенно оказываются в руках злоумышленников.

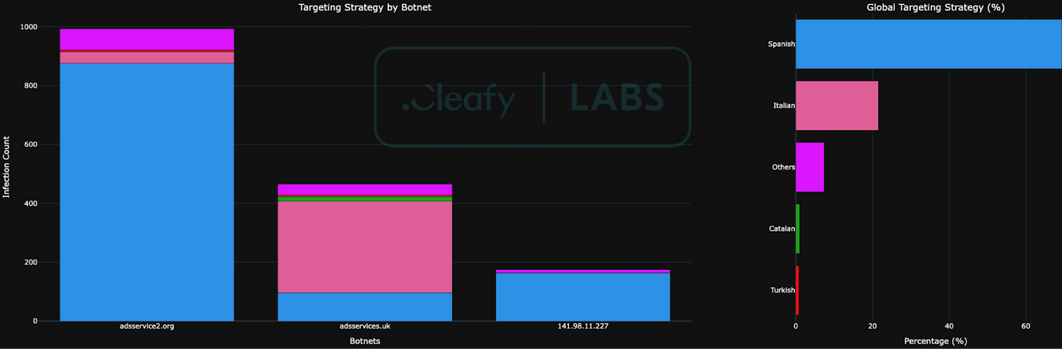
Артефакты, найденные в коде зловреда и C2, позволяют предположить, что авторы новой вредоносной разработки владеют турецким языком. На настоящий момент выявлено более 3 тыс. жертв Klopatra — в основном в Испании и Италии.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru