

Банковский Android-троян Klopatra открывает тайный лаз через VNC

Банковский Android-троян Klopatra открывает тайный лаз через VNC

Банковский Android-троян Klopatra открывает тайный лаз через VNC

В Cleafy проанализировали нового Android-зловреда с функциями банкера и RAT, использующего VNC. Свою находку эксперты нарекли Klopatra — по имени сертификата, встроенного в одну из ранних версий трояна.

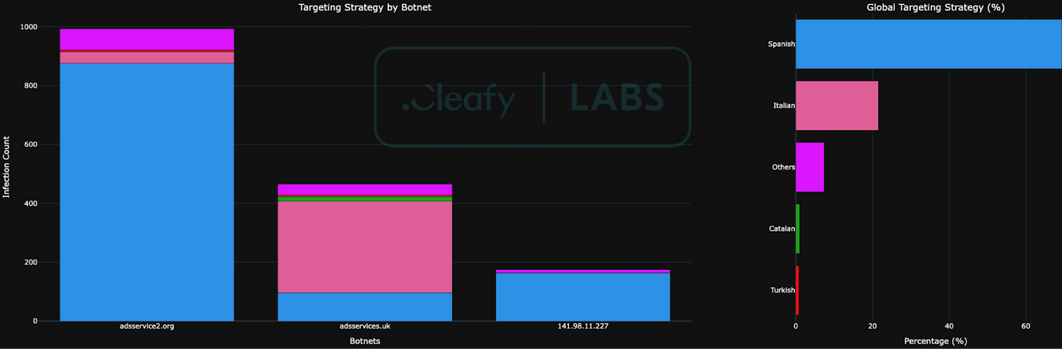
Суммарно исследователи обнаружили более 40 разных сборок вредоноса (первые датированы мартом 2025), что свидетельствует об активной разработке. Количество заражений Klopatra уже превысило 3000.

Характерной особенностью новобранца является интеграция с Virbox, позволяющая скрыть вредоносную начинку многослойной обфускацией. Коммерческий инструмент защиты исполняемого кода также предоставляет возможность проверок на наличие отладчиков и эмуляторов, а также на целостность.

В комбинации с использованием нативных библиотек (C/C++; обычно основная логика Android-зловредов реализуется на Java/Kotlin) подобная архитектура значительно снижает видимость для статических анализаторов и антивирусных сканеров.

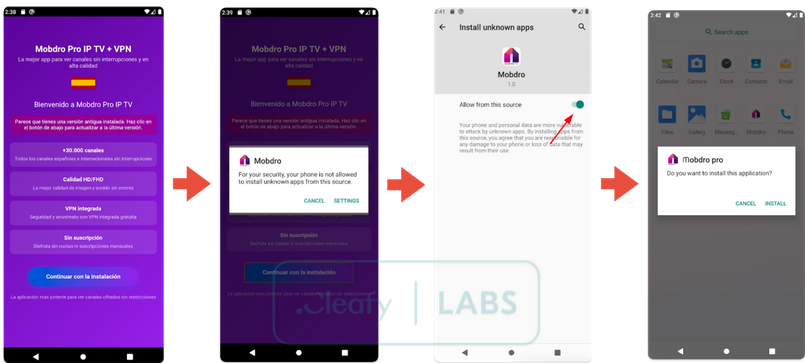
Заражение Klopatra начинается с дроппера, замаскированного под легитимное приложение — к примеру, пиратскую копию Mobdro Pro IP TV + VPN. Внедрившись в систему, вредонос просит разрешения на установку приложений из сторонних источников (REQUEST_INSTALL_PACKAGES).


Для работы основного пейлоада Klopatra требуется доступ к Accessibility Services. Спецвозможности Android позволяют вредоносу совершать следующие действия:

  • мониторить экран и захватывать отображаемый текст, в том числе пароли и баланс банковского счета;
  • фиксировать пользовательский ввод (выполнять функции кейлоггера);
  • имитировать тапы и жесты юзера, чтобы автономно взаимодействовать с банковскими приложениями.

Встроенный VNC-сервер Klopatra работает в двух режимах: стандартном (трансляция экрана и активности жертвы) и скрытном (черный оверлей на экране не позволяет выявить стороннее вмешательство в транзакции).

При открытии жертвой банковского или криптовалютного приложения троян пускает в ход фишинговые оверлеи, получаемые с C2-сервера. Все данные, введенные на поддельных страницах входа в аккаунт, мгновенно оказываются в руках злоумышленников.

Артефакты, найденные в коде зловреда и C2, позволяют предположить, что авторы новой вредоносной разработки владеют турецким языком. На настоящий момент выявлено более 3 тыс. жертв Klopatra — в основном в Испании и Италии.

Подпишитесь на новости

ИИ будет искать оскорбления и троллинг в городских чатах Яндекс Погоды

В «Яндекс Погоде» появились городские чаты «Стены добра» с ИИ-модерацией. Они доступны более чем в 20 российских городах, включая Москву, Санкт-Петербург, Казань, Екатеринбург, Новосибирск и Нижний Новгород.

О запуске сообщает iXBT со ссылкой на Яндекс. Пользователи могут публиковать фотографии, рассказывать о событиях дня, обсуждать погоду и общаться с другими жителями.

Для ответов предусмотрены комментарии и стикеры. Алгоритмы на основе ИИ выявляют оскорбления, троллинг и сообщения, провоцирующие конфликты.

При этом жалобы на дождь, мороз и другие погодные явления разрешены.

В чатах также проходят еженедельные голосования на повседневные темы. Популярные сообщения и стикеры появляются на главной странице сервиса, а итоги голосований и доступные города отображаются на карте настроений.

Читать публикации можно и в других городах. Для размещения сообщений на своей «Стене добра» потребуется предоставить доступ к геолокации. Открыть чат можно через блок популярных сообщений на сайте или в приложении «Яндекс Погоды».

RSS: Новости на портале Anti-Malware.ru