


Android-троян Anatsa расширил цели до 831 банка и криптоплатформ

Android-троян Anatsa расширил цели до 831 банка и криптоплатформ

Android-троян Anatsa расширил цели до 831 банка и криптоплатформ

Исследователи из Zscaler ThreatLabz зафиксировали серьёзное обновление Android-трояна Anatsa (он же TeaBot), который действует с 2020 года. Изначально он был нацелен на кражу учётных данных, кейлоггинг и проведение мошеннических транзакций, но теперь превратился в куда более опасный инструмент.

Если раньше Anatsa атаковал около 650 банковских приложений в Европе, США и Великобритании, то теперь список жертв вырос до 831 финансовых организаций по всему миру. Впервые в число целей попали Германия, Южная Корея и даже криптобиржи.

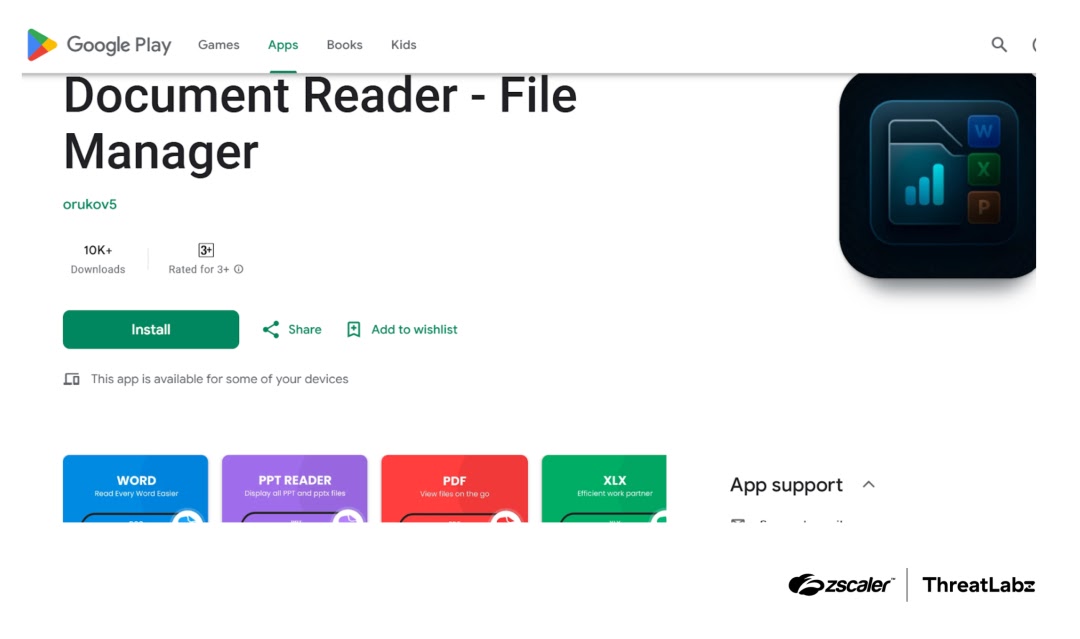
Злоумышленники прячут троян в якобы безобидных приложениях — файловых менеджерах или просмотрщиках документов. Они появляются даже в Google Play, где выглядят вполне легитимно. После установки «чистое» приложение незаметно скачивает вредоносный модуль с командных серверов, маскируя его под обновление.


В новой версии разработчики отказались от динамической загрузки кода и перешли на прямую установку — это ускоряет заражение и усложняет анализ. Кроме того, внедрены:

  • шифрование строк с помощью DES, что мешает статическому анализу;
  • проверки на эмуляцию, чтобы троян активировался только на реальных устройствах;
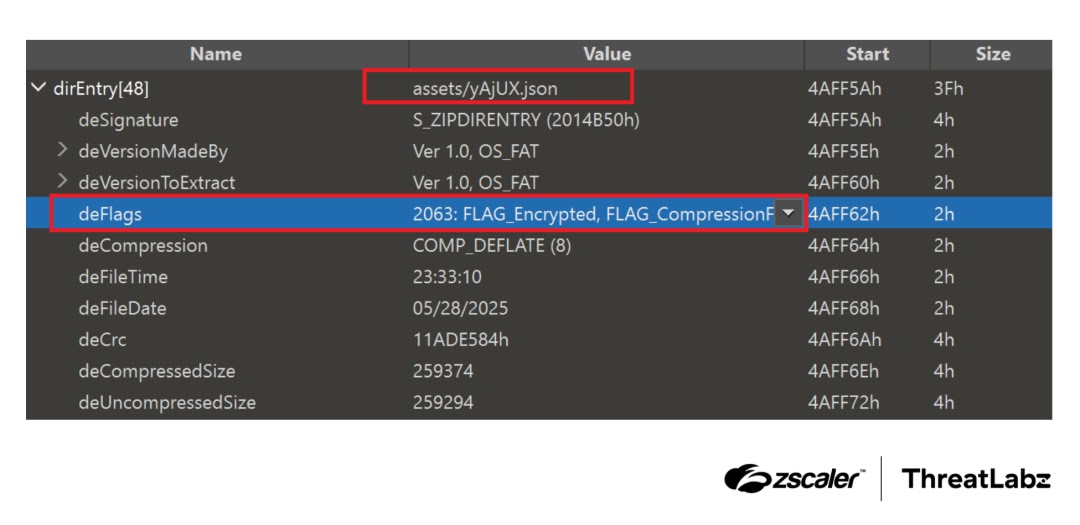
  • повреждённые заголовки APK, сбивающие с толку автоматические инструменты анализа.

Если проверки не проходят, приложение ведёт себя как обычный файловый менеджер и не вызывает подозрений.


После установки Anatsa просит доступ к специальным возможностям ОС. Если пользователь соглашается, троян автоматически активирует критически важные разрешения: чтение СМС, отображение окон поверх экрана и другие.

Дальше он получает список банковских приложений, загружает поддельные страницы входа и перехватывает логины и пароли. Для маскировки данные пересылаются на серверы в зашифрованном виде.

Некоторые заражённые «приложения-приманки» уже набрали более 50 тысяч скачиваний. А всего ThreatLabz передала Google данные о 77 вредоносных приложениях разных семейств, которые суммарно установили более 19 миллионов раз.

Тренды тоже тревожные: на фоне спада активности семейств Facestealer и Coper, заметно растёт доля троянов и рекламного софта, среди которых Joker, Harly и Anatsa.

Anatsa стал ещё более скрытным и изощрённым, а число его целей растёт. Эксперты советуют внимательно проверять разрешения при установке приложений и сравнивать их с заявленной функциональностью. Если файловый менеджер просит доступ к СМС или возможность показывать окна поверх других программ — это повод насторожиться.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru