


macOS-устройства уязвимы к захвату через Bluetooth

macOS-устройства уязвимы к захвату через Bluetooth

macOS-устройства уязвимы к захвату через Bluetooth

Уязвимость протокола Bluetooth позволяет сымитировать доверенное устройство и проводить атаки на расстоянии до 100 метров. Исследователю удалось таким способом запустить видеоролик на своем MacBook Air по команде с фейковой клавиатуры.

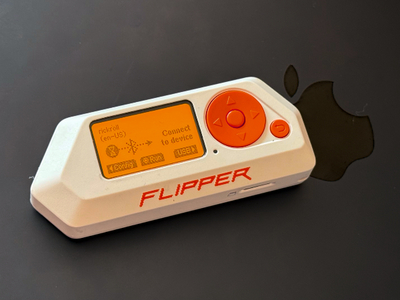
Для проведения PoC-атаки экспериментатор использовал инструмент пентеста Flipper Zero, установив прошивку Xtreme — ту же, с помощью которой в 2023 году была продемонстрирована возможность бомбардировки iPhone спам-сообщениями.

Одно из приложений в составе Xtreme представляет собой имитатор беспроводной клавиатуры. Софт, именуемый Bad USB, полагается на технологию BLE и обычно используется для автоматизации задач либо тестирования устройств на устойчивость к атакам класса BadUSB.

Разработанный в рамках эксперимента PoC позволяет провести атаку за 20 минут:

  1. Открыть модуль Bad USB на Flipper Zero с прошивкой Xtreme.
  2. Закачать в Flipper Zero пейлоад (был написан скрипт .txt, открывающий страницу YouTube с роликом певца Рика).
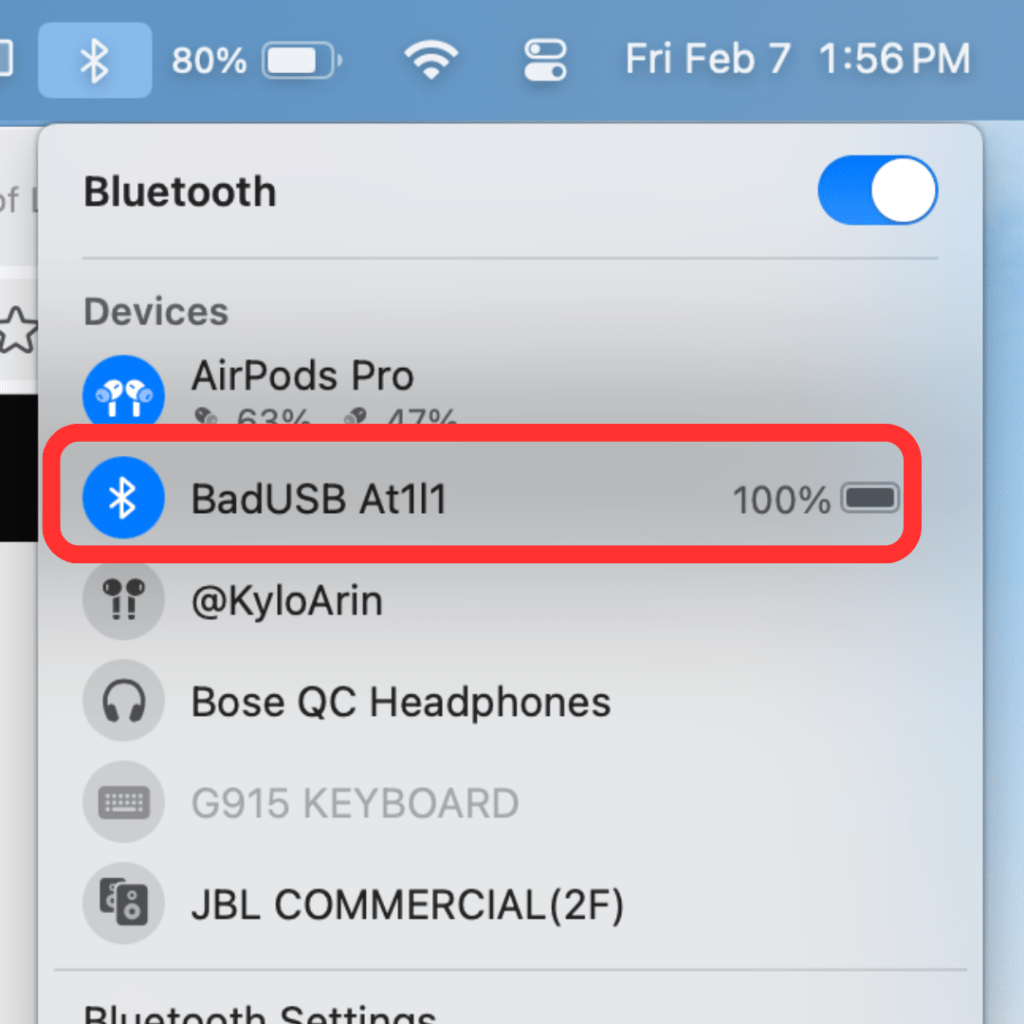
  3. Выбрать имя Bluetooth-устройства (оставлен дефолт BadUSB At1l1) и установить связь.
  4. При появлении статуса «Подключено» выполнить полезную нагрузку.


По словам исследователя, таким же образом можно посылать любые команды на iPhone, iPad и устройства Windows, но только в том случае, когда они разблокированы.

Подобные атаки редки и обычно проводятся незаметно для жертв, в фоновом режиме. К тому же автор атаки может наплодить множество фейковых устройств с вводящими в заблуждение именами либо с поддельным MAC-адресом.

Пользователям рекомендуется всегда проверять правильность Bluetooth-привязок, удалить неизвестные устройства из списка, использовать шестизначные коды сопряжения и отключать Bluetooth, когда он не нужен.

Подпишитесь на новости

Трамп создал группу по суперинтеллекту во главе с директором нацразведки

Дональд Трамп объявил о создании Super Intelligence Force — федеральной группы, которая займётся вопросами искусственного интеллекта. Возглавит её директор национальной разведки США Джей Клейтон. Задача — сохранить технологическое лидерство страны и защитить интересы американцев. Название громкое, конкретики пока заметно меньше.

Как сообщает ABC News, группа будет координировать взаимодействие федеральных властей с пользователями, общественными и религиозными организациями, операторами критической инфраструктуры и ИИ-компаниями.

В состав также войдут председатель Федеральной торговой комиссии Эндрю Фергюсон, заместитель министра обороны по исследованиям и инженерии Эмиль Майкл и руководитель Управления кадровой службы Скотт Купор. При этом Трамп не уточнил, какие конкретно полномочия получит группа для контроля разработки ИИ.

А вот с терминологией уже определились. Указ от 29 сентября предписывает ведомствам исполнительной власти использовать «Super Intelligence» и «SI» вместо «Artificial Intelligence» и «AI» в официальной переписке, на сайтах и в других документах, не являющихся законами. Ребрендинг закрепили раньше, чем объяснили механизм надзора.

Создание группы последовало за встречей Трампа с руководителями технологических компаний. По словам президента, они подписали соглашение о стандартах самостоятельного контроля своих технологий.

Теперь администрации предстоит показать, как совместить гонку за лидерством с управлением рисками. Пока объявлены состав и общие задачи, а каким будет реальный контроль за «суперинтеллектом», ещё предстоит выяснить.

RSS: Новости на портале Anti-Malware.ru