


macOS-устройства уязвимы к захвату через Bluetooth

macOS-устройства уязвимы к захвату через Bluetooth

macOS-устройства уязвимы к захвату через Bluetooth

Уязвимость протокола Bluetooth позволяет сымитировать доверенное устройство и проводить атаки на расстоянии до 100 метров. Исследователю удалось таким способом запустить видеоролик на своем MacBook Air по команде с фейковой клавиатуры.

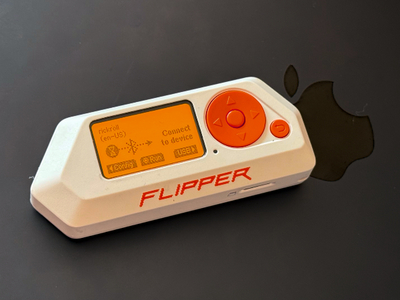
Для проведения PoC-атаки экспериментатор использовал инструмент пентеста Flipper Zero, установив прошивку Xtreme — ту же, с помощью которой в 2023 году была продемонстрирована возможность бомбардировки iPhone спам-сообщениями.

Одно из приложений в составе Xtreme представляет собой имитатор беспроводной клавиатуры. Софт, именуемый Bad USB, полагается на технологию BLE и обычно используется для автоматизации задач либо тестирования устройств на устойчивость к атакам класса BadUSB.

Разработанный в рамках эксперимента PoC позволяет провести атаку за 20 минут:

  1. Открыть модуль Bad USB на Flipper Zero с прошивкой Xtreme.
  2. Закачать в Flipper Zero пейлоад (был написан скрипт .txt, открывающий страницу YouTube с роликом певца Рика).
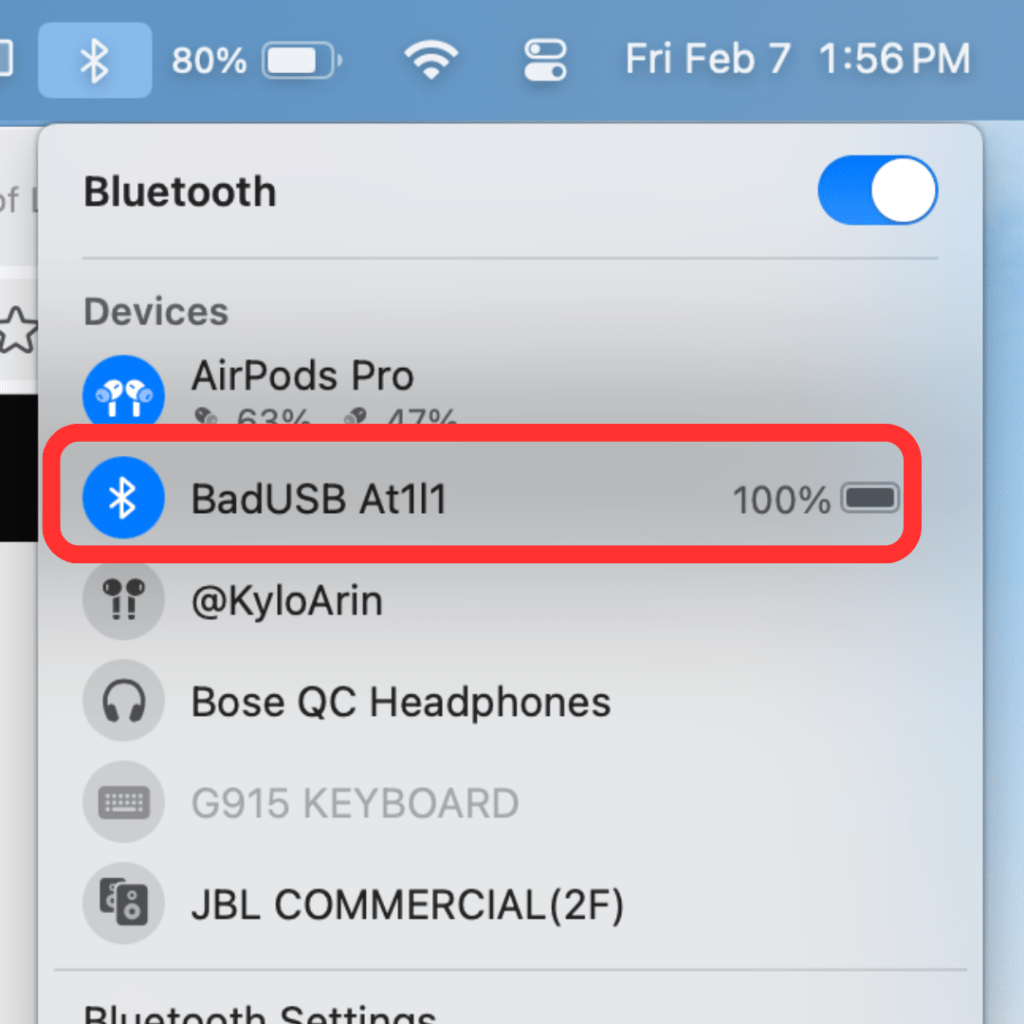
  3. Выбрать имя Bluetooth-устройства (оставлен дефолт BadUSB At1l1) и установить связь.
  4. При появлении статуса «Подключено» выполнить полезную нагрузку.


По словам исследователя, таким же образом можно посылать любые команды на iPhone, iPad и устройства Windows, но только в том случае, когда они разблокированы.

Подобные атаки редки и обычно проводятся незаметно для жертв, в фоновом режиме. К тому же автор атаки может наплодить множество фейковых устройств с вводящими в заблуждение именами либо с поддельным MAC-адресом.

Пользователям рекомендуется всегда проверять правильность Bluetooth-привязок, удалить неизвестные устройства из списка, использовать шестизначные коды сопряжения и отключать Bluetooth, когда он не нужен.

Подпишитесь на новости

Минцифры готовит единые правила включения сайтов в белый список

Попасть в «белый список» сайтов, доступных при ограничениях интернета, должно стать проще и понятнее. Минцифры начало готовить единые правила отбора ресурсов: бизнес жалуется на непрозрачность процедуры, а у ФСБ России появились претензии к тому, как формируются перечни.

Как сообщает РБК, именно эти жалобы стали поводом для разработки регламента. Пока правила готовят, утверждённого порядка ещё нет.

По данным издания, ФСБ недовольна тем, что операторы самостоятельно добавляют в списки своих партнёров. В результате доступ могут получать запрещённые ресурсы и VPN-сервисы. Получается, механизм исключений сам нуждается в наведении порядка.

Минцифры подтвердило работу над техническим совершенствованием системы. Среди ключевых задач — бесперебойная работа «Госуслуг» и банковских сервисов.

Сейчас «белый список» представляет собой административный перечень, который формируют по обращениям органов власти. Отдельного закона для него нет, а обязательным условием включения остаётся размещение серверов в России.

Для бизнеса проблема вполне денежная: пока заявку согласовывают, сервис может оставаться недоступным пользователям во время ограничений. По оценкам экспертов, ожидание способно растянуться на месяцы.

Единые критерии должны сделать отбор прозрачнее и дать компаниям равные условия. Но главный вопрос пока открыт: появится ли у бизнеса понятный маршрут с конкретными требованиями и сроками.

RSS: Новости на портале Anti-Malware.ru