


macOS-устройства уязвимы к захвату через Bluetooth

macOS-устройства уязвимы к захвату через Bluetooth

macOS-устройства уязвимы к захвату через Bluetooth

Уязвимость протокола Bluetooth позволяет сымитировать доверенное устройство и проводить атаки на расстоянии до 100 метров. Исследователю удалось таким способом запустить видеоролик на своем MacBook Air по команде с фейковой клавиатуры.

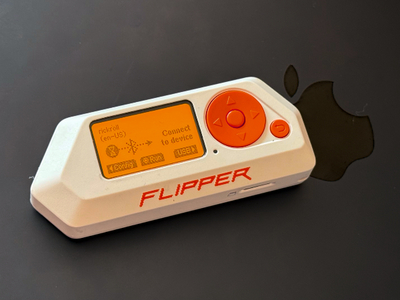
Для проведения PoC-атаки экспериментатор использовал инструмент пентеста Flipper Zero, установив прошивку Xtreme — ту же, с помощью которой в 2023 году была продемонстрирована возможность бомбардировки iPhone спам-сообщениями.

Одно из приложений в составе Xtreme представляет собой имитатор беспроводной клавиатуры. Софт, именуемый Bad USB, полагается на технологию BLE и обычно используется для автоматизации задач либо тестирования устройств на устойчивость к атакам класса BadUSB.

Разработанный в рамках эксперимента PoC позволяет провести атаку за 20 минут:

  1. Открыть модуль Bad USB на Flipper Zero с прошивкой Xtreme.
  2. Закачать в Flipper Zero пейлоад (был написан скрипт .txt, открывающий страницу YouTube с роликом певца Рика).
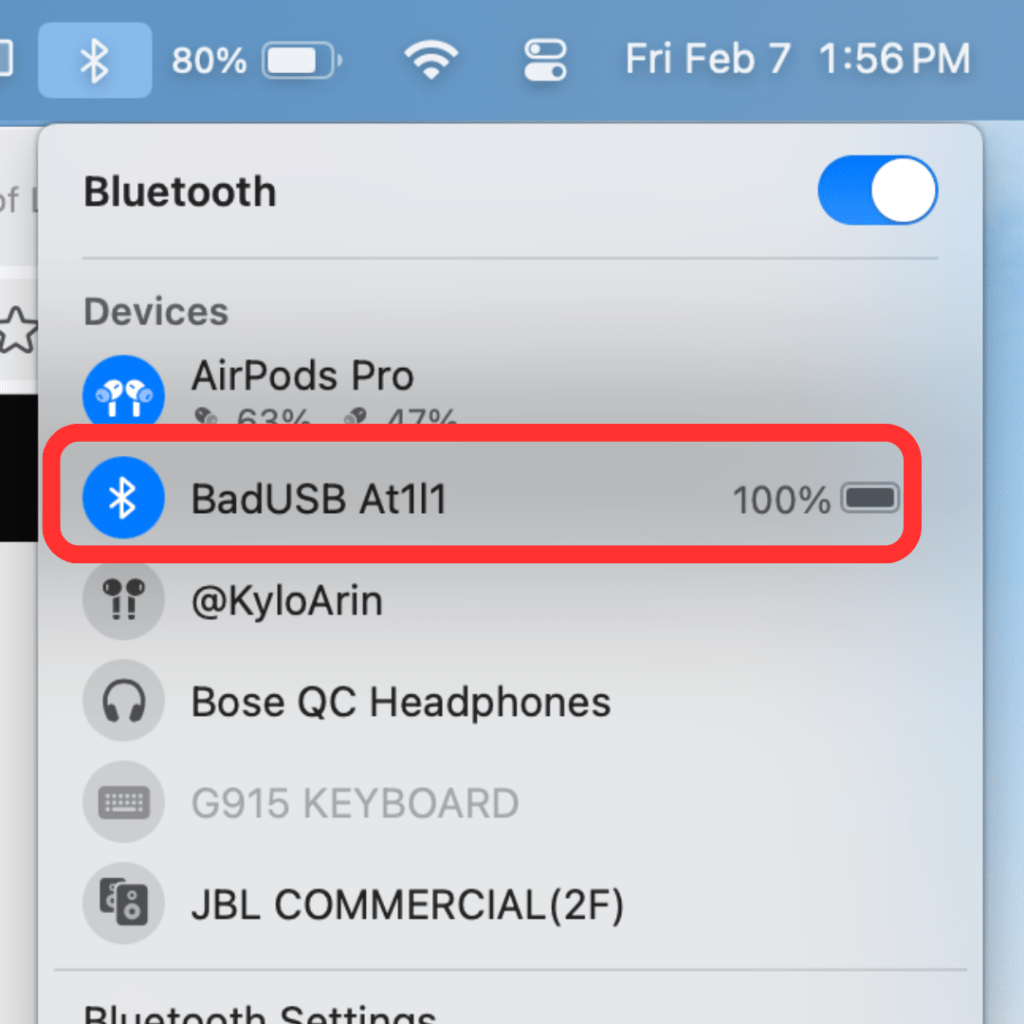
  3. Выбрать имя Bluetooth-устройства (оставлен дефолт BadUSB At1l1) и установить связь.
  4. При появлении статуса «Подключено» выполнить полезную нагрузку.


По словам исследователя, таким же образом можно посылать любые команды на iPhone, iPad и устройства Windows, но только в том случае, когда они разблокированы.

Подобные атаки редки и обычно проводятся незаметно для жертв, в фоновом режиме. К тому же автор атаки может наплодить множество фейковых устройств с вводящими в заблуждение именами либо с поддельным MAC-адресом.

Пользователям рекомендуется всегда проверять правильность Bluetooth-привязок, удалить неизвестные устройства из списка, использовать шестизначные коды сопряжения и отключать Bluetooth, когда он не нужен.

Подпишитесь на новости

Работа в ИТ стала красным флагом для некоторых женщин

Хорошая зарплата, востребованная профессия, работа в известной компании — казалось бы, отличный набор для знакомства. Но у некоторых американских айтишников название работодателя превращает флирт в разговор об этике и политике. Вместо обсуждения следующего свидания приходится объяснять карьерный выбор.

Как пишет Wired, сотрудник Palantir Гэри столкнулся с настолько резкими реакциями женщин, что теперь предпочитает скрывать место работы.

Даже друзья попросили его не упоминать компанию на вечеринках, чтобы не портить шансы всей группы познакомиться.

У сотрудника Tesla Джеймса другая проблема: собеседницы задают вопросы о его политических взглядах. Работа в компании Илона Маска становится поводом подозревать симпатии к её руководителю.

Специалист по знакомствам Эми Лоран связывает это с претензиями к технологическим гигантам из-за слежки, неравенства и вытеснения работников искусственным интеллектом. По её наблюдениям, профессию клиента теперь порой приходится подавать с оговоркой.

Получается, что человек приходит знакомиться, а вместе с ним на свидании незримо присутствует репутация работодателя. Должность становится коротким ответом на гораздо более сложный вопрос — какие у человека ценности. Хотя сама по себе запись в резюме этого не объясняет.

Тем не менее объявлять айтишников нежелательными партнёрами рано. Но рассчитывать, что известный технологический бренд автоматически добавит привлекательности, героям публикации уже не приходится.

RSS: Новости на портале Anti-Malware.ru