


В 25% российских госорганов используются ненадежные каналы связи

В 25% российских госорганов используются ненадежные каналы связи

В 25% российских госорганов используются ненадежные каналы связи

По данным «СерчИнформ», для рабочих коммуникаций госслужащие в основном используют корпоративную почту и системы электронного документооборота, однако в четверти случаев допускается применение личных имейл и мессенджеров.

Таковы результаты нового опроса, проведенного специалистами. В нем приняли участие 1040 представителей органов власти и госучреждений: руководители, специалисты по ИТ и ИБ (суммарно 40% респондентов), а также рядовые сотрудники.


«Говорить о полном переходе госслужащих на корпоративные каналы для рабочей коммуникации пока рано, — отметил Алексей Дрозд, начальник отдела безопасности «СерчИнформ». — При этом именно по личным почте и мессенджерам чаще всего утекают конфиденциальные данные. Это подтверждает и судебная практика: в большинстве уголовных дел, связанных с разглашением конфиденциальных данных, фигурирует использование личных аккаунтов в мессенджерах и соцсетях».

Примечательно, что локальные акты о защите данных существуют почти во всех организациях (97%), однако в 11% случаях эти требования не соблюдаются.

Основной угрозой безопасности данных в каналах связи руководители госструктур, айтишники и безопасники считают ошибки и халатность сотрудников, а большинство подчиненных (55%) — внешние атаки и взломы.


«Существенная часть внутренних ИБ-инцидентов возникает не по причине умышленного хищения данных, а в силу ошибок, недостаточной цифровой грамотности, низкой ИБ-дисциплины сотрудников или же манипуляции со стороны злоумышленников, выдающих себя за коллег или руководителей», — считает Дрозд.

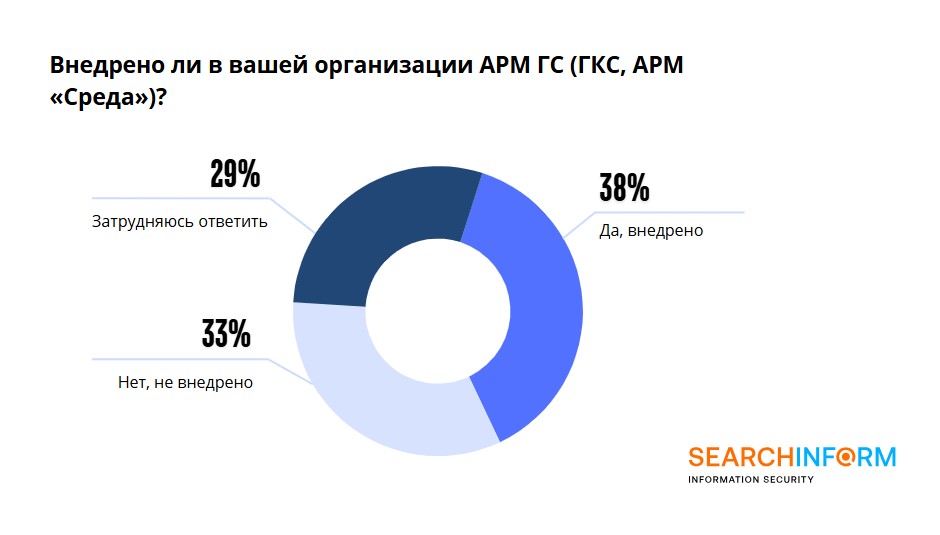
Снизить риски ИБ-инцидентов в госсекторе, по мнению экспертов, поможет расширение использования комплексных решений, предусматривающих обработку и хранение данных в защищенном облаке, — таких как «Автоматизированное рабочее место госслужащего». Однако внедрение даст нужный эффект лишь в комбинации с СЗИ и в том случае, когда веб-сервис используют все сотрудники.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru