


Суд отказал в иске к Роскомнадзору по поводу замедления YouTube

Суд отказал в иске к Роскомнадзору по поводу замедления YouTube

Суд отказал в иске к Роскомнадзору по поводу замедления YouTube

Красногвардейский районный суд Санкт-Петербурга отклонил иск местного жителя Вадима Матвеева к Роскомнадзору, связанный с замедлением работы видеохостинга YouTube.

По словам истца, Роскомнадзор не обеспечил должного контроля за действиями компании Google, что, по его мнению, нарушает права граждан на доступ к ресурсу.

Матвеев считает, что это противоречит конституционному принципу признания идеологического многообразия в России и препятствует свободному обмену информацией.

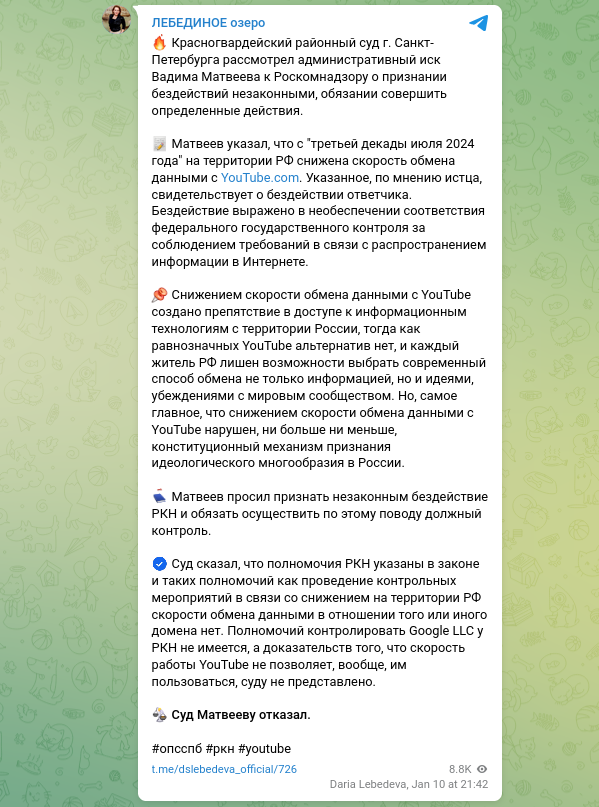
«Вадим Матвеев указал, что с третьей декады июля 2024 года на территории РФ наблюдается снижение скорости обмена данными с YouTube.com. Это, по его мнению, свидетельствует о бездействии ответчика, которое выражается в отсутствии надлежащего контроля за соблюдением требований, связанных с распространением информации в интернете. В своем иске истец просил признать бездействие Роскомнадзора незаконным и обязать ведомство провести соответствующие контрольные мероприятия», — сообщила руководитель объединенной пресс-службы судов Санкт-Петербурга Дарья Лебедева в официальном телеграм-канале.


Суд отказал в удовлетворении иска. В своем решении он указал, что Роскомнадзор не обладает полномочиями для проведения контрольных мероприятий, связанных с уменьшением скорости обмена данными на территории РФ для конкретного домена.

«Роскомнадзор не имеет полномочий контролировать действия Google LLC, а доказательств того, что снижение скорости работы YouTube делает ресурс полностью недоступным, суду предоставлено не было», — подчеркнула Дарья Лебедева.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru