


Суд отказал в иске к Роскомнадзору по поводу замедления YouTube

Суд отказал в иске к Роскомнадзору по поводу замедления YouTube

Суд отказал в иске к Роскомнадзору по поводу замедления YouTube

Красногвардейский районный суд Санкт-Петербурга отклонил иск местного жителя Вадима Матвеева к Роскомнадзору, связанный с замедлением работы видеохостинга YouTube.

По словам истца, Роскомнадзор не обеспечил должного контроля за действиями компании Google, что, по его мнению, нарушает права граждан на доступ к ресурсу.

Матвеев считает, что это противоречит конституционному принципу признания идеологического многообразия в России и препятствует свободному обмену информацией.

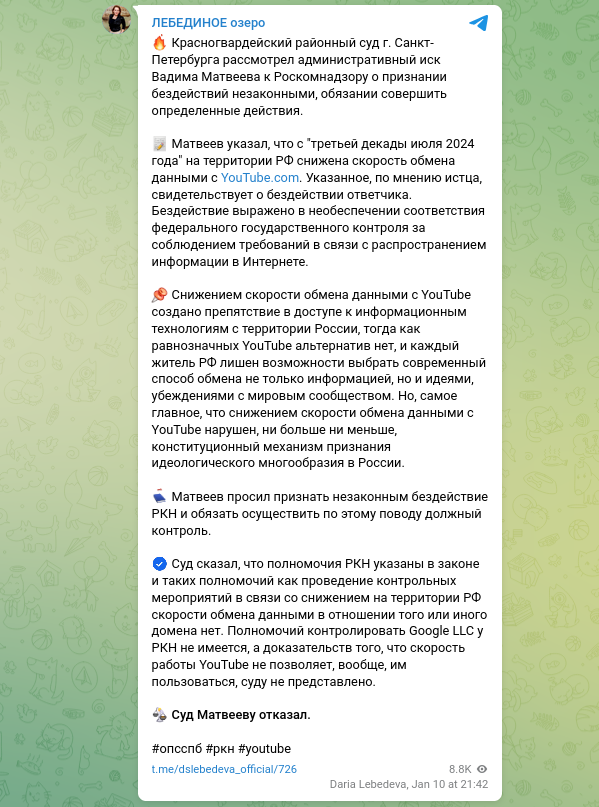
«Вадим Матвеев указал, что с третьей декады июля 2024 года на территории РФ наблюдается снижение скорости обмена данными с YouTube.com. Это, по его мнению, свидетельствует о бездействии ответчика, которое выражается в отсутствии надлежащего контроля за соблюдением требований, связанных с распространением информации в интернете. В своем иске истец просил признать бездействие Роскомнадзора незаконным и обязать ведомство провести соответствующие контрольные мероприятия», — сообщила руководитель объединенной пресс-службы судов Санкт-Петербурга Дарья Лебедева в официальном телеграм-канале.


Суд отказал в удовлетворении иска. В своем решении он указал, что Роскомнадзор не обладает полномочиями для проведения контрольных мероприятий, связанных с уменьшением скорости обмена данными на территории РФ для конкретного домена.

«Роскомнадзор не имеет полномочий контролировать действия Google LLC, а доказательств того, что снижение скорости работы YouTube делает ресурс полностью недоступным, суду предоставлено не было», — подчеркнула Дарья Лебедева.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru