


Суд отказал в иске к Роскомнадзору по поводу замедления YouTube

Суд отказал в иске к Роскомнадзору по поводу замедления YouTube

Суд отказал в иске к Роскомнадзору по поводу замедления YouTube

Красногвардейский районный суд Санкт-Петербурга отклонил иск местного жителя Вадима Матвеева к Роскомнадзору, связанный с замедлением работы видеохостинга YouTube.

По словам истца, Роскомнадзор не обеспечил должного контроля за действиями компании Google, что, по его мнению, нарушает права граждан на доступ к ресурсу.

Матвеев считает, что это противоречит конституционному принципу признания идеологического многообразия в России и препятствует свободному обмену информацией.

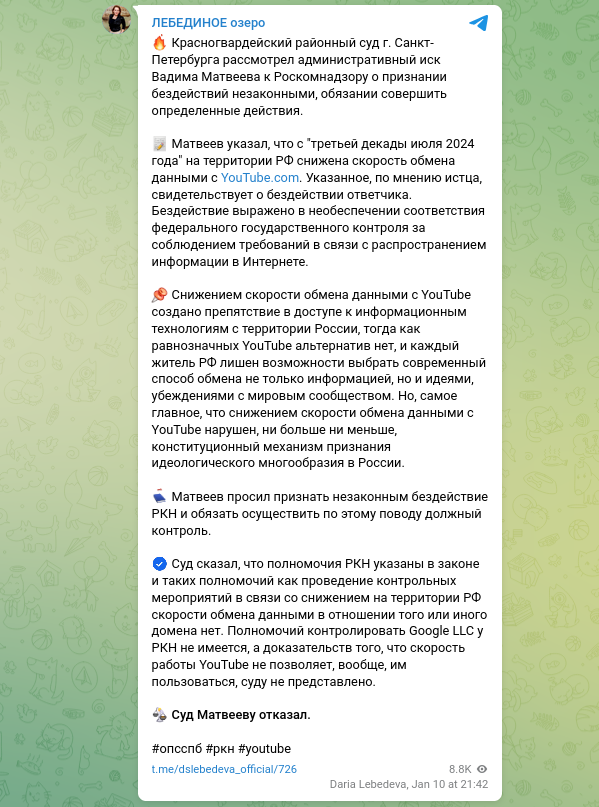
«Вадим Матвеев указал, что с третьей декады июля 2024 года на территории РФ наблюдается снижение скорости обмена данными с YouTube.com. Это, по его мнению, свидетельствует о бездействии ответчика, которое выражается в отсутствии надлежащего контроля за соблюдением требований, связанных с распространением информации в интернете. В своем иске истец просил признать бездействие Роскомнадзора незаконным и обязать ведомство провести соответствующие контрольные мероприятия», — сообщила руководитель объединенной пресс-службы судов Санкт-Петербурга Дарья Лебедева в официальном телеграм-канале.


Суд отказал в удовлетворении иска. В своем решении он указал, что Роскомнадзор не обладает полномочиями для проведения контрольных мероприятий, связанных с уменьшением скорости обмена данными на территории РФ для конкретного домена.

«Роскомнадзор не имеет полномочий контролировать действия Google LLC, а доказательств того, что снижение скорости работы YouTube делает ресурс полностью недоступным, суду предоставлено не было», — подчеркнула Дарья Лебедева.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru