


Для внедрения Bootkitty в Linux уже создан UEFI-эксплойт

Для внедрения Bootkitty в Linux уже создан UEFI-эксплойт

Для внедрения Bootkitty в Linux уже создан UEFI-эксплойт

В Сети обнаружен сервер с образцом Bootkitty и эксплойтом для беспрепятственного развертывания этого Linux-буткита. Источник вредоносных файлов уже заблокирован, однако эксперты Binarly успели скачать содержимое для анализа.

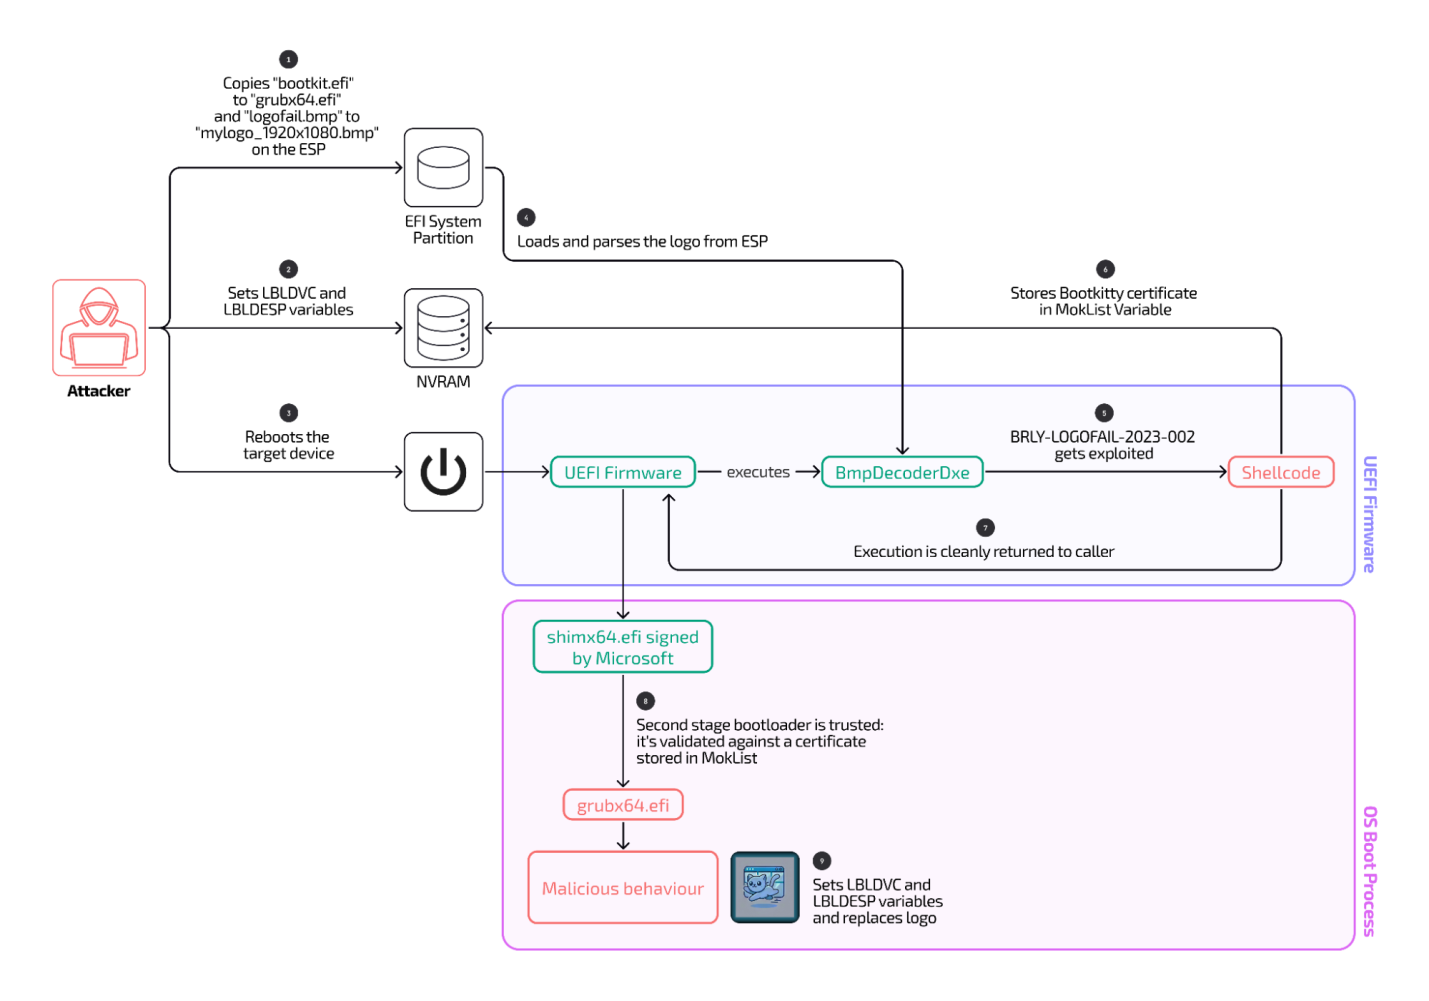
Как оказалось, найденный эксплойт нацелен на одну из уязвимостей LogoFAIL, позволяющих внедрить в систему буткит в обход стандартной защиты — аппаратного механизма безопасной загрузки, предотвращающего запуск файлов без доверенной цифровой подписи.

Подвергнутый анализу файл logofail.bmp весом 16 Мбайт содержит шелл-код, который через эксплойт устанавливает в систему самозаверенный сертификат, используемый для подписи Bootkitty.


Взятая на вооружение уязвимость была определена как CVE-2023-40238 в модуле BmpDecoderDxe прошивок UEFI, поставляемых Insyde Software. Проблема актуальна для некоторых устройств Acer, HP, Fujitsu, Lenovo, работающих под управлением Linux.

Патч доступен с конца прошлого года и на поверку оказался крепким, однако у исследователей нет уверенности, что все пользователи обновили прошивки.

В результате эксплойта изменяется также логотип, отображаемый на экране в ходе загрузки системы. На устройствах Lenovo он становится таким: 

«Все это, на мой взгляд, выглядит как демоверсия для показа потенциальным покупателям, — отметил основатель и CEO Binarly Алекс Матросов, комментируя находку для Ars Technica. — Свидетельств иного назначения, кроме образца, найденного ESET на VirusTotal, нет, однако эксплойт LogoFAIL выглядит добротно».

Подпишитесь на новости

Пассворк вдвое снизил цену на менеджер паролей к «Чёрной пятнице»

Пассворк, российский разработчик менеджера паролей и секретов для бизнеса, с 16 ноября по 5 декабря проводит акцию «Чёрная пятница». Для каждой версии продукта действует своё предложение: для установки на серверы компании — скидка, для облачного решения — бонус при пополнении баланса.

Задача, которую решают такие системы, знакома большинству ИТ-отделов. Доступы к рабочим сервисам со временем расползаются по чатам, таблицам и личным заметкам. Сложности начинаются, когда новому сотруднику нужно сразу выдать несколько доступов, уходящему закрыть их, а подрядчику открыть доступ ровно на неделю.

В Пассворке учётные данные хранятся в общих сейфах. Доступ к ним выдаёт администратор через роли и группы, а действия пользователей сохраняются в истории. Новому сотруднику открываются нужные сейфы, у уходящего права отзываются в одном месте, а подрядчику можно открыть только те записи, которые нужны ему для работы.

Версия для установки на серверы подходит организациям, которые хотят хранить данные внутри своего контура. Облачное решение рассчитано на тех, кому нужен быстрый старт без собственной инфраструктуры.

В рамках акции на покупку версии для установки на собственные серверы действует скидка 50%. В облачном решении пополнения баланса в период акции удваиваются.

Продукт можно протестировать бесплатно. Подробные условия опубликованы на сайте Пассворка.

RSS: Новости на портале Anti-Malware.ru