


НИИ Интеграл предупредил о фишинговой атаке, имитирующей RuStore

НИИ Интеграл предупредил о фишинговой атаке, имитирующей RuStore

НИИ Интеграл предупредил о фишинговой атаке, имитирующей RuStore

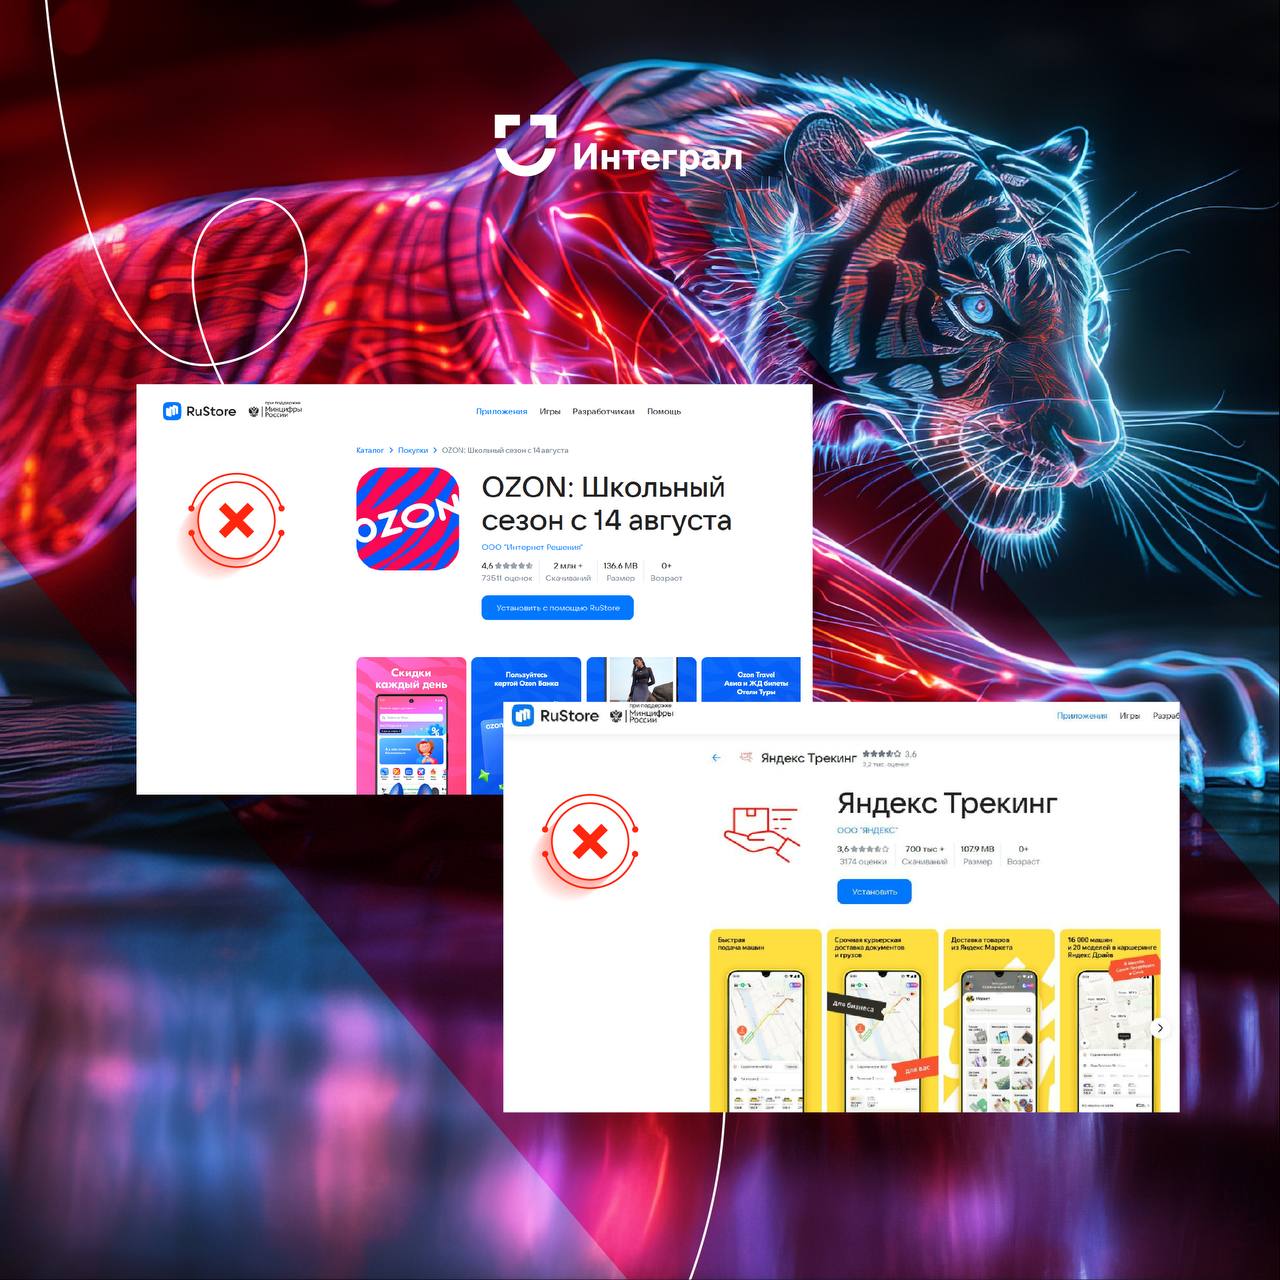
ФГБУ «НИИ Интеграл» предупредил о новой фишинговой схеме. Злоумышленники через поддельные странички, имитирующие магазин приложений RuStore, распространяют фальшивые приложения «Озон» и «Яндекс», содержащие троянец BankBot.

О новой схеме «НИИ Интеграл» сообщил в официальном телеграм-канале. Ссылки на поддельные странички злоумышленники распространяют через сообщения в мессенджерах и по электронной почте.

При открытии ссылки пользователь попадает на страницу поддельного приложения. Чаще всего злоумышленники маскируют зловреды под приложения от «Озона» и «Яндекса».

По данным департамента Fraud Protection компании F.A.C.C.T., которые эксперты сообщили «Известиям», чаще всего (в 27%) злоумышленники включают зловреды в мобильные приложения операторов связи.

Популярна также маскировка под приложения для оплаты коммунальных услуг (21%), для доступа к данным медицинской системы ЕМИАС (17%), средства безопасности (9%). Поддельные банковские приложения занимают ничтожно малую долю.

Как особо отметили в «НИИ Интеграл», организаторы кампании используют средства обхода антифишинговых систем. В частности, злоумышленники используют автоматически сгенерированные длинные названия каталогов, без которых контент на страничках не отображается.

Целью злоумышленников является заражение устройств троянцем BankBot. Это вредоносное приложение не раз пытались распространять через Google Play. Данный троянец известен уже около 10 лет, он предназначен для кражи платежных реквизитов из банковских приложений, а также различных учетных данных.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru