


Android-троян FakeApp начал использовать DNS для сокрытия C2-связи

Android-троян FakeApp начал использовать DNS для сокрытия C2-связи

Android-троян FakeApp начал использовать DNS для сокрытия C2-связи

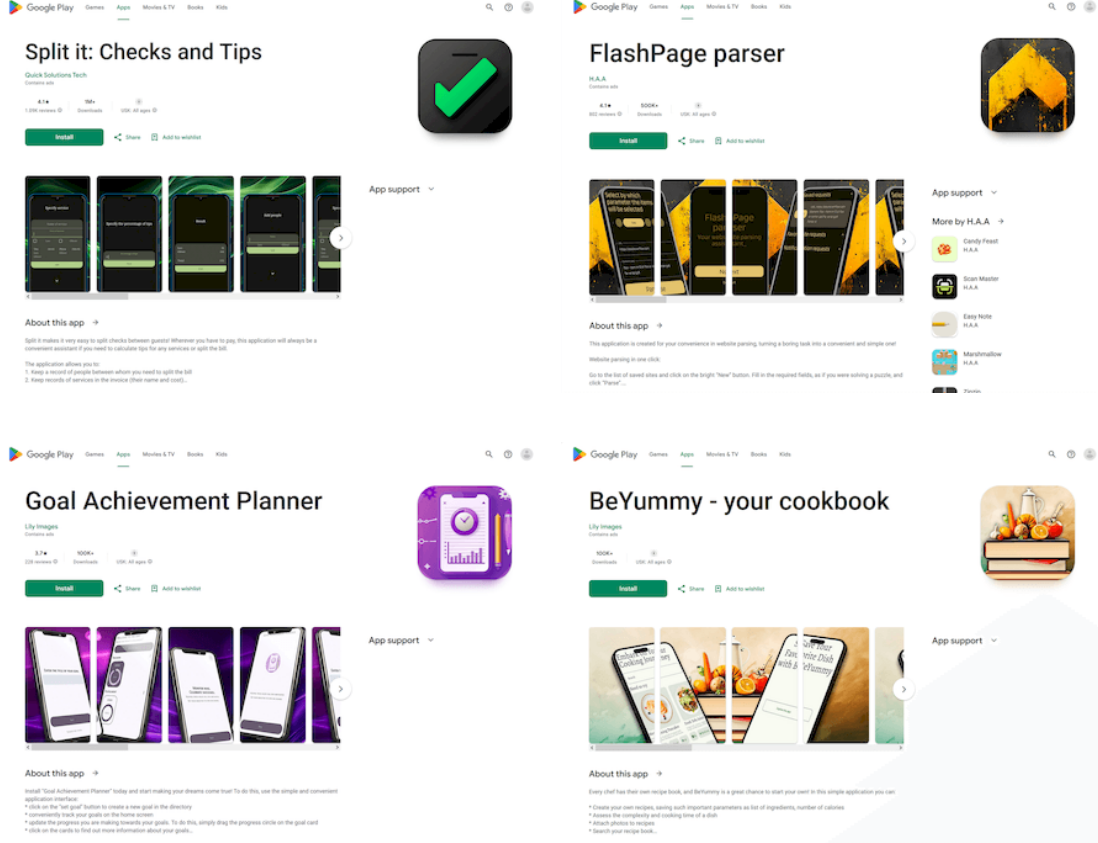
Специалисты «Доктор Веб» обнаружили в Google Play новые образцы трояна FakeApp, замаскированные под легитимные программы. Анализ показал, что для получения конфигурации фальшивки отправляют запрос к своему DNS-серверу.

Конфигурационные данные, в том числе ссылка для отображения целевого контента, отдаются FakeApp в виде файла TXT, и лишь при подключении через определенных провайдеров — например, поставщиков мобильного интернета.

Новобранец Android.FakeApp.1669 может имитировать различные приложения. Некоторые фейки уже удалены с Google Play, на десяток оставшихся в настоящее время суммарно приходится более 2,1 млн загрузок.


Для подачи DNS-запросов к C2 (выявлено два, в Германии и Нидерландах, оба в одной и той же AS-сети) используется модифицированная opensource-библиотека dnsjava. Полученная в ответ TXT-запись содержит имя домена вида 3gEBkayjVYcMiztlrcJXHFSABDgJaFNNLVM3MjFCL0RTU2Ftc3VuZyAg[.]simpalm[.]com.

В префиксе закодированы данные о зараженном устройстве:

  • модель и бренд;
  • размеры экрана;
  • уровень заряда батареи;
  • наличие / отсутствие режима разработчика;
  • идентификатор, сгенерированный на основе времени заражения.

Полученный URL троян загружает в WebView поверх своего основного интерфейса. Ссылка запускает цепочку редиректов, приводящую на целевой сайт — например, онлайн-казино, который и отображается жертве.

Примечательно, что запрашиваемые домены у фальшивок (модификаций Android.FakeApp.1669) различны. В тех случаях, когда вредонос не получает TXT-запись, он имитирует выполнение программы, за которую себя выдает.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru