


Android-троян FakeApp начал использовать DNS для сокрытия C2-связи

Android-троян FakeApp начал использовать DNS для сокрытия C2-связи

Android-троян FakeApp начал использовать DNS для сокрытия C2-связи

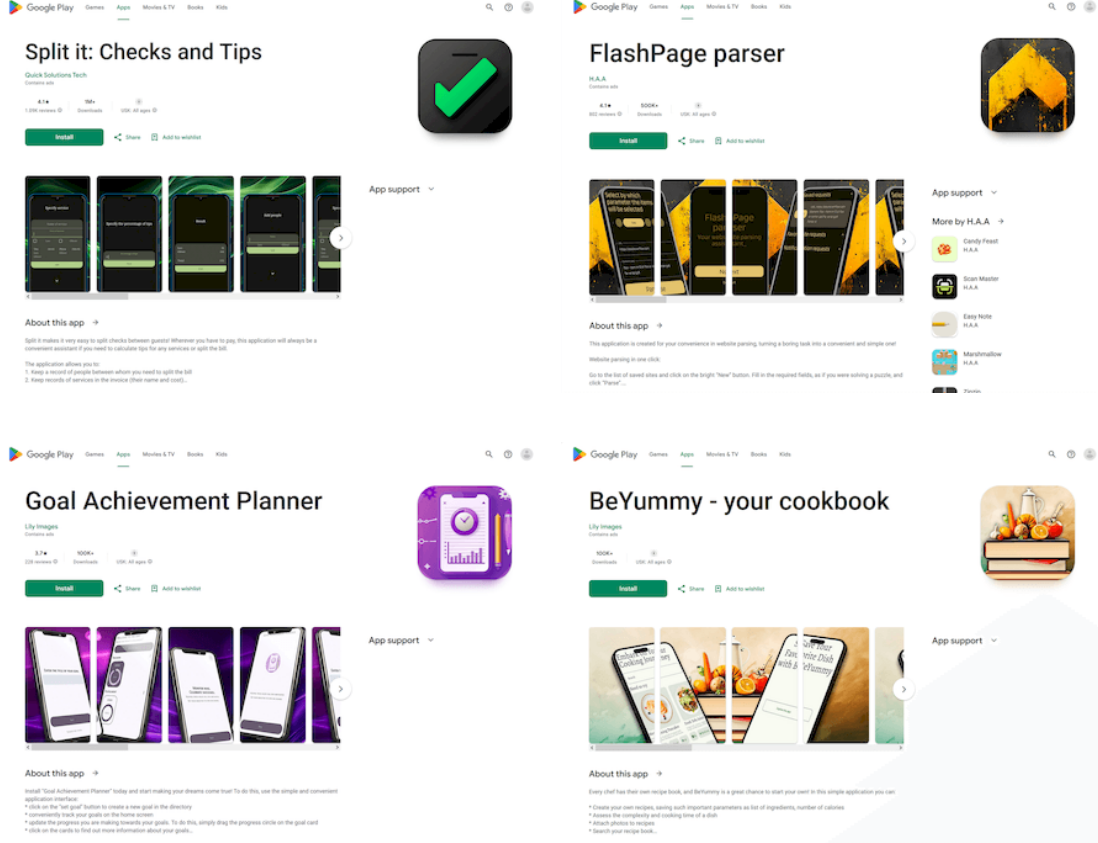
Специалисты «Доктор Веб» обнаружили в Google Play новые образцы трояна FakeApp, замаскированные под легитимные программы. Анализ показал, что для получения конфигурации фальшивки отправляют запрос к своему DNS-серверу.

Конфигурационные данные, в том числе ссылка для отображения целевого контента, отдаются FakeApp в виде файла TXT, и лишь при подключении через определенных провайдеров — например, поставщиков мобильного интернета.

Новобранец Android.FakeApp.1669 может имитировать различные приложения. Некоторые фейки уже удалены с Google Play, на десяток оставшихся в настоящее время суммарно приходится более 2,1 млн загрузок.


Для подачи DNS-запросов к C2 (выявлено два, в Германии и Нидерландах, оба в одной и той же AS-сети) используется модифицированная opensource-библиотека dnsjava. Полученная в ответ TXT-запись содержит имя домена вида 3gEBkayjVYcMiztlrcJXHFSABDgJaFNNLVM3MjFCL0RTU2Ftc3VuZyAg[.]simpalm[.]com.

В префиксе закодированы данные о зараженном устройстве:

  • модель и бренд;
  • размеры экрана;
  • уровень заряда батареи;
  • наличие / отсутствие режима разработчика;
  • идентификатор, сгенерированный на основе времени заражения.

Полученный URL троян загружает в WebView поверх своего основного интерфейса. Ссылка запускает цепочку редиректов, приводящую на целевой сайт — например, онлайн-казино, который и отображается жертве.

Примечательно, что запрашиваемые домены у фальшивок (модификаций Android.FakeApp.1669) различны. В тех случаях, когда вредонос не получает TXT-запись, он имитирует выполнение программы, за которую себя выдает.

Подпишитесь на новости

WhatsApp вводит родительский контроль для подростков

Разработчики WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) внедрили новые инструменты родительского контроля. Семьи смогут управлять настройками приватности, группами, каналами, статусами и доступом к Meta (корпорация Meta признана экстремистской и запрещена в России) AI. При этом читать личную переписку подростка родители не смогут. Функции добровольные: настроить их предлагается вместе с подростком.

Родители смогут выбрать, кто видит его фото профиля и кто может добавлять его в группы.

Захочется ослабить ограничения — понадобится родительский ПИН-код. Просто вернуть всё обратно в настройках уже не выйдет.

Также родителям будут приходить уведомления, когда подросток вступает в группу, выходит из неё или число участников заметно увеличивается. Отдельные настройки позволят определить использование каналов, доступные для просмотра статусы и аудиторию собственных публикаций.

Добрались и до нейросети. Для Meta AI можно выбрать стандартный режим 13+ либо более строгий Limited Content с ограничениями контента. Подробный перечень этих ограничений в анонсе не раскрывается.

Все настройки защищены одним ПИН-кодом. Родители смогут менять их или полностью отключать. Личные сообщения и звонки, по заявлению WhatsApp, останутся защищены сквозным шифрованием: родительский контроль не превращается в пропуск к чужим разговорам.

Компания обещает развивать инструменты поэтапно с учётом отзывов семей.

RSS: Новости на портале Anti-Malware.ru