


Android-трояна CraxsRAT раздают в WhatsApp как софт Минцифры и Банка России

Android-трояна CraxsRAT раздают в WhatsApp как софт Минцифры и Банка России

Android-трояна CraxsRAT раздают в WhatsApp как софт Минцифры и Банка России

Специалисты F.A.C.C.T фиксируют повышенную активность распространителей CraxsRAT. Летом и осенью было суммарно обнаружено более 140 уникальных образцов многофункционального Android-трояна.

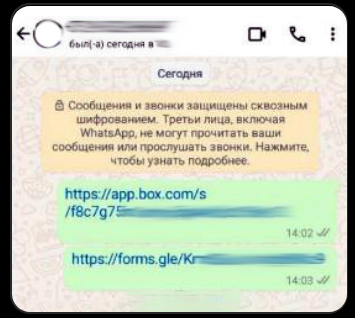
Ссылки на загрузку CraxsRAT публикуются в мессенджерах, в том числе в WhatsApp. При этом вредоноса выдают за апдейт приложений российских Госуслуг, Минздрава, Минцифры, Центробанка, а также телеоператоров Белоруссии.


Некоторые семплы именовались «СПИСОК.СВО2024», «Гос.Списки СВО», «списки военнопленных», «spiski». Эксперты расценили такую маскировку как свидетельство намерения использовать CraxsRAT для шпионажа.

Анализ образцов, проведенный в F.A.C.C.T., показал, что Android-зловред обладает всеми необходимыми для этого функциями. Преемник трояна SpyNote не только предоставляет оператору удаленный доступ к зараженному устройству, но также умеет копировать список контактов и журнал звонков, перехватывать СМС и клавиатурный ввод, делать скриншоты, контролировать камеру и микрофон.

Обмен с C2-сервером осуществляется через веб-сокет. Шифрование не используется, подлежащие передаче данные подвергаются сжатию (GZip).

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru