


Android-трояна CraxsRAT раздают в WhatsApp как софт Минцифры и Банка России

Android-трояна CraxsRAT раздают в WhatsApp как софт Минцифры и Банка России

Android-трояна CraxsRAT раздают в WhatsApp как софт Минцифры и Банка России

Специалисты F.A.C.C.T фиксируют повышенную активность распространителей CraxsRAT. Летом и осенью было суммарно обнаружено более 140 уникальных образцов многофункционального Android-трояна.

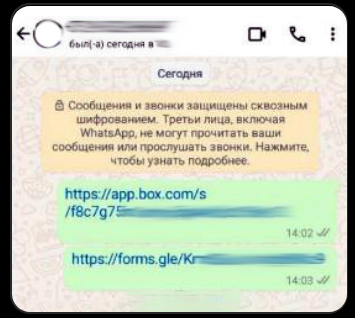
Ссылки на загрузку CraxsRAT публикуются в мессенджерах, в том числе в WhatsApp. При этом вредоноса выдают за апдейт приложений российских Госуслуг, Минздрава, Минцифры, Центробанка, а также телеоператоров Белоруссии.


Некоторые семплы именовались «СПИСОК.СВО2024», «Гос.Списки СВО», «списки военнопленных», «spiski». Эксперты расценили такую маскировку как свидетельство намерения использовать CraxsRAT для шпионажа.

Анализ образцов, проведенный в F.A.C.C.T., показал, что Android-зловред обладает всеми необходимыми для этого функциями. Преемник трояна SpyNote не только предоставляет оператору удаленный доступ к зараженному устройству, но также умеет копировать список контактов и журнал звонков, перехватывать СМС и клавиатурный ввод, делать скриншоты, контролировать камеру и микрофон.

Обмен с C2-сервером осуществляется через веб-сокет. Шифрование не используется, подлежащие передаче данные подвергаются сжатию (GZip).

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru