


Google призывает лечить уязвимости по памяти в прошивках кодом на Rust

Google призывает лечить уязвимости по памяти в прошивках кодом на Rust

Google призывает лечить уязвимости по памяти в прошивках кодом на Rust

Компания Google ратует за развертывание Rust в низкоуровневых прошивках, продвигая перевод унаследованных кодов на этот язык как средство борьбы с багами, грозящими нарушением безопасности доступа к памяти.

В новой блог-записи команда Android утверждает, что переход с C или C++ на Rust в существующих прошивках даст гарантии безопасности по памяти на уровнях ниже ОС, не имеющих стандартов защиты.

По словам специалистов, потери производительности при этом ничтожны, величина Rust-кодов тоже сравнима, главное — проводить замену базовых кодов поэтапно, начав с новых и самых критичных. Процесс не потребует больших усилий, и со временем число уязвимостей доступа к памяти значительно сократится.

Чтобы облегчить переход, можно, к примеру, создать тонкую Rust-прослойку — предзагрузчик Shim, который будет копировать C API и осуществлять экспорт для существующей кодовой базы.

«Shim служит оболочкой API библиотеки Rust, соединяя существующий C API и Rust API, — поясняют эксперты. — Так обычно и делают, переписывая библиотеки или заменяя их Rust-альтернативой».

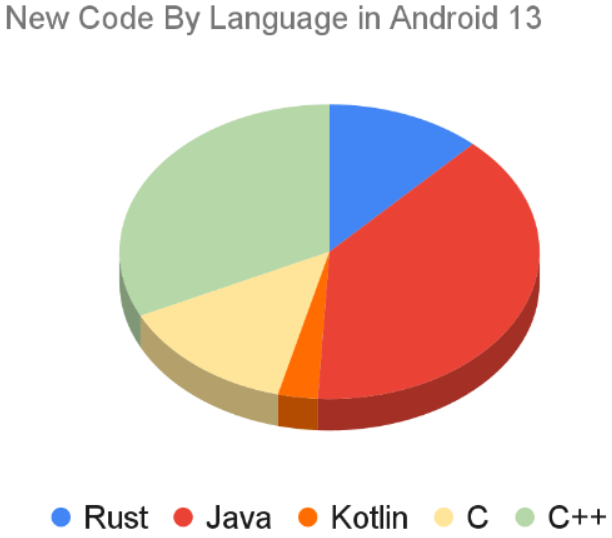
По признанию Google, до недавнего времени баги безопасности по памяти были основным источником уязвимостей в Chrome и Android. Благодаря развертыванию языков программирования, способных избавить продукты от этой напасти, в период с 2019 года по 2022-й ежегодный урожай таких ошибок в мобильной ОС удалось сократить с 223 до 85.


В прошлом году Microsoft запустила процесс перевода ядра Windows на Rust. Вышедшая в мае 2023 года сборка ОС версии 11 содержала драйверы на этом языке; тогда же стало известно о планах техногиганта аналогичным образом повысить защищенность процессора Pluton, который пока не нашел широкого применения.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru