

Chrome защитил Android от 7 млрд мусорных уведомлений в сутки

Chrome защитил Android от 7 млрд мусорных уведомлений в сутки

Chrome защитил Android от 7 млрд мусорных уведомлений в сутки

Google заявила, что системы защиты Chrome в первом квартале 2026 года ежедневно блокировали на Android более 7 млрд нежелательных уведомлений. Через браузерные оповещения сайты всё чаще пытаются подсовывать пользователям фишинг, мошеннические платёжные запросы, зловреды и прочие цифровые радости, которых никто не заказывал.

Для борьбы с этим Google использует модель швейцарского сыра: несколько защитных слоёв перекрывают слабые места друг друга.

Если подозрительное уведомление проскочило через один фильтр, его должен поймать следующий.

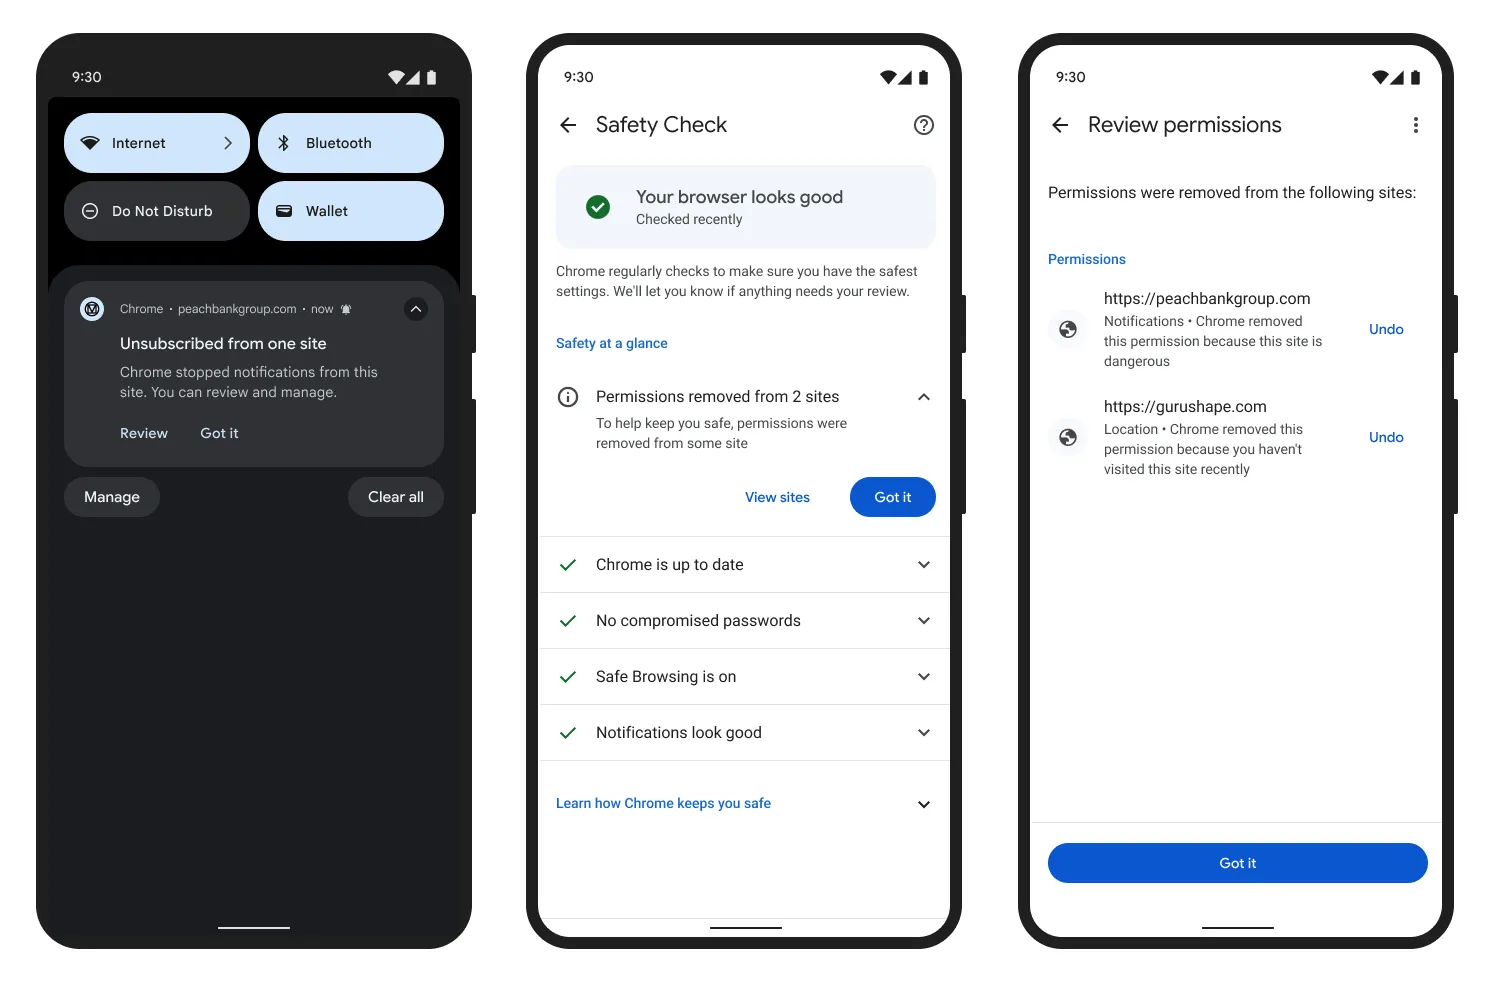
Chrome может автоматически отзывать разрешения на отправку уведомлений у давно не посещаемых сайтов и ресурсов, которые регулярно вызывают предупреждения системы безопасности. Вместе с разрешением браузер способен отменить и подписку. При желании пользователь может вернуть доступ через раздел Safety Hub.


Защита оценивает не только отдельные сайты, но и связанные с ними сети, включая скоординированную активность сервис-воркеров. Chrome учитывает объём рассылки, частоту запросов разрешения, время пребывания пользователей на сайте и реальную вовлечённость.

Для ресурсов, признанных назойливыми, Google может ввести лимит в 1000 сообщений в минуту. Всё сверх нормы получит HTTP 429. Повторным нарушителям гайки закрутят ещё сильнее, а ограничения снимут только после периода приличного поведения.

На Android компания также сделала запросы разрешений менее навязчивыми. По словам Google, это сократило фоновую активность и расход аккумулятора.

Проверить, кому разрешено слать уведомления, можно в десктопном Chrome по пути «Настройки → Конфиденциальность и безопасность → Настройки сайтов → Уведомления». На Android нужный раздел находится в меню «Настройки → Уведомления».

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru