


Операторы шифровальщиков создают кастомные образцы на основе слитого кода

Операторы шифровальщиков создают кастомные образцы на основе слитого кода

Операторы шифровальщиков создают кастомные образцы на основе слитого кода

Операторы программ-шифровальщиков начали конструировать кастомные образцы с помощью готовых решений. На крафтовость кибервымогателей обратили внимание специалисты «Лаборатории Касперского».

Самой собой, изобретательным злоумышленникам играют на руку разного рода утечки. Можно вспомнить слив билдера LockBit, который спровоцировал новые атаки шифровальщика в России.

В Kaspersky посвятили отчёт сборкам программ-вымогателей, которые можно найти в Сети. Основная их опасность в том, что малоквалифицированные киберпреступники без особой подготовки могут запустить крупномасштабные атаки.

Так, исследователи приводят в пример вредонос SEXi, в апреле 2024 года атаковавший хостера IxMetro. Операторы нацелились на гипервизоры ESXi, используя при этом две модификации зловреда, созданные на основе Babuk (для Linux-устройств) и LockBit (для атак на Windows).

Кроме того, эксперты «Лаборатории Касперского» вспомнили Key Group — группировку, которая задействовала шифровальщики аж из восьми разных семейств. При этом авторы постоянно совершенствовали свои детища.

Тем не менее у Key Group были и просчёты: на отсутствие профессионального подхода указывал метод связи между членами группы — Telegram, а общедоступный репозиторий GitHub дополнял картину.

Третьим примером выступает группировка Mallox. Её участники используют менее известный вариант программы-вымогателя, о котором впервые заговорили в 2021 году.

По словам операторов Mallox, они купили исходный код вредоноса, после чего организовали партнёрскую программу, в которой, правда, могут принять участие лишь русскоязычные злоумышленники.

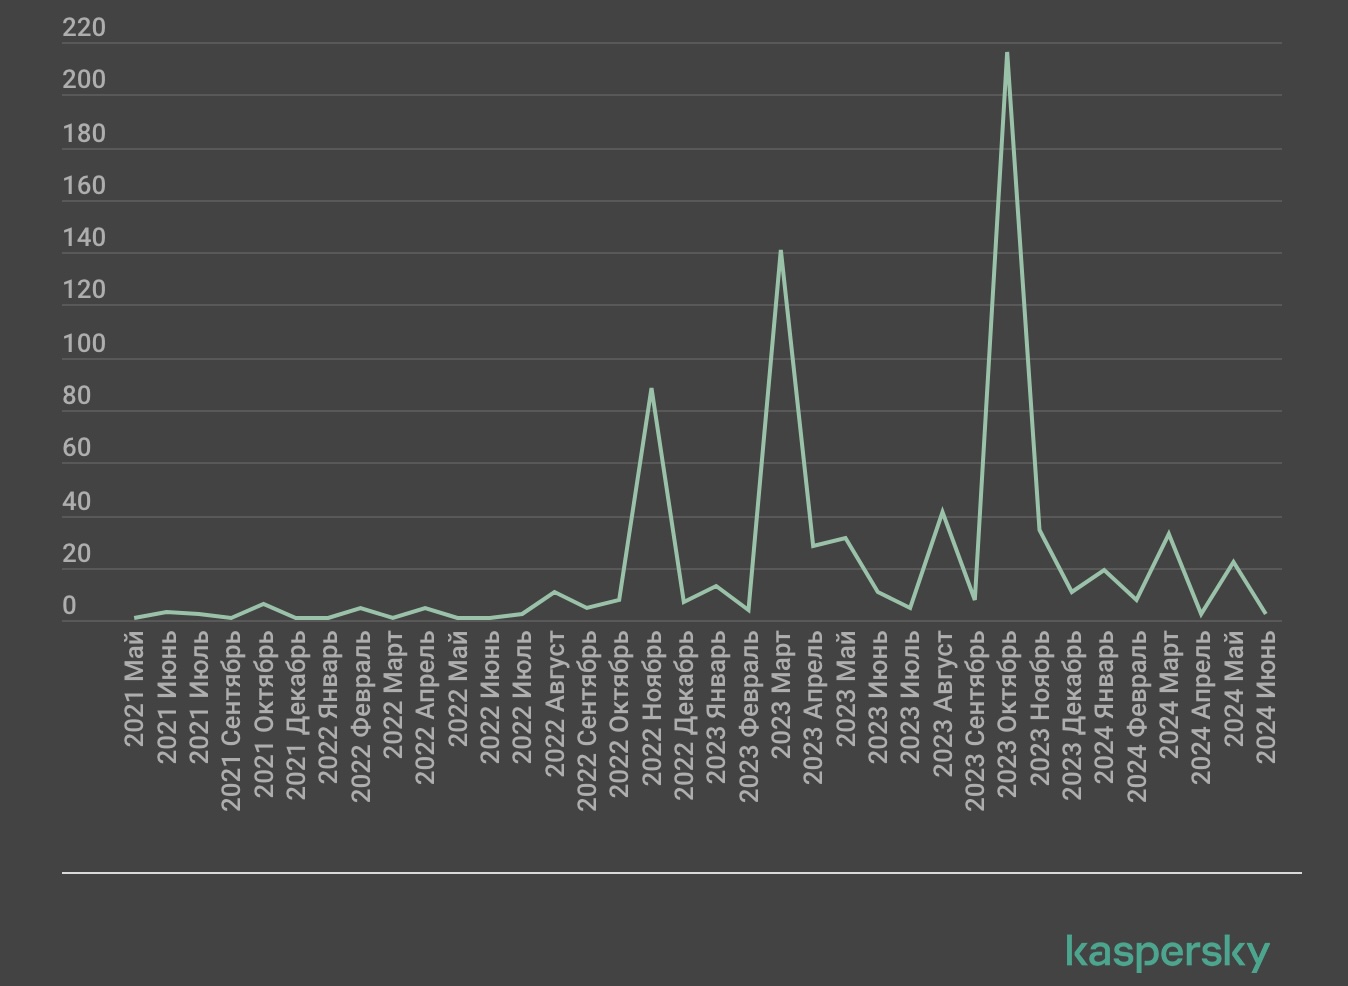
Чтобы стать партнёром Mallox, вы должны атаковать организации с прибылью не менее 10 миллионов долларов и при этом не трогать больницы и образовательные учреждения. На 2023 год у группы было 16 действующих партнёров.

Подпишитесь на новости

5G на российских iPhone всё-таки включили через уязвимость в iOS

Apple не спешит открывать российским iPhone доступ к сетям пятого поколения, поэтому энтузиасты пошли в обход. Скрипт CarrierSIM активирует 5G с помощью профиля венгерского Vodafone и исследовательского эксплойта AirLift.

Схема действительно работает, её проверила «Российская газета».

CarrierSIM не меняет сим-карту, тариф или настройки сети оператора. Вместо этого скрипт заставляет iOS связать российскую симку с уже встроенным профилем Vodafone Hungary, где поддержка 5G разрешена.

В редакции способ протестировали на iPhone 15 Pro Max и iPhone 18 Pro с iOS 26.5 и iOS 27: заработали не только сети пятого поколения, но также VoWiFi и кодек EVS.

Однако бесплатный 5G принесли не на блюдечке, а на эксплойте. Для настройки смартфон необходимо подключить к компьютеру и запустить сторонние скрипты. Этим наверняка воспользуются мошенники: под видом активатора 5G они могут распространять стилеры, шпионский софт и другие цифровые подарки.

Сам AirLift вредоносной программой не считается, пояснили в «Соларе». Но инструмент умеет обходить ограничения файловой системы iPhone, читать и записывать данные в обычно недоступных каталогах.

Полного root-доступа, доступа ко всему Keychain или Secure Enclave он автоматически не даёт, однако пространство для неприятностей всё равно приличное.

Есть и риск сломать сетевые настройки. Ошибка скрипта, несовместимая версия iOS или обрыв соединения способны вывести из строя мобильную связь и режим модема, а в худшем случае закончиться сбросом iPhone.

МегаФон тоже не гарантирует корректную работу: венгерский профиль не тестировался в российских сетях, поэтому возможны проблемы с диапазонами и переключением между LTE и 5G.

Напомним, ранее мы сообщали, что энтузиасты уже предлагают подключаться к 5G. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

RSS: Новости на портале Anti-Malware.ru