


Операторы шифровальщиков создают кастомные образцы на основе слитого кода

Операторы шифровальщиков создают кастомные образцы на основе слитого кода

Операторы шифровальщиков создают кастомные образцы на основе слитого кода

Операторы программ-шифровальщиков начали конструировать кастомные образцы с помощью готовых решений. На крафтовость кибервымогателей обратили внимание специалисты «Лаборатории Касперского».

Самой собой, изобретательным злоумышленникам играют на руку разного рода утечки. Можно вспомнить слив билдера LockBit, который спровоцировал новые атаки шифровальщика в России.

В Kaspersky посвятили отчёт сборкам программ-вымогателей, которые можно найти в Сети. Основная их опасность в том, что малоквалифицированные киберпреступники без особой подготовки могут запустить крупномасштабные атаки.

Так, исследователи приводят в пример вредонос SEXi, в апреле 2024 года атаковавший хостера IxMetro. Операторы нацелились на гипервизоры ESXi, используя при этом две модификации зловреда, созданные на основе Babuk (для Linux-устройств) и LockBit (для атак на Windows).

Кроме того, эксперты «Лаборатории Касперского» вспомнили Key Group — группировку, которая задействовала шифровальщики аж из восьми разных семейств. При этом авторы постоянно совершенствовали свои детища.

Тем не менее у Key Group были и просчёты: на отсутствие профессионального подхода указывал метод связи между членами группы — Telegram, а общедоступный репозиторий GitHub дополнял картину.

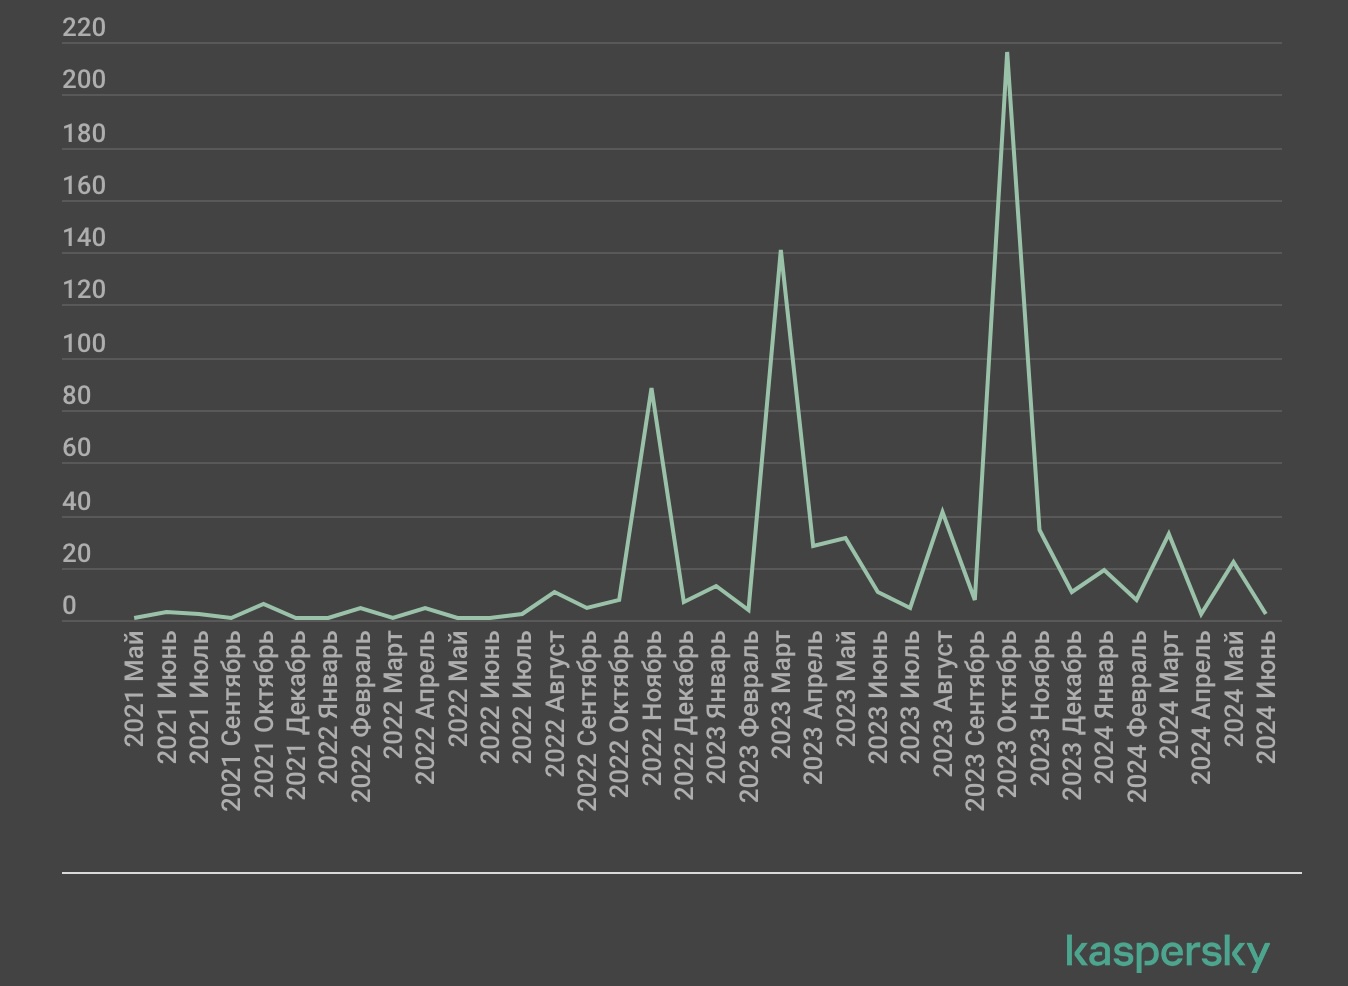
Третьим примером выступает группировка Mallox. Её участники используют менее известный вариант программы-вымогателя, о котором впервые заговорили в 2021 году.

По словам операторов Mallox, они купили исходный код вредоноса, после чего организовали партнёрскую программу, в которой, правда, могут принять участие лишь русскоязычные злоумышленники.

Чтобы стать партнёром Mallox, вы должны атаковать организации с прибылью не менее 10 миллионов долларов и при этом не трогать больницы и образовательные учреждения. На 2023 год у группы было 16 действующих партнёров.

Подпишитесь на новости

Соцсети и сайты предложили штрафовать за рекламу снятия порчи, услуг братвы

Зарабатывать на объявлениях «дам наличку» и «решу вопрос силой» площадкам предлагают запретить под угрозой штрафов и блокировки. Депутат Госдумы от ЛДПР Каплан Панеш хочет обязать сайты объявлений и соцсети проверять публикации до размещения. Перечень запрещённых категорий, по его предложению, должно утвердить правительство.

С такой инициативой парламентарий выступил в беседе с ТАСС. В вышеупомянутый перечень Панеш предлагает включить нелегальное кредитование, академический обман, криминальные услуги и обман потребителей.

В депутатский стоп-лист попали предложения займов от нелегальных кредиторов, написание дипломов и диссертаций за деньги, силовое взыскание долгов и выселение. Отдельное внимание досталось гадалкам и продавцам чудес с обещаниями вернуть мужа за три дня или обеспечить фантастическое похудение.

По мнению Панеша, площадки получают деньги за размещение таких предложений, но прикрываются статусом информационного посредника. Депутат считает, что эта позиция не должна освобождать их от контроля контента.

Для владельцев ресурсов он предлагает административные штрафы, сопоставимые с санкциями за нарушение закона о рекламе. При повторных нарушениях — блокировку сайта. Размеры штрафов в сообщении не названы.

Кроме того, площадки хотят обязать передавать надзорным органам по запросу данные авторов объявлений, чтобы ответственность не заканчивалась удалением публикации.

Для этого Панеш предлагает изменить закон об информации и КоАП. Пока речь идёт об инициативе депутата: о внесённом законопроекте или принятом решении в сообщении не говорится.

Если предложение получит ход, модераторам придётся внимательнее разбираться, где обычная услуга, где сомнительное обещание, а где уже предложение приехать с братвой.

RSS: Новости на портале Anti-Malware.ru