


Набор APK-файлов BadPack затрудняет детектирование троянов для Android

Набор APK-файлов BadPack затрудняет детектирование троянов для Android

Набор APK-файлов BadPack затрудняет детектирование троянов для Android

Набор вредоносных APK-файлов, получивший имя «BadPack», затрудняет детектирование зловредов в приложениях для мобильной операционной системы Android. Именно BadPack исследователи винят в последних успешных атаках операторов банковских троянов вроде TeaBot.

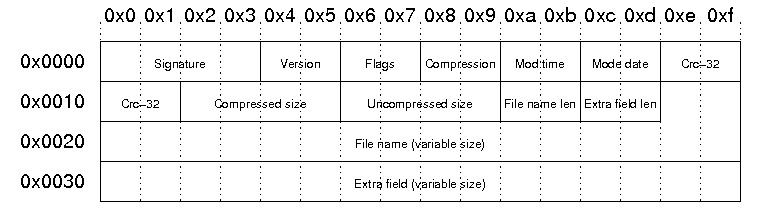
Особенность BadPack заключается в изменённом заголовке сжатого файла APK. Такой подход затрудняет работу инструментов для обратного инжиниринга.

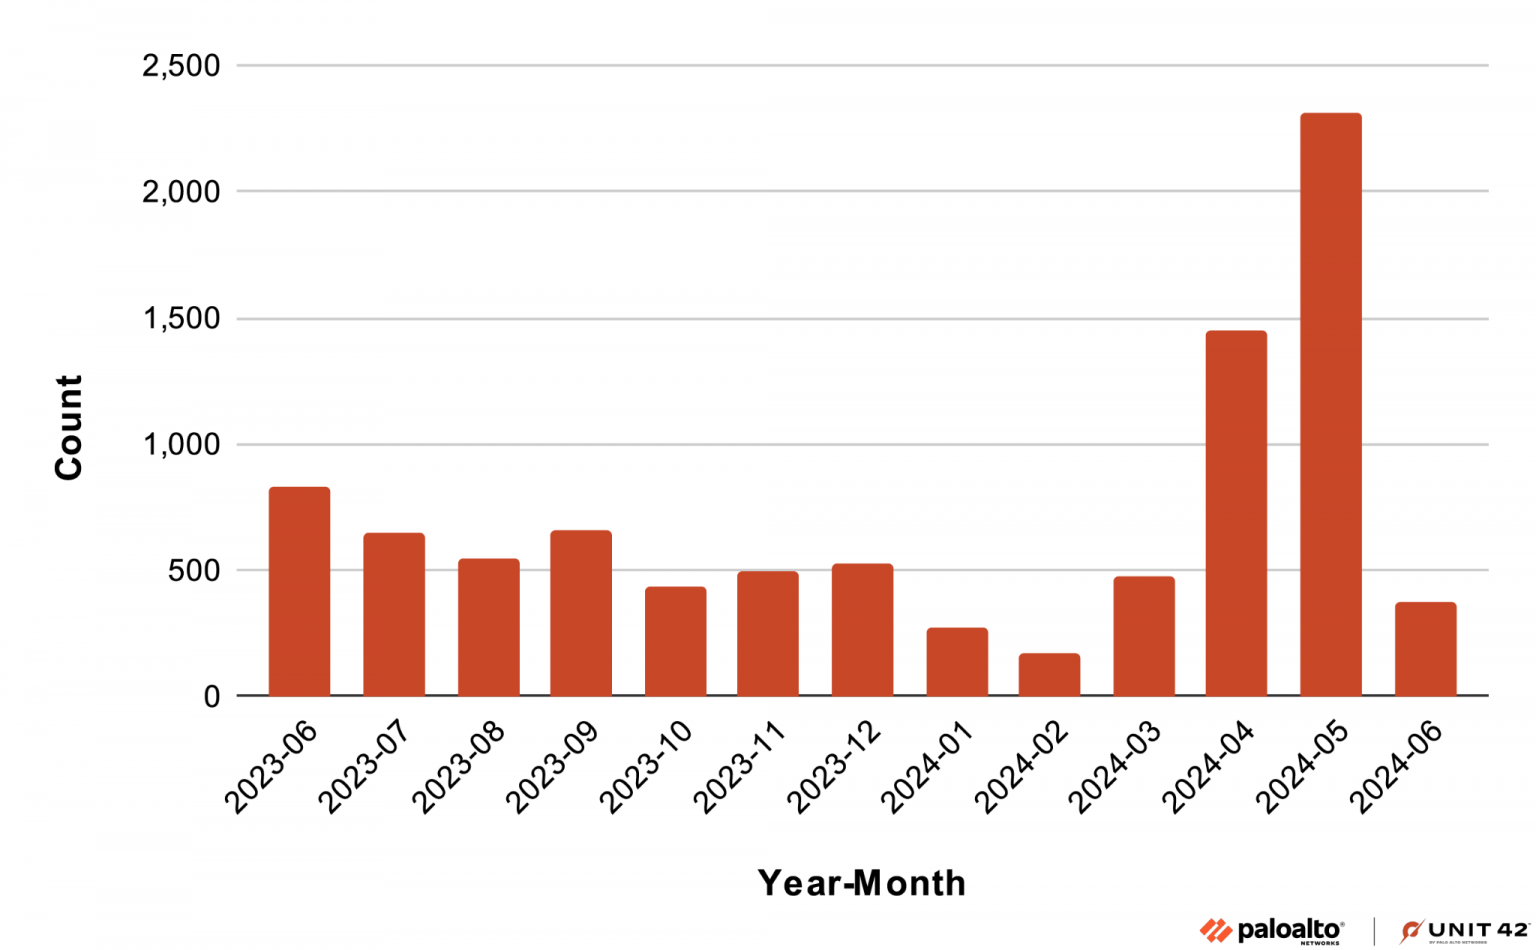
Команда специалистов Unit 42 (принадлежит Palo Alto Networks) указывает в новом отчёте на статистику за прошлый год: исследователям удалось детектировать около 9200 образцов BadPack в Android-программах.


Часть этих приложений вполне себе спокойно размещалась в официальном магазине Google Play Store. Хотя позже Google заявила, что удалила весь упомянутый вредоносный софт.

Именно BadPack может быть причиной тех сложностей, с которыми эксперты сталкиваются при анализе зловредов для Android.

«APK-файлы, использующие BadPack, хорошо демонстрируют растущую сложность вредоносных программ в формате APK. Являясь достаточно сложной задачей для ИБ-аналитиков, BadPack в очередной раз подчёркивает необходимость постоянного развития инструментов противодействия», — объясняет Ли Вэй Ён из Unit 42.

Чтобы затруднить анализ семпла, злоумышленники изменяют ZIP-заголовок APK-файла BadPack. Этим пользуются многие известные трояны для Android-устройств: TeaBot, BianLian и Cerberus.

Модифицируя структуру заголовков, киберпреступники заставляют APK-файл выдавать ошибку при распаковке и декодировании файла AndroidManifest.xml.


«Этот метод вызывает цепную реакцию ошибок в процессе статического анализа. Как итог: файл нельзя прочитать и обработать», — отмечает Ли Вэй Ён.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru