


Набор APK-файлов BadPack затрудняет детектирование троянов для Android

Набор APK-файлов BadPack затрудняет детектирование троянов для Android

Набор APK-файлов BadPack затрудняет детектирование троянов для Android

Набор вредоносных APK-файлов, получивший имя «BadPack», затрудняет детектирование зловредов в приложениях для мобильной операционной системы Android. Именно BadPack исследователи винят в последних успешных атаках операторов банковских троянов вроде TeaBot.

Особенность BadPack заключается в изменённом заголовке сжатого файла APK. Такой подход затрудняет работу инструментов для обратного инжиниринга.

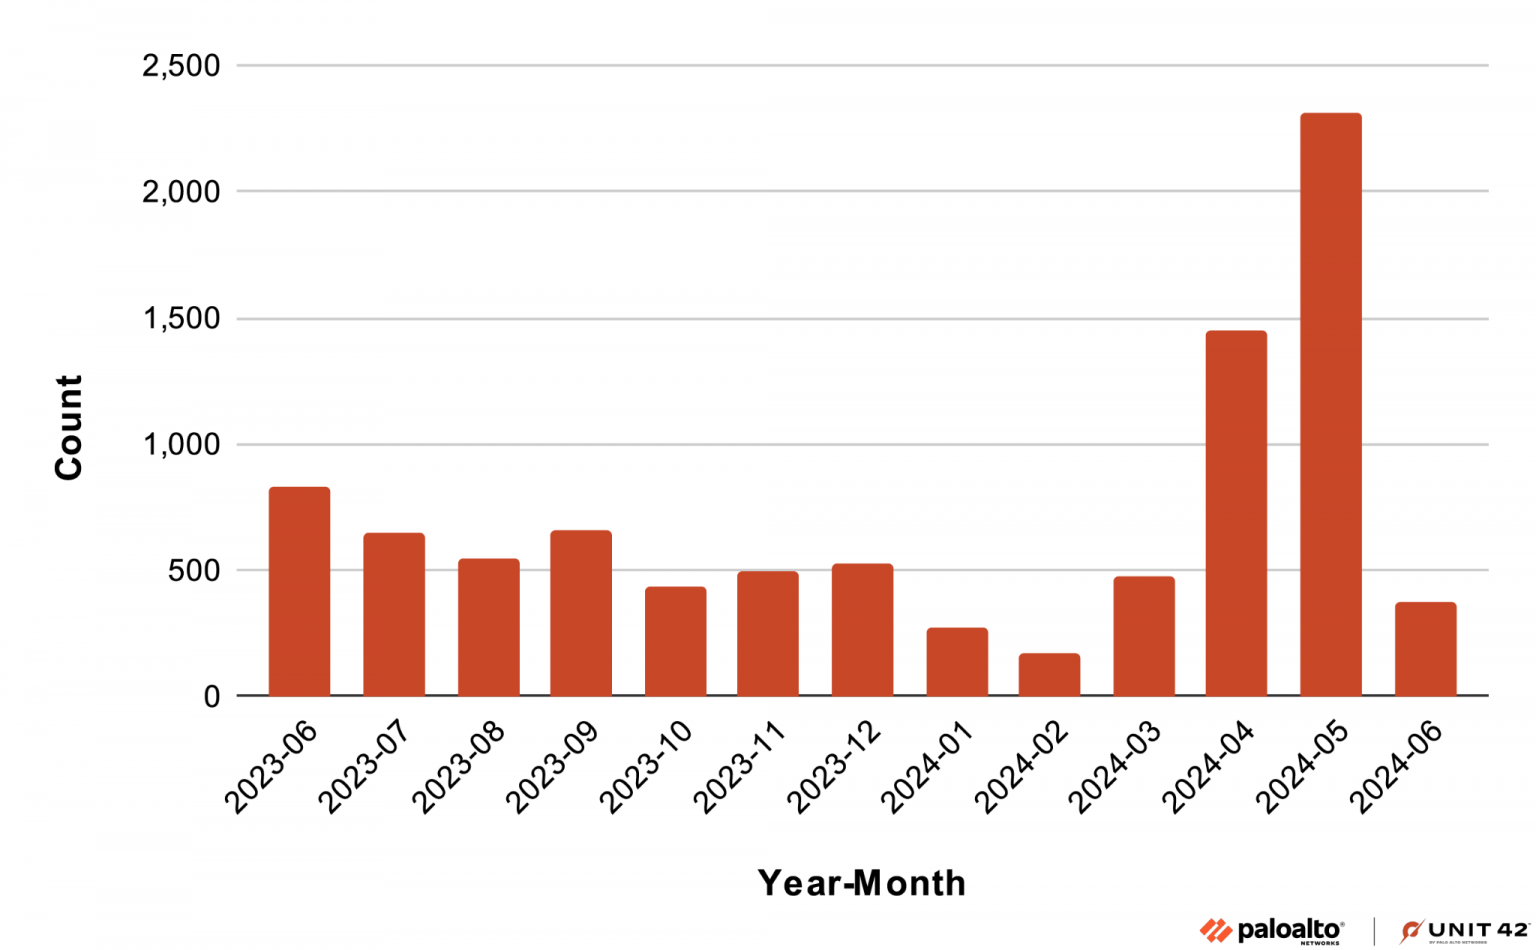
Команда специалистов Unit 42 (принадлежит Palo Alto Networks) указывает в новом отчёте на статистику за прошлый год: исследователям удалось детектировать около 9200 образцов BadPack в Android-программах.


Часть этих приложений вполне себе спокойно размещалась в официальном магазине Google Play Store. Хотя позже Google заявила, что удалила весь упомянутый вредоносный софт.

Именно BadPack может быть причиной тех сложностей, с которыми эксперты сталкиваются при анализе зловредов для Android.

«APK-файлы, использующие BadPack, хорошо демонстрируют растущую сложность вредоносных программ в формате APK. Являясь достаточно сложной задачей для ИБ-аналитиков, BadPack в очередной раз подчёркивает необходимость постоянного развития инструментов противодействия», — объясняет Ли Вэй Ён из Unit 42.

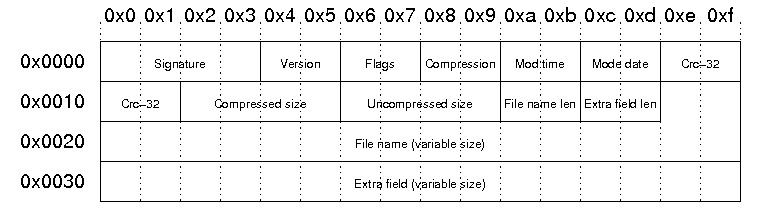
Чтобы затруднить анализ семпла, злоумышленники изменяют ZIP-заголовок APK-файла BadPack. Этим пользуются многие известные трояны для Android-устройств: TeaBot, BianLian и Cerberus.

Модифицируя структуру заголовков, киберпреступники заставляют APK-файл выдавать ошибку при распаковке и декодировании файла AndroidManifest.xml.


«Этот метод вызывает цепную реакцию ошибок в процессе статического анализа. Как итог: файл нельзя прочитать и обработать», — отмечает Ли Вэй Ён.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru