


Набор APK-файлов BadPack затрудняет детектирование троянов для Android

Набор APK-файлов BadPack затрудняет детектирование троянов для Android

Набор APK-файлов BadPack затрудняет детектирование троянов для Android

Набор вредоносных APK-файлов, получивший имя «BadPack», затрудняет детектирование зловредов в приложениях для мобильной операционной системы Android. Именно BadPack исследователи винят в последних успешных атаках операторов банковских троянов вроде TeaBot.

Особенность BadPack заключается в изменённом заголовке сжатого файла APK. Такой подход затрудняет работу инструментов для обратного инжиниринга.

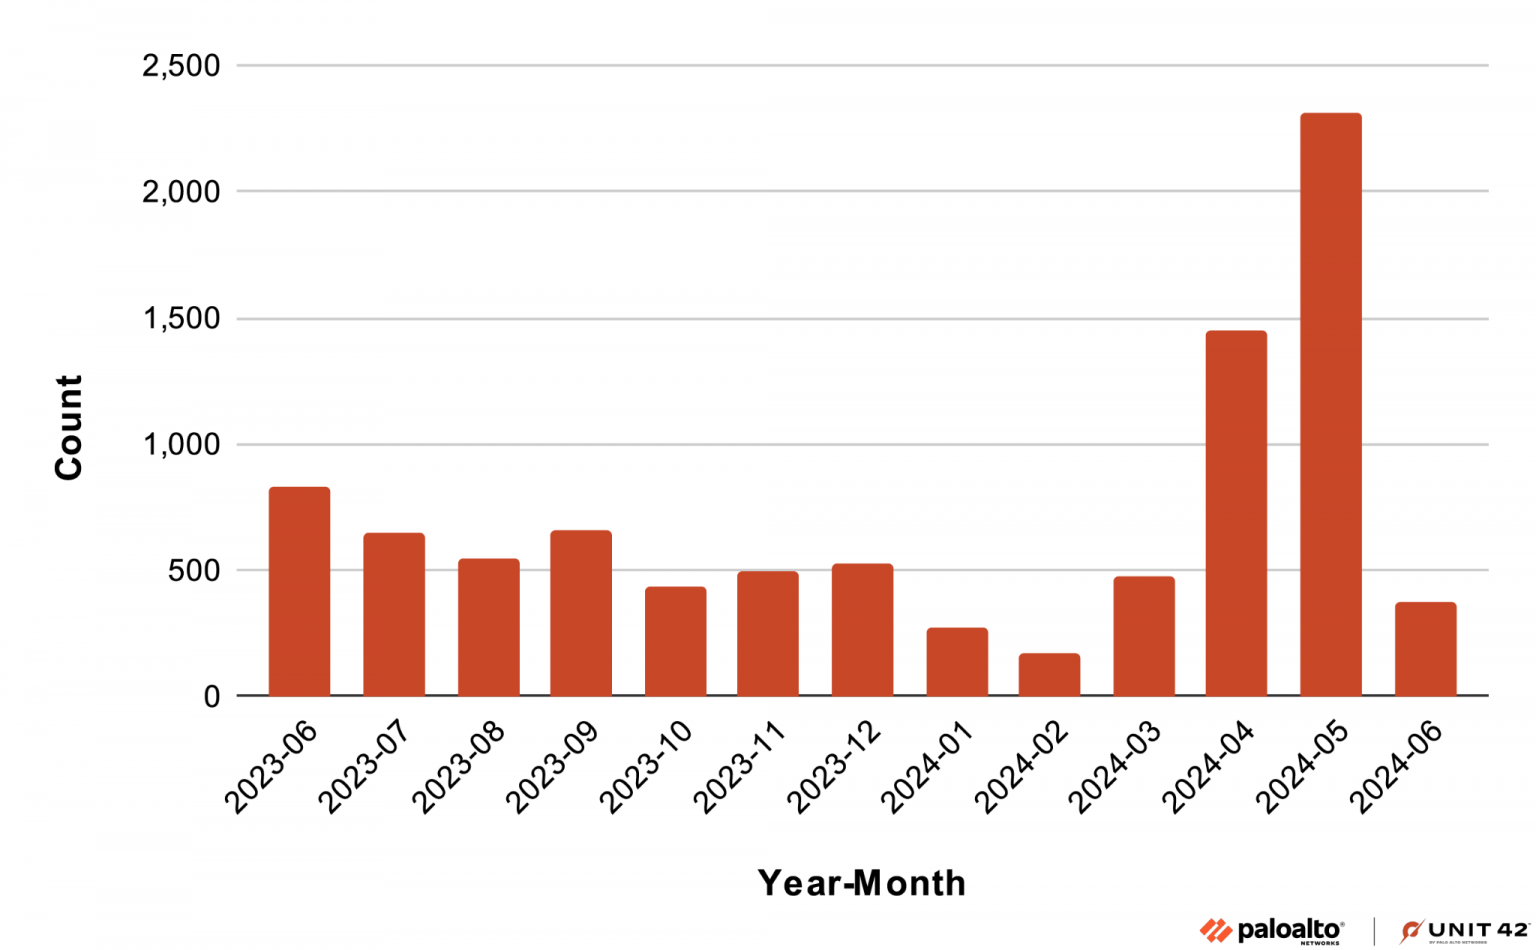
Команда специалистов Unit 42 (принадлежит Palo Alto Networks) указывает в новом отчёте на статистику за прошлый год: исследователям удалось детектировать около 9200 образцов BadPack в Android-программах.


Часть этих приложений вполне себе спокойно размещалась в официальном магазине Google Play Store. Хотя позже Google заявила, что удалила весь упомянутый вредоносный софт.

Именно BadPack может быть причиной тех сложностей, с которыми эксперты сталкиваются при анализе зловредов для Android.

«APK-файлы, использующие BadPack, хорошо демонстрируют растущую сложность вредоносных программ в формате APK. Являясь достаточно сложной задачей для ИБ-аналитиков, BadPack в очередной раз подчёркивает необходимость постоянного развития инструментов противодействия», — объясняет Ли Вэй Ён из Unit 42.

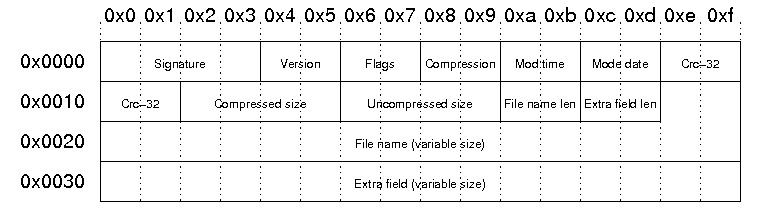
Чтобы затруднить анализ семпла, злоумышленники изменяют ZIP-заголовок APK-файла BadPack. Этим пользуются многие известные трояны для Android-устройств: TeaBot, BianLian и Cerberus.

Модифицируя структуру заголовков, киберпреступники заставляют APK-файл выдавать ошибку при распаковке и декодировании файла AndroidManifest.xml.


«Этот метод вызывает цепную реакцию ошибок в процессе статического анализа. Как итог: файл нельзя прочитать и обработать», — отмечает Ли Вэй Ён.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru