


Защиту Passkey Microsoft- и GitHub-аккаунтов можно снять AitM-атакой

Защиту Passkey Microsoft- и GitHub-аккаунтов можно снять AitM-атакой

Защиту Passkey Microsoft- и GitHub-аккаунтов можно снять AitM-атакой

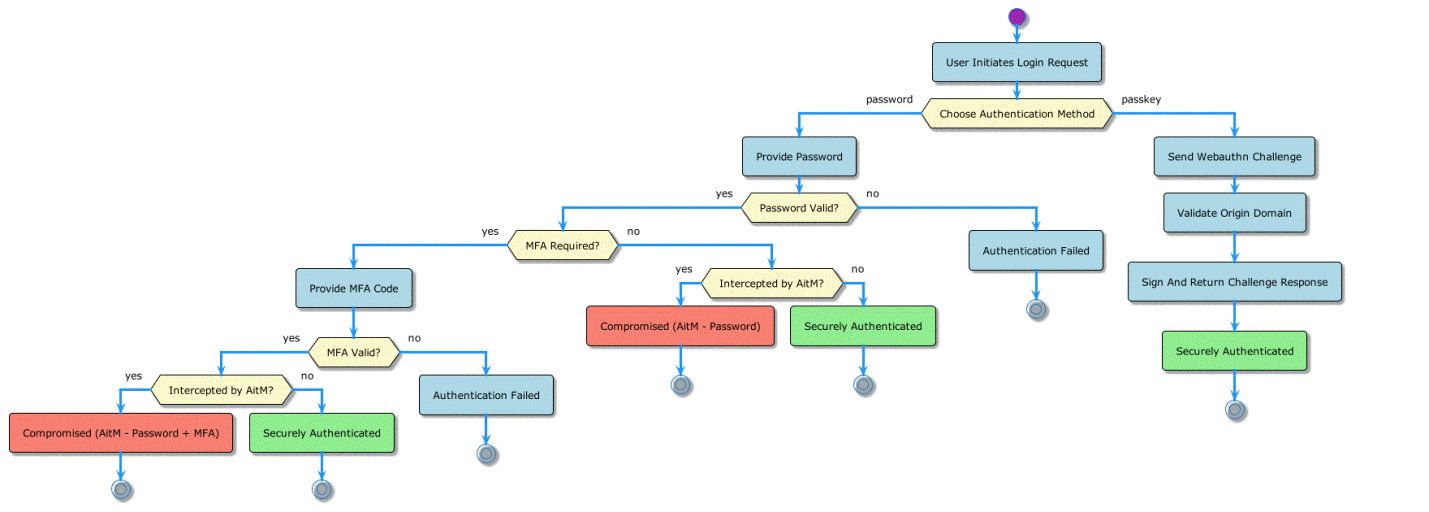
Эксперт eSentire доказал возможность взлома аккаунтов, защищенных Passkey. Многие сайты и сервисы предлагают этот способ аутентификации как опцию, и ее можно удалить со страницы входа через атаку «противник посередине» (Adversary-in-the-Middle , AitM).

Изменения HTML, CSS, изображений, JavaScript при этом вносятся на лету, в ходе проксирования трафика конечному пользователю. Вклинившийся в процесс аутентификации злоумышленник уничтожает все визуальные следы наличия Passkey-опции на сайте.

В итоге посетителю волей-неволей приходится воспользоваться менее надежной альтернативой, и авторы атаки смогут заполучить его логин, пароль и OTP-код аутентификации с помощью AitM-фишинга.


В качестве PoC исследователь провел «редакционную» атаку, как он ее называет, на логин-страницы GitHub и Microsoft (персональный аккаунт), используя AitM-софт Evilginx с открытым исходным кодом.

Проверка новой опции Microsoft, которая позиционируется как беспарольная, показала, что она не решает проблему, так как предполагает использование проприетарного приложения Authenticator, которое тоже уязвимо к AitM-атакам.

Технологию Passkey внедрили многие банки, интернет-магазины, соцсети, платформы разработки софта, но все они в основном предлагают такой способ аутентификации наряду с другими, чтобы обеспечить пользователям резервный механизм доступа к аккаунту на случаи проблем с беспарольным входом и утери или сброса устройства.

Ключи Passkey можно хранить и в менеджере паролей, однако такой сейф может оказаться ненадежным. Поскольку в данном случае ущербна не технология, а ее реализации, автор Redaction Attack предлагает в качестве альтернативного способа сохранения доступа к аакаунту использовать одноразовые ссылки, автоматически генерируемые и отправляемые пользователю по имейл или в виде СМС.

Переход по такой magic link откроет новое окно входа (и новую сессию вместо подконтрольной автору атаки). Защиту в этом случае можно даже усилить: ввести тайминг на ссылки, отслеживать IP-адреса пользователей, использовать контрольные вопросы или OTP-коды.

Подобный способ аутентификации поможет уберечь идентификаторы от AitM-перехвата, но в большой степени зависит от безопасности почтового ящика и СМС-каналов.

Корпоративные клиенты Microsoft, по словам исследователя, лучше защищены от AitM-атак. Ее облачная служба Entra ID (ранее Azure AD) и продукты семейства Intune позволяют админам задать политики условного доступа для предотвращения входов через прокси (проверяются домен и наличие разрешений).

Возможности определения процессов регистрации и восстановления аккаунта предоставляют также многие системы управления доступом (IAM), притом на разных уровнях: организации, групп, отдельных пользователей. Что касается Passkey, лучше, чтобы пользователи имели не один, а несколько таких ключей, чтобы не попасть под блок в случае утери.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru