


Внутренние сети 96% российских организаций уязвимы к взлому

Внутренние сети 96% российских организаций уязвимы к взлому

Внутренние сети 96% российских организаций уязвимы к взлому

Пентесты Positive Technologies, проведенные в 2023 году, показали, что 96% компаний уязвимы к атакам с целью проникновения в локальную сеть (ЛВС). Для получения доступа в среднем требуется 10 суток, в худшем для жертвы случае — лишь один день.

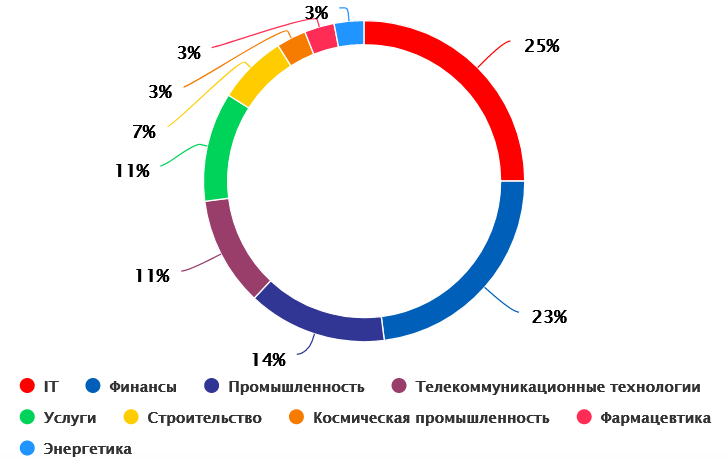
Инсайдерский захват контроля над ИТ-инфраструктурой возможен во всех организациях, подвергнутых внутреннему тестированию. За год было реализовано 28 проектов по оценке защищенности представителей разных вертикалей; 39% заказчиков числятся в списке RAEX-600.


Согласно результатам тестирования, проникновение во внутреннюю сеть 63% компаний извне не требует особой технической подготовки. В 96% случаев специалистам PT SWARM удалось получить учетные данные сотрудников, в том числе с помощью социальной инженерии.

В 64% организаций возможно получение несанкционированного доступа к интеллектуальной собственности, служебной переписке и другим конфиденциальным данным. В ходе одной из проверок удалось получить максимальные привилегии в Active Directory за 6,5 часов, в остальных случаях на это потребовалось от 1 до 7 дней.

«Во всех организациях, где исследователи PT SWARM проводили внутреннее тестирование, удалось получить максимальные привилегии в домене, — комментирует аналитик ИБ-компании Григорий Прохоров. — В 90% случаев была верифицирована возможность реализации недопустимых событий, причем для этого не всегда требовался полный контроль над ИТ-инфраструктурой. Например, даже в компании, где не удалось проникнуть в ЛВС, была подтверждена возможность несанкционированного доступа к базе данных с персональными данными более 460 тысяч пользователей».

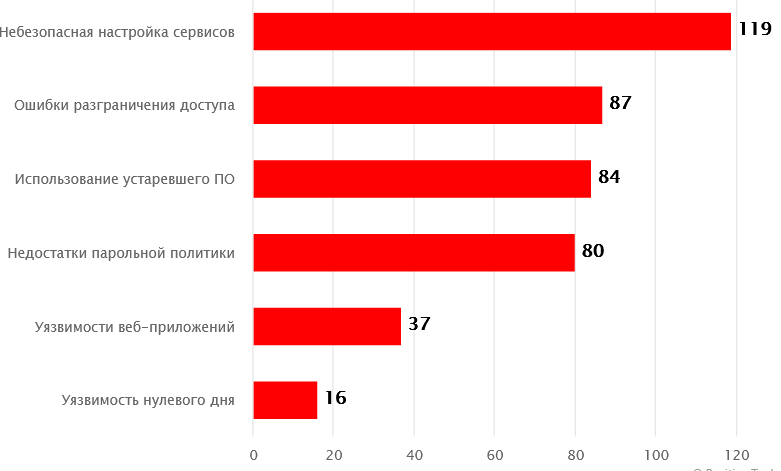
В сетях 21% организаций присутствовали признаки компрометации — работающие веб-интерпретаторы командной строки, изменения в конфигурационных файлах и т. п. При внешнем тестировании у 70% компаний были выявлены опасные уязвимости в устаревшем софте; наиболее часто встречались ProxyNotShell в Microsoft Exchange Server, CVE-2022-27228 в Битрикс24 и PwnKit в Linux.

В 19% случаев уязвимости были обнаружены в веб-приложениях заказчика (SQLi, XSS, SSRF. слив данных, загрузка произвольных файлов и проч.). Столько же организаций использовали слабые парольные политики, а 11% — некорректные настройки софта.

В числовом выражении найденные в ходе тестирования угрозы распределились следующим образом:

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru