

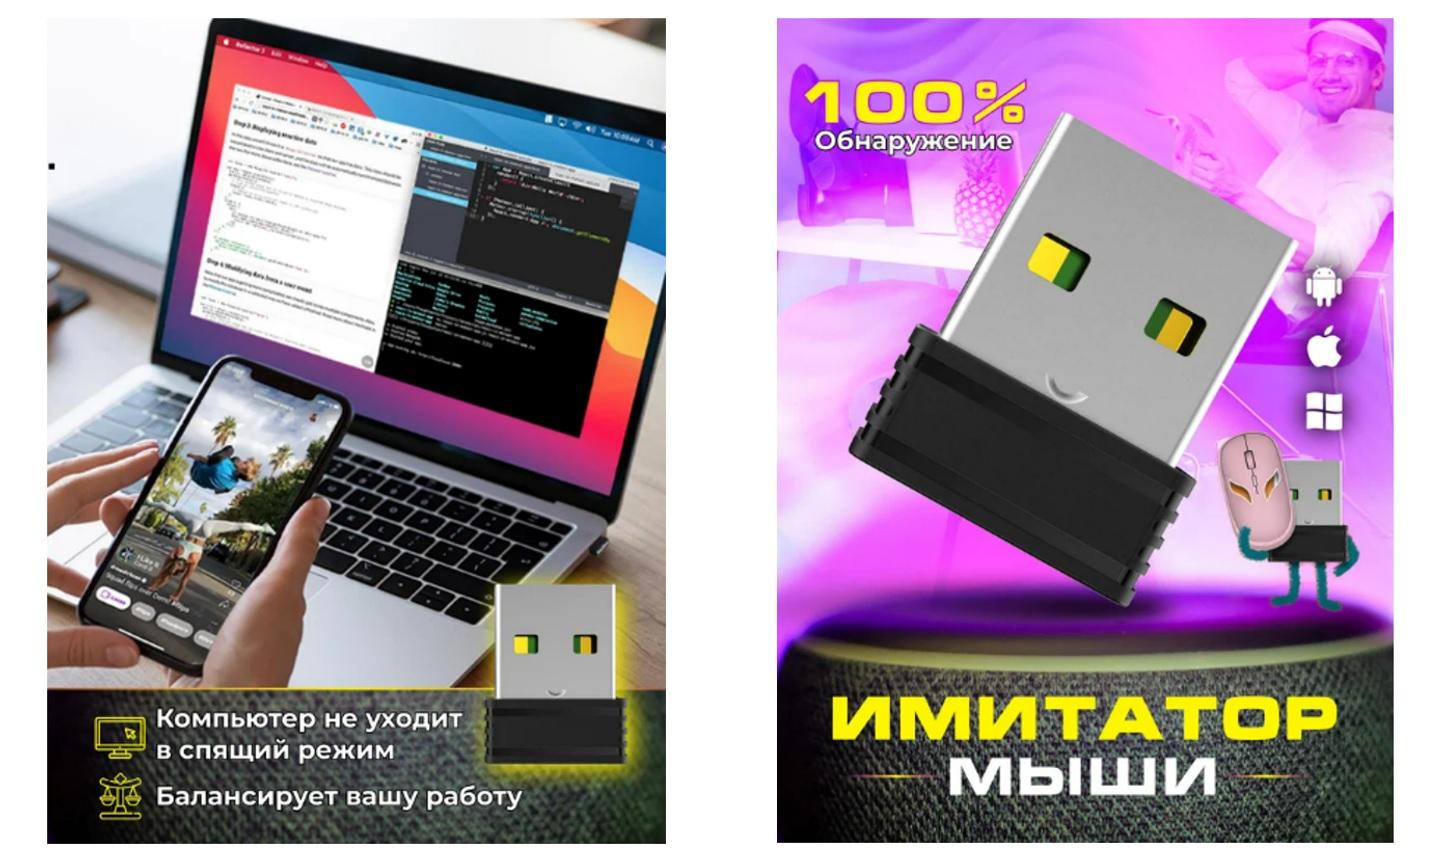

USB-имитаторы компьютерной мыши могут наградить вымогателем или шпионом

USB-имитаторы компьютерной мыши могут наградить вымогателем или шпионом

USB-имитаторы компьютерной мыши могут наградить вымогателем или шпионом

Ввиду роста популярности USB-имитаторов мыши «Лаборатория Касперского» предупреждает, что такие устройства могут содержать вредоносную программу, а при использовании в корпоративном окружении — составить угрозу кибербезопасности организации.

USB-имитаторы мыши создают видимость работы пользователя с тем, чтобы компьютер не уходил в режим сна. Вместе с тем при покупке подобного съемного устройства онлайн существует вероятность получить в придачу программу-вымогатель или шпиона.


В период января по май 2024 года защитные решения Kaspersky обнаружили и заблокировали локальные угрозы, включая USB-зловредов, на компьютерах 22% российских пользователей.

«Использование USB-имитаторов мыши и подобных устройств может стать входной точкой для хакеров, которые с их помощью могут получить доступ к конфиденциальной информации или нарушить работу корпоративных цифровых систем, — отметил руководитель российского исследовательского центра Kaspersky Дмитрий Галов. — Компании должны быть особенно внимательны к устройствам, подключаемым к корпоративным компьютерам, и внедрять строгие меры контроля».

Во избежание неприятностей эксперты рекомендуют организациям ограничить использование личных флешек на рабочих местах, использовать эффективные антивирусы и системы мониторинга, а также наладить обучение сотрудников основам кибербезопасности.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru