


Linux-руткит Diamorphine стал маскироваться под Netfilter Xtables

Linux-руткит Diamorphine стал маскироваться под Netfilter Xtables

Linux-руткит Diamorphine стал маскироваться под Netfilter Xtables

Исследователи из Avast обнаружили новый вариант руткита режима ядра Diamorphine, известного своим умением прятаться. Вредонос выдает себя за легитимный модуль x_tables фреймворка Netfilter и заточен под Linux 5.19.17.

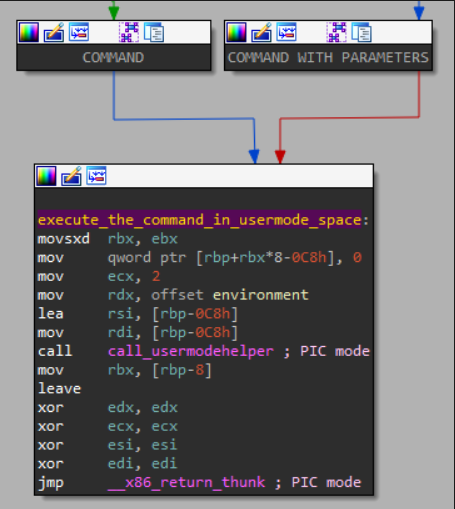
Имитация Xtables делает Diamorphine еще более незаметным: регистрация хуков Netfilter не вызывает подозрений, и взаимодействие с этой подсистемой — ожидаемое поведение. Анализ семпла также выявил дополнительные функции: завершение работы и выполнение произвольных системных команд с помощью магических пакетов.

При выполнении функции init_module (вызывается при загрузке модулей ядра) обновленный зловред создает компонент xx_tables для коммуникаций между пространством режима пользователя и руткитом ядра.

Последний при этом всегда проверяет содержимое ввода (поля длины и указателя данных должны быть заполнены). При обнаружении строки «exit» вызывается exit_ function, и Diamorphine восстанавливает систему, освобождает ресурсы и выгружает из памяти свой модуль ядра.

Функциональность Magic Packet тоже помогает поддерживать иллюзию работы Netfilter. Для правдоподобия такой пакет (Pv4 или IPv6) должен содержать зашифрованные (XOR) значения «whitehat» и «2023_mn»; в этом случае включенная в него команда будет извлечена и выполнена на зараженном компьютере.


Классический руткит Diamorphine поддерживает различные версии ядра Linux (2.6.x, 3.x, 4.x, 5.x, 6.x) и архитектуры CPU (x86, x86_64, ARM64). При загрузке модуль становится невидимым и скрывает все свои файлы и папки с префиксом, заданным при компиляции (имитатор Xtables использует «…»).

По команде вредонос может скрывать / выявлять указанные процессы, свой модуль ядра, а также повышать свои привилегии до root.

Новый вариант был обнаружен в дикой природе в начале марта этого года. По состоянию на 20 июня его детектируют 13 из 62 антивирусов на VirusTotal.

87% специалистов готовы доверить ИИ рекомендации по реагированию в SIEM

Российские компании готовы слушать советы ИИ в SIEM, но отдавать ему красную кнопку пока не собираются. Это показал опрос участников эфира AM Live «Российские SIEM 2026: что изменилось и как теперь выбирать?». Больше всего респонденты готовы доверить искусственному интеллекту рекомендации по реагированию на инциденты — этот вариант выбрали 87% участников.

Создание и доработку правил детектирования готовы делегировать 71%, а сбор контекста и подготовку резюме расследований — 58%.

Несколько осторожнее аудитория относится к триажу и приоритизации инцидентов — эту задачу ИИ согласны поручить 44% опрошенных. Ещё 39% готовы использовать его для поиска и формирования запросов.

А вот полностью автономное реагирование без подтверждения аналитика набрало всего 13%. В общем, ИИ уже можно посадить рядом с SOC-командой, поручить ему рутину и попросить подготовить план действий.

Но самостоятельно блокировать пользователей, отключать узлы и принимать другие потенциально болезненные решения ему пока не разрешают.


Участники также рассказали, что, по их мнению, сильнее всего изменит SIEM к 2030 году. Лидируют ИИ и автономные агенты с 34%. На втором месте — объединение SIEM с другими платформами информационной безопасности, за которое проголосовали 28% респондентов.

Изменений в экономике и моделях лицензирования ожидают 14%, появления новой архитектуры работы с данными — 13%, а развития облачных и гибридных моделей — 9%. Только 2% считают, что за ближайшие годы ничего существенно не поменяется. Железная выдержка, учитывая скорость, с которой сегодня переписывается рынок.

На эфире эксперты также обсудили ложные срабатывания, правила детектирования, MITRE ATT&CK, UEBA, производительность, масштабирование, хранение данных и TCO. Главный вывод: выбирать SIEM по красивой презентации больше нельзя. На пилоте придётся проверять не только скорость обработки событий, но и качество контента, удобство расследований и реальную стоимость дальнейшей эксплуатации.

RSS: Новости на портале Anti-Malware.ru