


Linux-руткит Diamorphine стал маскироваться под Netfilter Xtables

Linux-руткит Diamorphine стал маскироваться под Netfilter Xtables

Linux-руткит Diamorphine стал маскироваться под Netfilter Xtables

Исследователи из Avast обнаружили новый вариант руткита режима ядра Diamorphine, известного своим умением прятаться. Вредонос выдает себя за легитимный модуль x_tables фреймворка Netfilter и заточен под Linux 5.19.17.

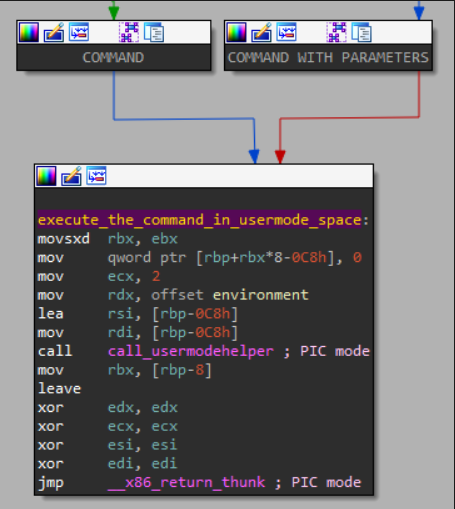
Имитация Xtables делает Diamorphine еще более незаметным: регистрация хуков Netfilter не вызывает подозрений, и взаимодействие с этой подсистемой — ожидаемое поведение. Анализ семпла также выявил дополнительные функции: завершение работы и выполнение произвольных системных команд с помощью магических пакетов.

При выполнении функции init_module (вызывается при загрузке модулей ядра) обновленный зловред создает компонент xx_tables для коммуникаций между пространством режима пользователя и руткитом ядра.

Последний при этом всегда проверяет содержимое ввода (поля длины и указателя данных должны быть заполнены). При обнаружении строки «exit» вызывается exit_ function, и Diamorphine восстанавливает систему, освобождает ресурсы и выгружает из памяти свой модуль ядра.

Функциональность Magic Packet тоже помогает поддерживать иллюзию работы Netfilter. Для правдоподобия такой пакет (Pv4 или IPv6) должен содержать зашифрованные (XOR) значения «whitehat» и «2023_mn»; в этом случае включенная в него команда будет извлечена и выполнена на зараженном компьютере.


Классический руткит Diamorphine поддерживает различные версии ядра Linux (2.6.x, 3.x, 4.x, 5.x, 6.x) и архитектуры CPU (x86, x86_64, ARM64). При загрузке модуль становится невидимым и скрывает все свои файлы и папки с префиксом, заданным при компиляции (имитатор Xtables использует «…»).

По команде вредонос может скрывать / выявлять указанные процессы, свой модуль ядра, а также повышать свои привилегии до root.

Новый вариант был обнаружен в дикой природе в начале марта этого года. По состоянию на 20 июня его детектируют 13 из 62 антивирусов на VirusTotal.

Positive Technologies сворачивает развитие PT AF 3 и меняет стратегию WAF

Positive Technologies сворачивает активное развитие PT Application Firewall 3 и переносит основные ресурсы на PT AF PRO и облачный PT Cloud AF. Действующих клиентов старого WAF не бросают, техническая поддержка сохранится. Но новых больших возможностей продукту, судя по всему, ждать уже не стоит.

В компании считают, что веб-инфраструктура за десять лет заметно распухла. Вместо нескольких сайтов организации теперь управляют сотнями приложений, API и микросервисов, разбросанных между ЦОДами, облаками, филиалами и дочерними организациями.

Атаки тоже стали серьёзнее: взлом веб-приложения теперь часто служит не финальной целью, а дверью во внутреннюю инфраструктуру.

По данным Positive Technologies, эксплуатация уязвимостей доступных из интернета веб-приложений остаётся самым распространённым способом проникновения в корпоративные сети, на неё приходится 36% успешных атак.

Новым флагманом направления становится PT AF PRO, который компания разрабатывает с нуля более шести лет. Решение рассчитано на сотни приложений и распределённые инфраструктуры.

Оно позволяет централизованно управлять политиками безопасности, подключать удалённые площадки через внешних агентов и обновляться без остановки обработки трафика.

Защищаемые приложения можно разделять на изолированные пространства, выделять им собственные вычислительные ресурсы и разграничивать доступ к событиям безопасности. Такой подход ориентирован прежде всего на крупные компании и холдинги с несколькими командами и разными требованиями к сервисам.

Вторым приоритетом станет PT Cloud AF — облачный WAF для приложений и API, не требующий закупки оборудования. Решением можно управлять самостоятельно либо полностью передать его настройку и сопровождение партнёру. За последний год клиентская база PT AF PRO выросла вдвое.

RSS: Новости на портале Anti-Malware.ru