


Сбой Авито объяснили техническими работами

Сбой Авито объяснили техническими работами

Сбой Авито объяснили техническими работами

Сегодня днем, 14 июня, лег сайт объявлений «Авито», а его приложение при входе стало выдавать ошибку. В ответ на попытки прояснить ситуацию операторы веб-сервиса сослались на технические причины и пообещали, что проблемы скоро закончатся.

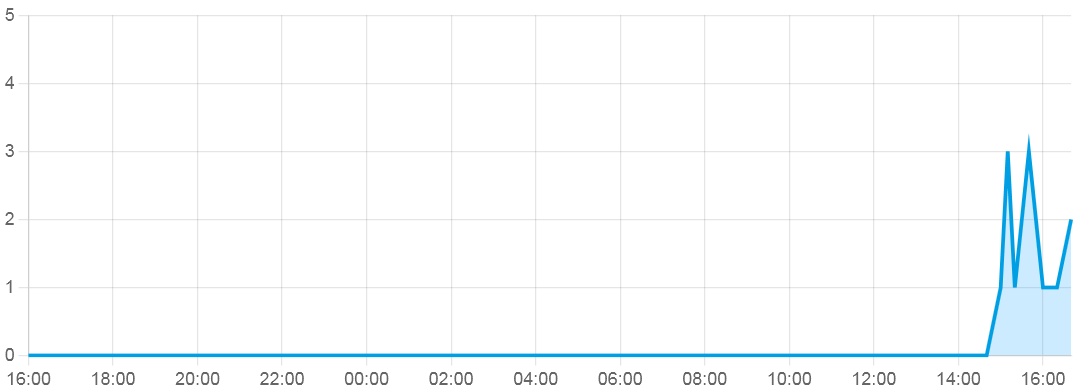
По данным подведомственного Роскомнадзору Центра мониторинга мониторинга и управления сетью связи общего пользования (ЦМУ ССОП), пользователи начали испытывать проблемы с входом в приложение «Авито» и с доступом к сервисам около 15:00 по Москве.


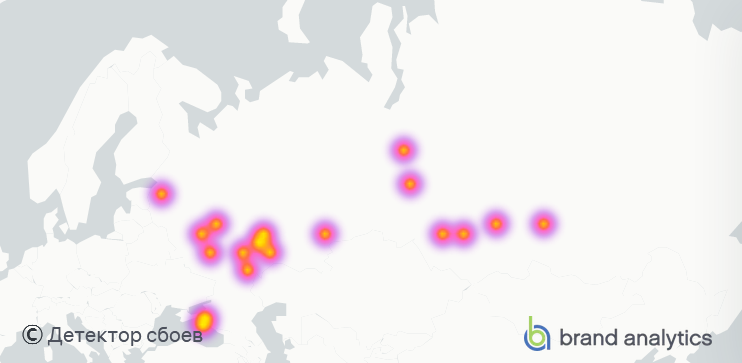
Сбои наблюдались на большей части России, больше всего жалоб поступало из Московского региона, Краснодара и Санкт-Петербурга.


В ответ на запрос ТАСС в пресс-службе «Авито» заявили, что работа уже полностью восстановлена:

«Друзья! У кого возникли сложности с нашими сервисами: мы уже разобрались. Тот случай, когда переборщили с безопасностью - поставили слишком агрессивные настройки на защиту сервисов. Систему уже восстановили. Все работает».

В настоящее время сайт avito.ru загружается без проблем, приложение тоже работает (проверено).

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru