


90 Android-вредоносов пробрались на 5,5 млн смартфонов через Google Play

90 Android-вредоносов пробрались на 5,5 млн смартфонов через Google Play

90 Android-вредоносов пробрались на 5,5 млн смартфонов через Google Play

Более 90 вредоносных приложений для мобильных устройств на Android пробрались более чем на 5,5 млн смартфонов пользователей. Все они были загружены из официального магазина Google Play.

Попав на девайс, эти программы устанавливали адваре и другой вредоносный софт, включая банковский троян Anatsa (он же Teabot).

Задача Anatsa — вытащить учётные данные от онлайн-банкинга и предоставить операторам возможность выводить или тратить деньги владельца мобильного устройства на Android.

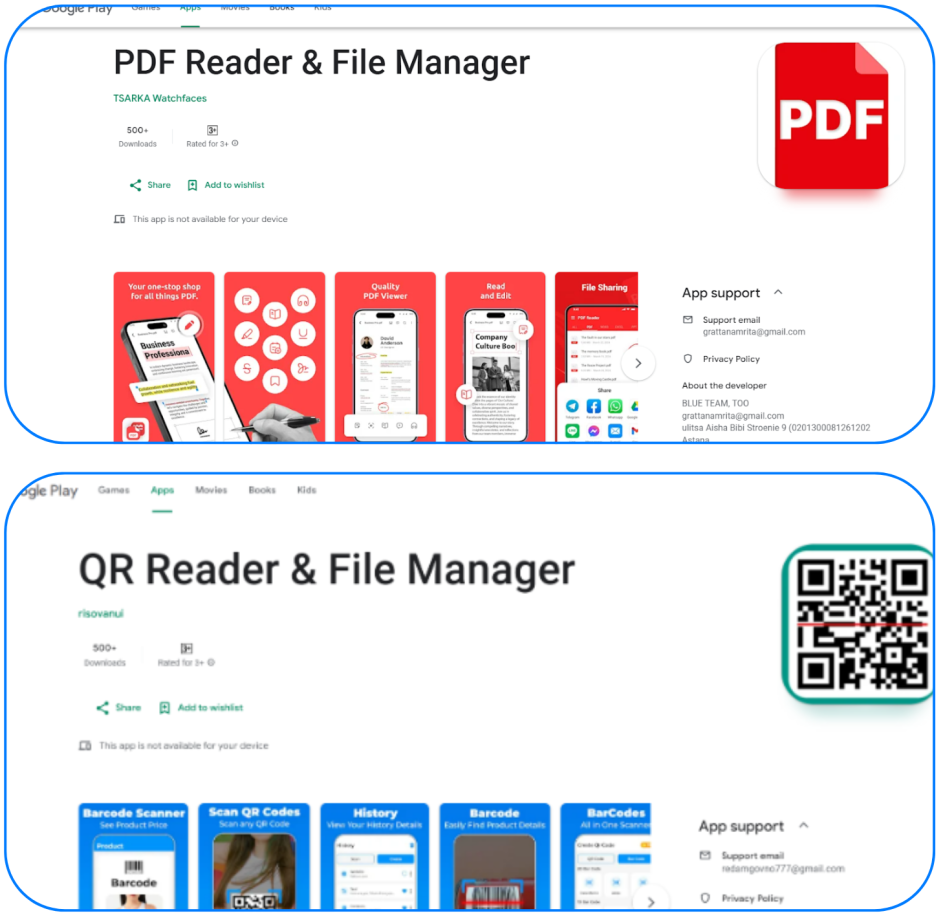
Как отмечают в отчёте исследователи из Zscaler, банковский троян вернулся в официальный магазин приложений. Теперь он маскируется под программы «PDF Reader & File Manager» и «QR Reader & File Manager».


По данным специалистов, число установок этих двух приложений уже перевалило за 70 тысяч. Такая статистика в очередной раз демонстрирует серьёзную опасность, которую представляют вредоносы-дропперы.

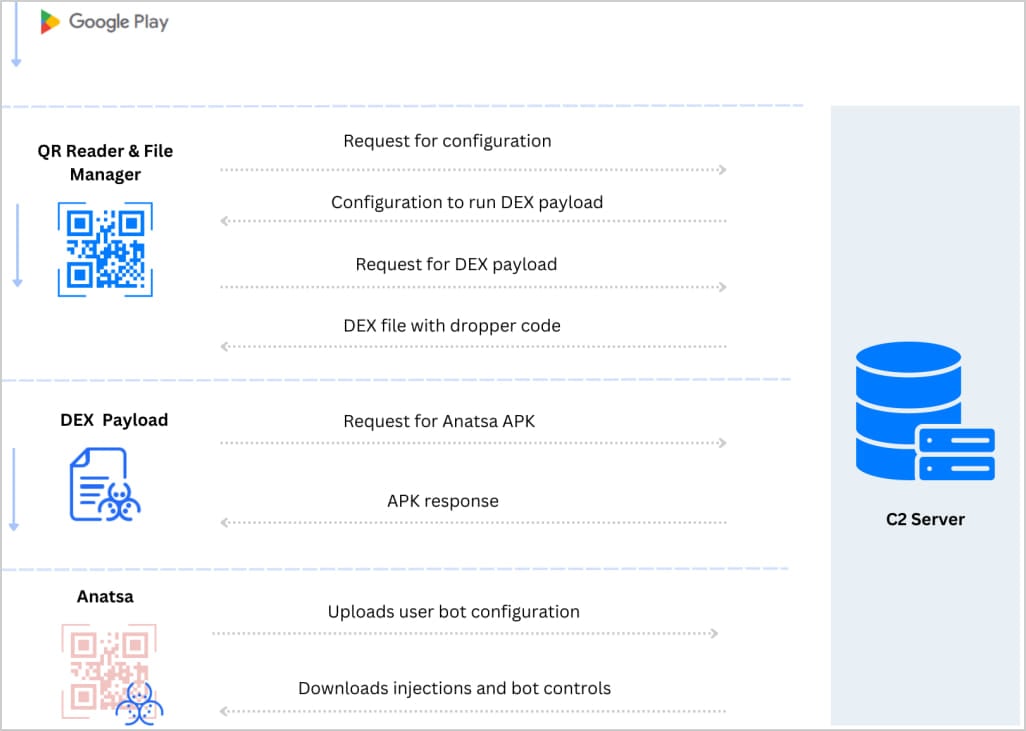
Чтобы избежать детектирования, Anatsa применяет многоступенчатый механизм подгрузки пейлоада:

  • сначала дроппер получает конфигурацию и определённые строки от C2-сервера;
  • файл в формате DEX, содержащий вредоносный код дроппера, загружается и запускается на устройстве;
  • далее загружается файл конфигурации, в котором содержится ссылка на пейлоад Anatsa;
  • DEX-файл фетчит и инсталлирует вредоносный APK, завершающий процесс заражения.


DEX-файл также проверяет, в какой среде он запускается, чтобы избежать попадания в песочницы. После старта Anatsa подгружает настройки бота и результаты сканирования устройства, а затем подстраивается под геолокацию и профиль жертвы.

Подпишитесь на новости

Генпрокуратура предупредила Wikimedia о риске нежелательного статуса

Генпрокуратура России направила Wikimedia Foundation, поддерживающему «Википедию», предупреждение о возможном признании его деятельности нежелательной в стране. Об этом ведомство сообщило 19 ноября.

Согласно заявлению Генпрокуратуры, фонд ведёт информационную кампанию, которую ведомство считает направленной на дестабилизацию обстановки в России.

Конкретные публикации или действия Wikimedia, ставшие основанием для предупреждения, в сообщении не перечислены.

Ведомство заявило, что может признать деятельность организации нежелательной, если та продолжит действия, которые Генпрокуратура характеризует как деструктивную антироссийскую деятельность. О принятии такого решения в опубликованном сообщении не говорится.

Wikimedia Foundation — некоммерческая организация, обеспечивающая инфраструктуру «Википедии» и других вики-проектов. Как напоминает «Интерфакс», ранее Роскомнадзор включил фонд в перечень иностранных организаций, обязанных выполнять требования закона о приземлении. Российские суды также неоднократно штрафовали его за неудаление информации, запрещённой в РФ.

RSS: Новости на портале Anti-Malware.ru